Crypto-diefstal van $106 miljoen treft EU-entiteit, terwijl Solana MEV-bot King opnieuw wordt geplunderd voor $786K
Belangrijkste punten
- •Een naamloze EU-entiteit wordt vermoedelijk meer dan $106 miljoen aan digitale activa kwijgeraakt van rekeningen bij verschillende gecentraliseerde crypto-exchanges op 1 november, waarbij de fondsen aanvankelijk in USDC en USDT werden afgehaald.
- •Onderzoeker ZachXBT publiceerde 11 adressen die met de activiteit in verband worden gebracht en verklaarde een hoge mate van zekerheid te hebben dat de aan Noord-Korea gelinkte Lazarus Group niet achter de diefstal zat.
- •Binnen 24 uur wisselde de vermoedelijke aanvaller USDC om naar ether, verplaatste fondsen via instant-exchangeplatforms zoals WellWallet en Kyrrex, en zette een deel met Wagyu om naar Monero terwijl activa over meerdere blockchains werden verplaatst.
- •De verschuiving van bevriezbare stablecoins naar ether en Monero, gecombineerd met het snelle gebruik van instant exchanges en bridges, kan herstel bemoeilijken, en noch het EU-bedrijf, noch de betrokken exchanges hebben het verlies bevestigd.
- •King, een van Solana's oudere arbitragebots met ongeveer $7,2 miljoen aan totale winsten, werd geplunderd voor approximately $786.000, waaronder circa 4.260 WSOL, 191 SOL en $366.000 aan stablecoins; de methode van compromittering is nog onbekend.
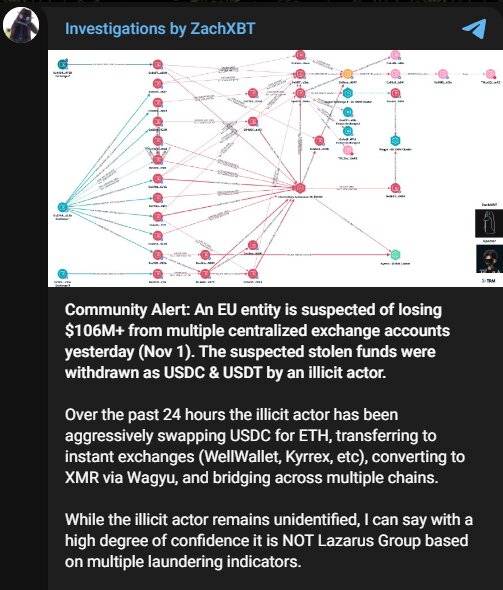
Blockchainonderzoekers blijven twee belangrijke crypto-securityincidenten volgen: de vermoedelijke diefstal van meer dan $106 miljoen van een naamloze Europese entiteit en het leeghalen van ruim $786.000 van King, een van de verouderde Solana-handelsbots. ZachXBT en het on-chain analyticsaccount Onchain Lens behoren tot degenen die de zaken volgen. Het grotere incident is nog open, waarbij het slachtoffer, de betrokken exchanges en de aanvaller nog steeds niet geïdentificeerd zijn.
EU-entiteit vermoedelijk meer dan $106 miljoen aan crypto kwijt
Blockchainonderzoeker ZachXBT zei dat een naamloze EU-entiteit verdacht wordt van het verlies van meer dan $106 miljoen aan digitale activa van rekeningen bij verschillende gecentraliseerde crypto-exchanges op 1 november. De vermoedelijk gestolen fondsen werden aanvankelijk afgehaald in de vorm van USDC en USDT.
ZachXBT publiceerde 11 adressen die met de activiteit in verband worden gebracht, maar maakte de identiteit van geen enkel slachtoffer bekend en lichtte niet toe hoe de exchange-rekeningen waren geopend. Het publiekelijk bekendmaken van walletadressen is een gebruikelijke vroege stap in on-chainonderzoek: het geeft exchanges, analyticsbedrijven en stablecoin-uitgevers een concrete set identificatoren om te monitoren of op te handelen zolang de fondsen nog traceerbaar zijn.
De vermoedelijke aanvaller ging vervolgens snel over tot het vertroebelen van het spoor. Binnen de daaropvolgende 24 uur werd USDC omgewisseld naar ether en werden fondsen verplaatst via instant-exchangeplatforms zoals WellWallet en Kyrrex. Met Wagyu werd een deel van de activa omgezet naar de privacycoin Monero, terwijl andere activa over meerdere blockchainnetwerken werden verplaatst.
ZachXBT sluit Lazarus Group uit
De witwasactiviteit lijkt niet te voldoen aan de patronen die doorgaans worden geassocieerd met de aan Noord-Korea gelinkte Lazarus Group, aldus ZachXBT. Hoewel niet is vastgesteld wie de diefstal feitelijk heeft uitgevoerd, zei de onderzoeker een "hoge mate van zekerheid" te hebben dat het niet het werk van Lazarus was.
Die beoordeling is significant, omdat deze volgt op een golf van recente grootschalige crypto-inbreuken die Noord-Koreaanse cyberbendes opnieuw in de schijnwerpers heeft geplaatst. Er is op dit moment echter geen bewijs dat het EU-incident aan die operaties is gerelateerd. Vroege toeschrijving in cryptozaken berust doorgaans op zulke gedragssignaturen in plaats van op een bevestigde verantwoordingsclaim, waardoor conclusies voorlopig kunnen blijven zolang het spoor wordt gevolgd.
Gestolen fondsen bewegen voorbij bevriezbare stablecoins
De overgang van bevriezbare stablecoins naar ETH en XMR kan herstelpogingen bemoeilijken. Uitgevers van USDC en USDT kunnen tokens op aangewezen adressen bevriezen, terwijl activa zoals ether geen gecentraliseerde uitgever met vergelijkbare mogelijkheden hebben. Monero vormt nog een extra uitdaging, omdat de privacyfuncties van het netwerk alle identificerende details uit transacties verwijderen.
De snelheid waarmee instant exchanges en cross-chain bridges werden gebruikt, maakt het geldspoor ook complexer, waardoor onderzoekers activiteit via verschillende netwerken en diensten moeten volgen. Een concrete ontwikkeling om in de gaten te houden is of de uitgevers van USDC en USDT een van de 11 gepubliceerde adressen bevriezen — een actie op uitgeversniveau die bij eerdere grootschalige diefstallen is ingezet.
Noch het betreffende EU-bedrijf, noch de betrokken exchanges hebben het verlies van fondsen bevestigd.
Solana MEV-bot King opnieuw $786K kwijt
Een apart incident trof King, een van de oudere geautomatiseerde arbitragebots op het Solana-netwerk. Volgens Onchain Lens werd de bot geplunderd voor approximately $786.000, bestaande uit circa 4.260 WSOL, 191 SOL en $366.000 aan stablecoins. Vóór het incident zou King in totaal ongeveer $7,2 miljoen aan winsten hebben gegenereerd. Bots in deze categorie scannen voortdurend handelsplekken op prijsinefficiënties, en hun werkkapitaal staat doorgaans in online wallets die rond de klok automatisch transacties ondertekenen.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana's oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens localizeerde ook het vermoedelijke drainer-wallet, het forwarder-wallet en het adres van het slachtofferwallet. Het is nog niet bekend geworden welke specifieke methode werd gebruikt om toegang te krijgen tot het monitoringaccount, of dat de wallet via dat kanaal of op een andere manier is gecompromitteerd. Nu de drainer-, forwarder- en slachtofferadressen publiekelijk bekend zijn, kan elke verdere beweging van de geplunderde fondsen on-chain worden gevolgd, ook al blijft de methode van toegang onbevestigd.
Beide zaken zijn nog onopgelost. Bij de exchange-inbraak moeten het getroffen bedrijf, de betrokken handelsplekken en de daders nog publiekelijk worden geïdentificeerd. Bij de plundering van King is de exacte methode van compromittering nog steeds niet vastgesteld.
Gebaseerd op berichtgeving van Crypto Ninjas.

