Trezor Safe 7 レビュー:FOSSによるセルフカストディ・ハードウェアウォレット
重要ポイント
- •Safe 7は、Shamir秘密分散へ拡張可能な20単語のSLIP-39バックアップ標準を採用しており、シードを別々の場所に保管するシャードに分割でき、資金移行にオンチェーン取引は不要。
- •同機はBluetoothとLiFePO4内蔵バッテリーを搭載した初のTrezorであり、この組み合わせにより、厳密なエアギャップのコールドストレージから外れ、高セキュリティのウォームウォレットに近づいたと言える。
- •ウォレットはホストコンピュータ、STM32マイクロコントローラのTRNG、Optigaセキュアエレメント、TROPIC01チップという4つの独立したエントロピー源を、独立した研究者が検証可能なGPL 3オープンソースファームウェアの下で組み合わせている。
- •TrezorはBitcoin専用版とマルチコインのUniversal版の2つのファームウェアスタックを提供しており、同社はBitcoin専用ファームウェアが更新回数が少なく、バグやセキュリティ問題のリスクが低いとしている。
- •Trezorの配送パートナーShipMonkでのデータ侵害により米国顧客6万7,000件の記録が流出し、Trezorは数週間以内にEUで開始し、その後まもなく米国へ拡大する「Anonymous delivery」サービスの構築を進めている。
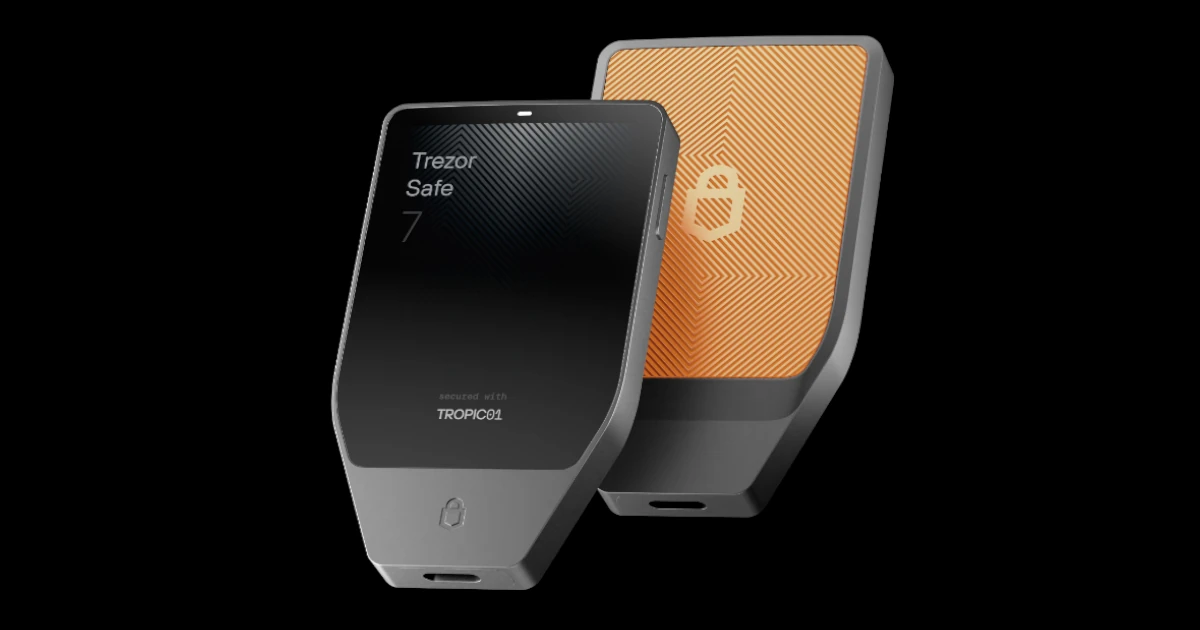
一部のハードウェアウォレットは、エンドユーザーが手作業で組み立てられる完全なエアギャップ設計や、フリーかつオープンソースの精神のもとで業界専門家向けに調整されたデバイスを追求している。また別のメーカーはソースコードを非公開にし、緻密に設計されたユーザーガードレールで競争しながら、ハードウェアウォレット界のAppleやMacintoshになることを目指している。Safe 7において、Trezorはこの2つのアプローチの中間点を見出したようだ。
ハードウェアウォレットの核心的な役割は狭いながらも極めて重要だ。ビットコインを管理する秘密鍵をオフラインで隔離して保管し、トランザクションをデバイス上で署名することで、秘密情報がインターネット接続されたコンピュータ上に置かれないようにすることである。その役割を支えるソフトウェアやハードウェアのどこまでが公開検査に開かれているかが、業界の2つの陣営を分ける境界線となっている。
本機の感触は、従来のビットコイン向けアクセサリーというより最新のiPhoneに近い。メタルの外装、筐体の縁まで達するワイドな画面、そしてユーザーの満足感を意図して設計された触覚フィードバック。他のほとんどのウォレットとは異なり、Safe 7はビットコインが実在する物理的なモノであるという印象を作り出している。
Trezorは、2種類のファームウェアスタックと2つのデザインを提供することで、ビットコイナーとより広い暗号資産ユーザーの間の溝もうまく乗り越えている。黒と緑の標準マルチコイン版と、Bitcoin専用のオレンジ版だ。ユーザーは注文したカラーリングに関係なくファームウェアを自由に切り替えられるが、すでに自分の望みを知るビットコイナーはオレンジ版を購入すれば、特殊なファームウェアアップグレードを行う必要がない。
ただし、この選択には結果も伴う。多くのファームウェア更新はビットコイン以外のコインをめぐるものであり、その結果、Bitcoin専用ファームウェアはより軽量になっている。Trezorのサポートドキュメントはこう明言している:「Bitcoin専用ファームウェアを実行する追加の利点には、(Universalファームウェアと比較して)定期的な更新の回数が少ないこと、バグやセキュリティ問題のリスクが低いことが含まれます。」
魔法の言葉
ビットコインの経験がありながらTrezorを使ったことがないユーザーが最初に気づくのは、おそらく単語リストの長さだろう。Safe 7は、他の多くのウォレットが採用する12語や24語ではなく、20単語のウォレットバックアップを生成する。これはTrezorが長年築いてきたセキュリティ設計の選択だ。SLIP-39として知られるこの20単語標準は、2019年にShamirバックアップ機能の発表とともに同社が初めて導入した。
この命名は2つの標準化の流れを反映している。BIP-39はほとんどのウォレットが使う12語・24語のシードフレーズを定義するBitcoin Improvement Proposalであり、一方SLIP-39はTrezorの製造元が公開するSatoshiLabs Improvement Proposalシリーズに由来する。
Shamirにより、ユーザーはウォレットのバックアップシード語をシャード(断片)に分割できる。閾値に達する数のシャードがあればビットコインウォレットを復元できるが、単独の1つでは不十分だ。例えば2-of-3のShamir設定では、ユーザーは20単語のリストを3つ書き取り、銀行、自宅、職場など別々の物理的場所に保管する。盗難に遭ったり火災や洪水で失ったりしても、1つのシャードを失うだけでは壊滅的ではない。単一のシャードでは誰もウォレットにアクセスできず、残る2つのシャードがあれば所有者は制御を取り戻し、新しいウォレット設定へ資金を移せる。
この性質は「冗長性」と呼ばれることが多く、マルチシグネチャウォレットでも実現できるが、オンチェーン取引コストといった異なるトレードオフが伴う。ShamirバックアップはShamir Secret Sharingとして知られる古くからある有名な暗号方式に由来し、Trezorはその独自実装を構築した。
より普及している12単語標準と比べた単語数増加は、より多くのエントロピーをもたらすものではない。Trezorは、12単語シードと同じ128ビットのエントロピーが得られるとしている。ただし同社によれば、SLIP-39で使用される単語リストは、紛らわしい単語や類似した単語を避けるよう慎重に厳選されている。
SLIP-39は、BIP-39にはない拡張性、すなわちShamirへの拡張を可能にする。Trezorデバイスで最初に20単語の単一シードバックアップを作成したユーザーは、後から3-of-5のような冗長なShamirシャードのセットを作成できる。これらのシャードは同じウォレットを復元するため、資金移動のためにオンチェーン取引を行う必要はない。ただし、元の20単語の単一シード単独でも該当するウォレットを復元できるため、破棄を検討すべきである。Trezorはこのトピックについて完全なFAQを公開している。SLIP-39はSparrowやElectrumなど他のウォレットでもサポートされているが、その前身と比べると採用ははるかに少ない。
トップクラスのユーザー体験
Safe 7は、繊細ながら記憶に残る一連の機能を通じて、デザインとユーザー体験への深い投資を示している。デバイスを試用する中で最も印象的だったのは、トランザクションへの署名やセキュリティPINコードの変更といった重要な承認判断に対する応答だ。ユーザーは画面下部のデジタルボタンを押し続けるよう求められる。内蔵ジャイロによりデバイスがゆっくりと振動し始め、2つの緑の光がボタンから画面の縁に沿って流れる。光が画面上部で出会うとジャイロが加速し、手の中で次第に高まる機械的な音と感覚を生み出す。この演出は画面フレームが全面点灯し、上部の小さな緑色LEDが点灯して動作完了を確認することで頂点を迎える。一連の儀式は1、2秒ほどだが、ビットコインを移すという抽象的でデジタルな体験を非常にリアルなものにする。
Model Tや定番のTrezor Oneなど他のTrezorモデルと比べても、暗号通貨を快適に使うための工夫が随所に見て取れる。例えば画面上のボタンはModel Tよりはるかに大きく、セキュリティPINの入力時など、重大な結果を招きかねないよくある入力ミスを防いでいる。多くのハードウェアウォレットでは、PINの誤入力はデバイスメモリの消去にまでエスカレートし得る。指に合わせた大きさのデジタルボタンが、その必要なストレスを軽減する。メタル筐体もSafe 7に成熟した印象を与え、旧モデルのプラスチックシェルから脱却している。
インターフェースの興味深い機能の1つが「Wipe PIN」だ。これはデバイスログイン時に入力するとユーザーデータを削除する特別なPINコードである。Trezorの公開ドキュメントにはその機能は記されているものの、その目的は説明されていない。どのようなリスクや脅威に対処するためのものか。どのようなユースケースを想定しているのか。セキュリティ意識の高いビットコイナーは、盗難者が資金を奪うためにウォレットを開けさせる悪名高い「レンチアタック」のような、発生可能性は低いが影響の大きいシナリオへの対策として、この種の機能を求めてきた。
TrezorのWipe PINの問題は、ウォレットの中身を今まさに削除したことが明白になってしまう点だ。レンチアタックの加害者はその状況でこれを受け入れることはまずないだろう。少なくとも他の1つのハードウェアウォレットは、より洗練されたバージョンを実装しており、メインのウォレットを削除しつつ2つ目の「おとり」ウォレットを開き、ユーザーインターフェース上でこの仕掛けを明かさない。これを考えているほど警戒心の強いユーザーには、より高度なワイプPINが歓迎されるだろう。
Safe 7はBluetooth接続と、Qi2ワイヤレス充電器で充電できる内蔵バッテリーも備えている。設定でBluetoothを無効化したUSB-C接続での使用も可能だ。ワイヤレス操作はユーザーをケーブルから解放する。ビットコインの不可逆で取り消せない支出の性質がすべての署名判断に高い緊張を強いる中、トランザクション署名時のストレスを軽減する、もう1つの繊細かつ強力な設計上の選択である。より慎重なユーザーには、Bluetoothアンテナのハードウェア的なオフスイッチがあるとありがたい。
エアギャップの原則
厳密な定義では、エアギャップウォレットは一切ネットワークに接触せず、秘密鍵が存在する環境をオンライン世界から物理的に隔離する。Safe 7以前のTrezorモデルに内蔵バッテリーやBluetoothは搭載されていなかった。こうした技術の追加は重要な決断であり、より幅広い消費者が現代のハードウェアに期待することへの実質的な利点をもたらす一方、潜在的なリスクも導入する。
内蔵バッテリーは、ハードウェアウォレットから携帯電話まで多くのデバイスで、年により膨張して筐体を破って故障することが知られている。これは危険となり、デバイスのメモリやアクセス性を損なう可能性がある。Trezorはこの懸念に、LiFePO₄バッテリー種を選択したことで対応しており、その「化学的特性は一般的なリチウムイオンバッテリーよりも安定して安全です」としている。ドキュメントでは、「膨張の可能性は極めて低い」と主張している。
一方、Bluetoothの統合は、広範にクローズドソースのソフトウェア・ハードウェアスタックを追加することを意味し、デバイスとの遠距離相互作用を可能にすることで、ビットコインコールドストレージのエアギャップ原則を損なう。これに対処するため、TrezorのようなハードウェアメーカーはBluetoothアンテナを分離し、エンドツーエンドで暗号化されたメッセージの送信のみに使用する。この目的のため、TrezorはTrezor Host Protocolを構築した。これはユーザーのコンピュータへの転送データを暗号化する技術で、USB-Cケーブル接続でも使用される。TrezorはUSBケーブルもBluetoothスタックも、暗号化されていないデータの伝送には信用しない。
それでも、このワイヤレス接続により、Safe 7はビットコインウォレットのエアギャップ・コールドストレージのカテゴリから外れ、高セキュリティのウォームウォレットに近づいたと言えるだろう。ホットウォレットとは、インターネットに接続され秘密鍵材料を保持する一般的なコンピュータやサーバーを指す。
ハードウェア概要とエントロピー
Coldcardのハッキングが何を示したかといえば、良質なエントロピーなしにコールドストレージは無意味だということだ。エントロピーとは、暗号学において秘密を作り出すために使われるランダムで予測不可能な入力のことだ。例えばサイコロを100回振って結果を書き留めるようなものである。その出力が暗号アルゴリズムに通され、秘密鍵と公開鍵のペア、すなわちシード語が生成される。Trezorは、ウォレットの鍵ペア生成のためにエントロピーをどのように生成・利用しているかについて完全で詳細な記事を公開している。
Safe 7では、Trezorは4つのエントロピー源を使用している:
- ホストコンピュータまたはスマートフォンのエントロピー。
- STM32マイクロコントローラ内のハードウェアTRNG。Trezorのコンピュータチップの1つ。
- Optigaセキュアエレメント。Trezorハードウェアの2つ目のコンピュータチップ。
- TROPIC01。同社最新の「独立して監査可能」なセキュアエレメントチップ。
セキュアエレメントは、デバイスのメインプロセッサとは独立して、物理的な改ざんから秘密を守るよう設計された強化チップである。ウォレット生成時には4つの独立したソースが組み合わされ、このロジックを処理するファームウェアはGPL 3オンソースだ。コピーレフトのフリーソフトウェアライセンスであるGPL 3は、誰でも同じ条件の下でコードを読み、修正し、再配布することを可能にする。この種の透明性により、独立した研究者はファームウェアがそれらのエントロピー源で実際に何をするかを信頼するのではなく、検証できる。Trezorは現在、ウォレット作成時にユーザー生成エントロピーの入力を有効にしていない。サイコロを振る機能はないが、ユーザーは既に作成した鍵ペアに「パスフレーズ」や「25番目の単語」を追加でき、同様の機能を果たす。
TrezorのCTOであるTomas SusankaはEfrat Fenigsonとの対談の中で、ユーザー生成エントロピーはコードが実際にそれを使用して初めて意味を持つと説明した。Coldcardのバグはハードウェア生成エントロピーの失敗ではなく、そのバグによりファームウェアがソフトウェア実装で高品質なエントロピーを使用しなかったことだと指摘した。
TrezorのCCOであるDanny Sandersもこの見解に同意しつつ、Bitcoin Magazineに対し、ユーザー追加エントロピーの話題は「非常によく議論されてきた」であり、「完全に拒否しているわけではない」と述べた。SandersによればColdcardの「数倍」に上るTrezorの幅広いユーザーベースに「サイコロを振ることは求められない」とし、「単語を書き留めるだけですでに認知的負荷が高まっている」と付け加えた。これは20単語のシードバックアップを指す。機械のエントロピー源が実際に適切に使用されている場合、ユーザー追加エントロピーのセキュリティ上の利益はわずかである。
配送、フィッシング、ワイプコード
ハードウェアウォレットを含め、オンラインで購入して自宅に配送させることは、ますます受け入れがたいものになっている。Trezorは最近、ユーザーデータベースがハッキングされた大手暗号資産ハードウェアプロバイダーとしてLedgerに続き、そのケースでは配送パートナーのShipMonkのデータベースから今月初めに米国顧客6万7,000件の記録が流出した。Trezorによれば、それらの記録の大部分は配送会社によってすでに削除されているはずだった。その結果、該当するユーザーが標的型嫌がらせに遭うリスクが高まっており、フランスのような国ではすでに組織犯罪の標的リストの上位に位置している。
運用セキュリティの観点から、暗号資産関連の購入には私書箱(P.O. Box)が事実上必須とな。大手企業も政府もユーザーの個人データを安全に保管できるとは信頼できない。インターネットの歴史がそれを決定的に示している。ユーザーは大規模なカンファレンスに足を運び、現金かビットコインで希望のハードウェアウォレットを購入し、配送リスクを完全に回避することもできる。
この話題に関して、Trezorは今回のデータ侵害への対応として構築中の「Anonymous delivery(匿名配送)」サービスを予告している。SandersはBitcoin Magazineに対し、このサービスは数週間以内にEUで利用可能になり、その後まもなく米国へ拡大するだろうと語った。公開データによれば、同社は現在もShipMonkを使用している。
まとめ
Trezor製品を長年、といってもModel TやTrezor Oneといった旧モデルだが——使用してきた者として、Safe 7は製品ラインの本格的な進化であり、セルフカストディ環境への力強い追加だと感じる。特にマルチベンダーのマルチシグ構成の一部として、あるいは日常使用のウォームウォレットとして有用だ。そのShamirバックアップ機能も、より高度なセルフカストディソリューションの中で評価されるべきものである。
本記事「Trezor Safe 7 Review: The FOSS Self-Custody Hardware Wallet」はBitcoin Magazineに最初に掲載され、Juan Galtによって執筆されました。

