Revolutハッカーが300万ドルの身代金を要求、漏えいしたデータで暗号資産保有者の情報が暴露
重要ポイント
- •「iamnotavillain」を名乗るグループがMoneroで300万ドルを要求し、盗んだ記録を売り渡すと脅したとFinancial Timesが報じた一方、ReutersはRevolutが身代金要求や攻撃者からの直接の接触を受けていないと伝えた。
- •攻撃者はメールで政府機関を装って不正な緊急データ請求を提出したことで漏えいが発生し、Revolutは中核システムと顧客資金は侵害されていないと表明した。
- •約680件の顧客ファイルが漏えいしたと報じられており、氏名、住所、身分証明書、本人確認用セルフィー、銀行取引明細書、取引一覧などが含まれ、アナリストは高額純資産の暗号資産保有者が意図的に標的とされたとみている。
- •露出したKYCデータはオンチェーン上の資産と現実の身元を結びつけ得るため、暗号資産保有者への暴力的攻撃の増加が報じられる中、物理的セキュリティ上の懸念が高まっている。
- •この事件は、中央集権型プラットフォームに公式データ請求の独立検証とコンプライアンス強化の圧力をかける可能性が高く、Revolutが米国での国立銀行設立の最終承認を待つ中で発生した。
Revolutをだまして顧客データを渡させたハッカーが、情報の非公開を条件にMoneroで300万ドルの身代金を要求しています。Financial Timesによる報道で明らかになりました。漏えいした記録には、暗号資産への露出が大きいアカウントに関連する身分証明書、自宅住所、取引履歴が含まれています。
身代金要求は問題の一部にすぎません。盗まれたデータは、オンチェーン上で見える資産を現実の身元と結びつける可能性があります。米国通貨監督庁(OCC)から国立銀行設立の条件付き承認を recently 受けたRevolutにとって、この事件はより大きな問いを投げかけています。すなわち、中央集権的な金融システムはKYCデータをどのように守るのか、という問いです。
Moneroでの身代金要求と漏えいの脅し
Financial Timesの報道によると、「iamnotavillain」を名乗るグループはMoneroで300万ドルを要求し、Revolutが応じなければ記録を売り渡すと脅しました。ただしReutersは、Revolutが身代金要求や攻撃者からの直接の接触を受けていないと伝えています。同社が引用した関係者の一人は、今回のケースで約680件の顧客ファイルが漏えいしたと述べたとされますが、Revolutは詳細を明らかにしておらず、影響を受けた顧客数について「限定的」と述べるにとどまっています。
Moneroは、送金者・受取人・取引額を隠すよう設計されたプライバシー重視の暗号資産であり、誰でも閲覧できるBitcoinなどの透明な公開台帳とは異なります。
別の報道によると、Financial Timesは、攻撃者がイタリア政府のメールシステムへの侵入を主張し、ブロックチェーン分析を用いて大量の暗号資産を保有するRevolutの顧客を特定したとも述べていると伝えています。Revolut自身はこの主張を確認していません。
記録はどのようにRevolutから流出したのか
Revolutによると、中核システムと顧客資金は侵害されていません。代わりに、正規の政府機関のドメインからのメールアカウントが使われ、不正な情報請求が行われました。緊急データ請求は、通常の請求に必要な正式な法的手続きを経ずに、法執行機関が緊急時にユーザー記録を迅速に取得できるよう設計された仕組みです。同社はこの件を「巧妙な外部なりすまし詐欺」と述べ、詐欺に気づいた時点で当該メールアドレスをブロックしたとしています。
漏えいした情報には、氏名、生年月日、自宅住所、電話番号、身分証明書、本人確認用セルフィー、銀行取引明細書、取引一覧が含まれていました。The Blockの報道によると、Mt. Goxの元幹部であるMark Karpelès氏は自身がこの漏えいの影響を受けたと述べ、Bitcoin取引の詳細が明らかになったとするRevolutからの通知を共有しました。
「Revolutの顧客は、『政府機関』メールで送られた不正な緊急データ請求の標的となりました。」 — Mark Karpelès(Xの投稿)
オンチェーンアナリストのZachXBT氏によると、この攻撃は無差別ではなく意図的なものとみられます。
「この事件の規模は限定的と思われるが、高額純資産のユーザーを標的にしたもののように見える。」 — ZachXBT
露出したKYCがなぜ安全問題になるのか
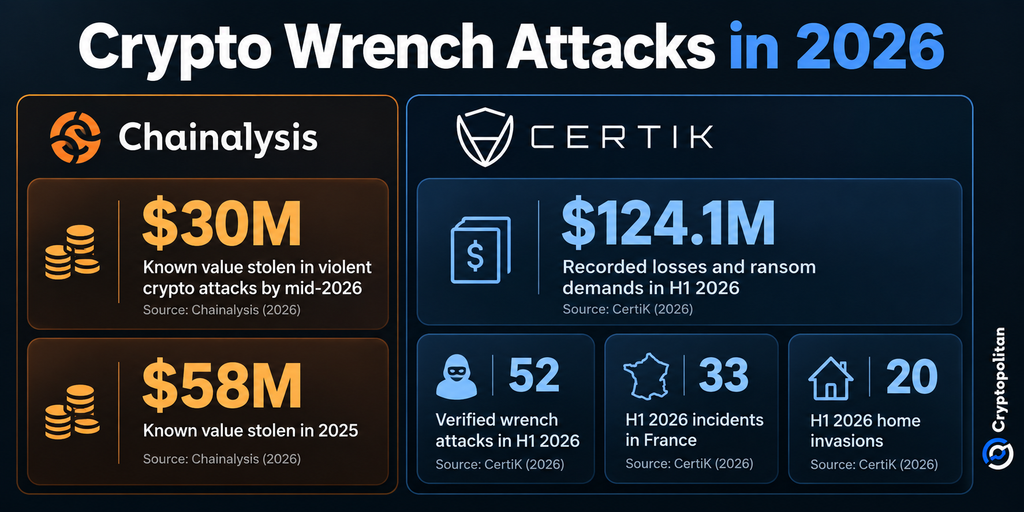
今回露出した記録は、Know Your Customer(KYC)審査に由来します。これは、規制対象の金融企業が身分証明書、本人確認用セルフィー、銀行取引明細書などの機微な記録を収集・保管することになる身元確認要件です。そのため、漏えいした自宅住所と大量の暗号資産保有の証拠が組み合わさると、データ漏えいが物理的セキュリティ上の脅威に変わり得ます。Chainalysisによれば、多くの暴力的な暗号資産攻撃は計画的なものであり、被害者は漏えいしたデータ、ソーシャルメディア、ブロックチェーン分析、内部情報を通じて特定されているといいます。同社はまた、多くの攻撃が報告されていないため、公表数値は実際の損失を過小評価している可能性が高いと付け加えています。
CertiKも同様に、自社のデータセットは網羅的ではなく参考程度のものだと説明しています。その調査結果によると、Certikの2026年上半期に確認された52件のうち33件がフランスで発生し、住宅侵入は2025年上半期の1件から20件に急増しました。この物理攻撃の急増については、Cryptopolitanがすでに報じています。
圧力は中央集権型プラットフォームに
市場全体への影響は、暗号資産価格よりも先に、セキュリティとコンプライアンスへの支出に現れる可能性が高いでしょう。KYC記録を保有するプラットフォームは、公式なデータ請求を独自に検証し、侵害されたプロセスによって露出し得る機微情報量を制限するよう、より強い圧力にさらされます。欧州銀行機構は、すでに銀行のオペレーショナルリスク要因としてサイバーリスクとデータセキュリティを筆頭に挙げ、次いで詐欺を挙げています。
これは、ユーザーが依然として中央集権的な取引所に強く集中しているため重要です。英国金融行為監督機構(FCA)の調査によると、英国の暗号資産ユーザーの73%が中央集権型取引所を通じて資産を取得しており、25%は規制が厳格化されると投資しやすくなると回答しました。8,000万人以上の顧客を抱えるRevolutは、銀行業、暗号資産、そして価値を増し続ける身元データが交差するまさにその地点に位置しています。

