公開鍵暗号は暗号資産とインターネットをどう保護しているのか
重要ポイント
- •公開鍵暗号は、自由に共有される公開鍵と厳重に保護される秘密鍵という、数学的に結び付いた鍵ペアを用い、当事者が事前に秘密を交換することなく、安全な暗号化、デジタル署名、認証を可能にする。
- •RSAと楕円曲線暗号は、公開鍵暗号を広範な商用利用へ広げた主要なアルゴリズム群となり、HTTPSウェブサイトやメールからソフトウェア更新、暗号資産ネットワークまでを保護してきた。
- •NISTは2024年8月、量子コンピューティング攻撃に耐えるよう設計された新しい数学的アプローチに基づく、最初の3つの最終版ポスト量子暗号標準であるFIPS 203、FIPS 204、FIPS 205を公表した。
- •十分に強力な量子コンピューターは古典的アルゴリズムが依存する数学的問題を解ける可能性があるため、多くの政府機関は2030~2035年までにRSA-2048とECC P-256を廃止する計画である。
- •「今収集し、後で復号する」脅威により、攻撃者は量子能力が成熟した時点で復号することを期待して現在の暗号化データを収集できるため、大規模量子マシンが存在する前からポスト量子標準への移行が急務となっている。
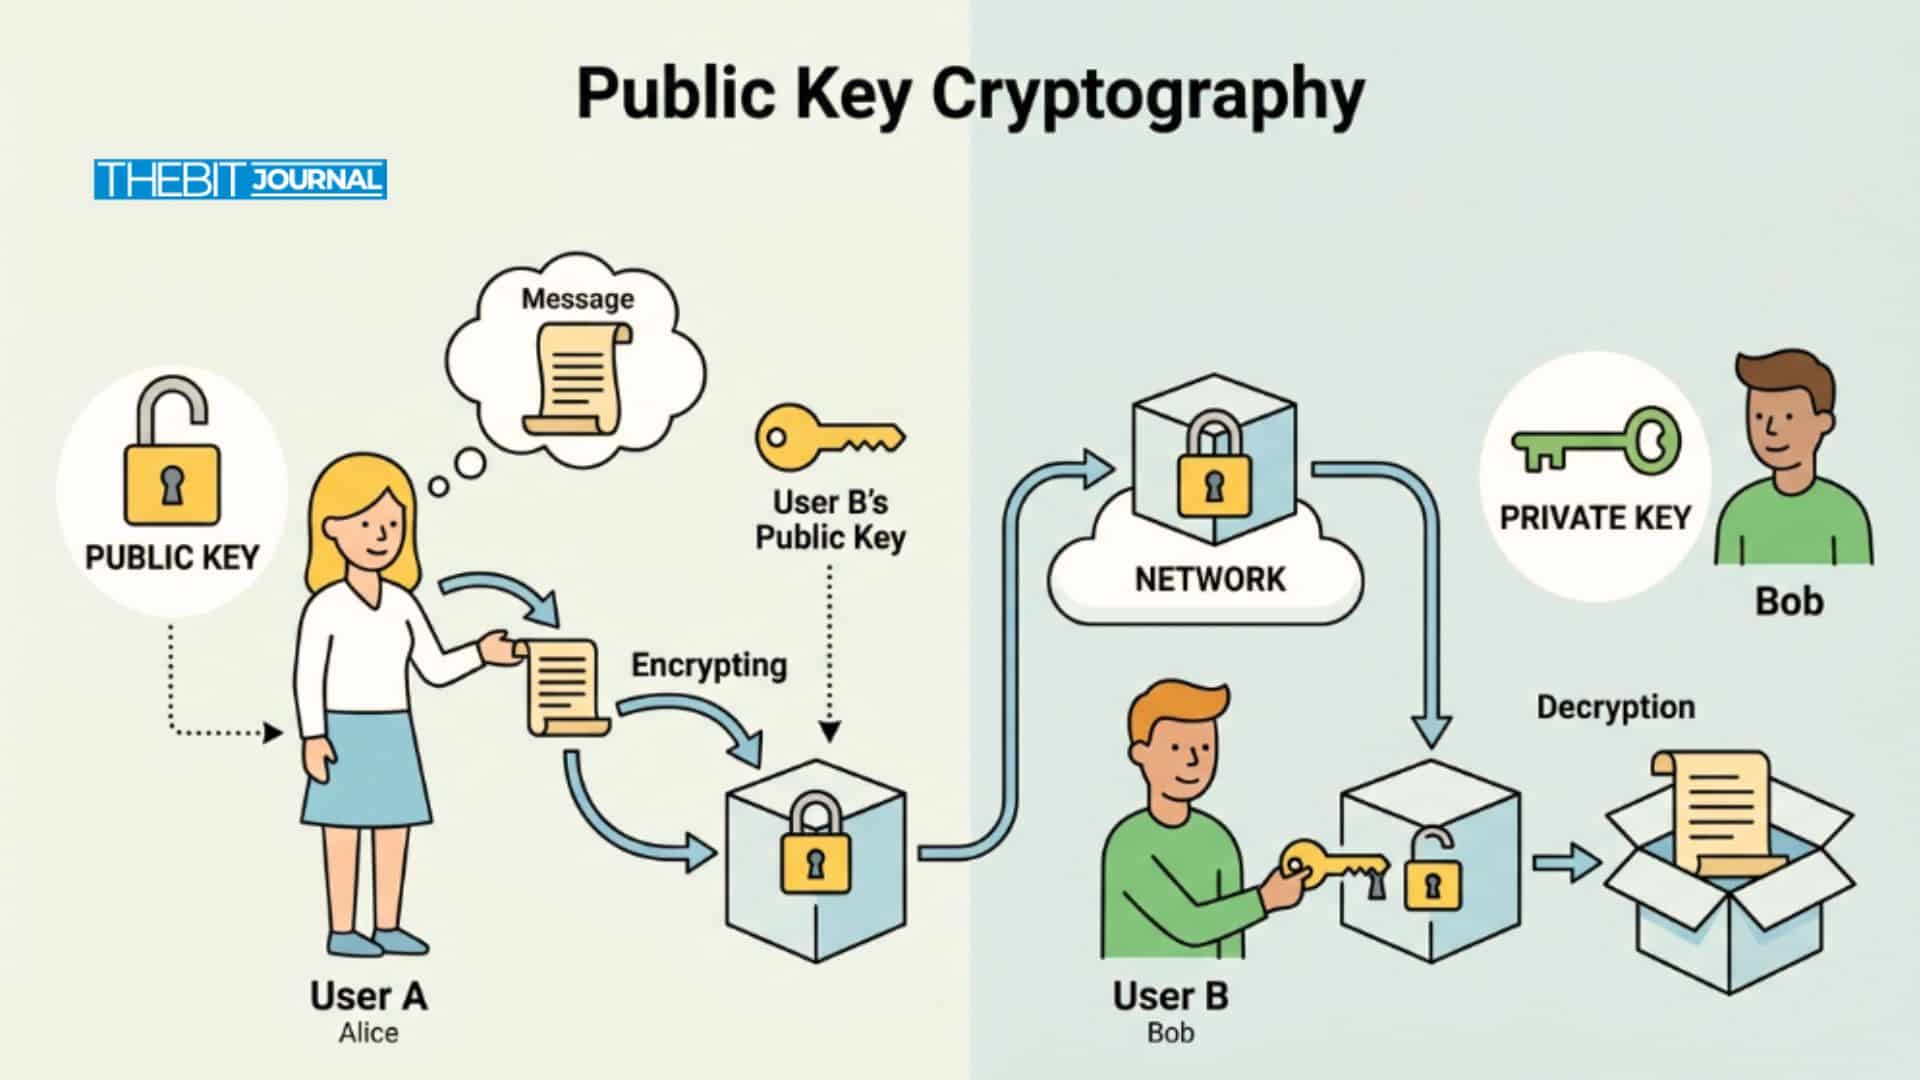
公開鍵暗号は、現代のデジタルセキュリティの基盤を形成している。公開鍵と秘密鍵から成る鍵ペアを用いることで、当事者が事前に秘密を共有する必要なく、データの暗号化、署名、認証を可能にする。公開鍵はこのペアのうち共有可能な半分であり、誰でも閲覧または使用できるが、暗号化されたデータを復号したり、自分宛ての署名を検証したりできるのは、対応する秘密鍵の保有者だけである。
この仕組みにより、オープンなインターネットとブロックチェーン上で、安全で信頼できる通信と取引が可能になる。HTTPSウェブサイトから暗号資産ウォレットまで、幅広い技術を支えている。現在行われている安全なウェブセッション、モバイルアプリ接続、ブロックチェーン取引のほぼすべてが、この技術に依存している。
公開鍵暗号は、秘密鍵交換の必要性をなくすことで、インターネットの根本的な信頼問題を実質的に解決した。Whitfield DiffieとHellmanによる1976年の画期的な発明が示したように、各ユーザーは固有の鍵ペアを生成し、公開側だけを共有し、秘密側を非公開に保つ。公開鍵で暗号化されたデータは対応する秘密鍵でしか復号できず、秘密鍵で作成された署名は公開鍵でしか検証できない。翌年に導入されたRSAと、1980年代半ばに開発された楕円曲線暗号(ECC)は、このモデルを広範な商用利用へと押し広げた2つのアルゴリズム群となり、ウェブ通信、メール、ソフトウェア更新、そして最終的には暗号資産ネットワークを保護してきた。
仕組み
公開鍵暗号は非対称暗号とも呼ばれ、鍵ペアが計算上結び付いている数学的アルゴリズムに依拠している。各ペアは、公開鍵(広く共有される)と秘密鍵(秘密に保たれる)で構成される。
MDN Web Docsによると、「公開鍵暗号は、鍵がペアで存在する暗号システムです。一方の鍵(秘密鍵)は秘密に保たれ、もう一方は公開されます。」
分かりやすい例えとして郵便受けがある。公開鍵は郵便受けの住所(誰でも手紙を入れられる)として機能し、秘密鍵は郵便受けの鍵(所有者だけが中身を取り出せる)に相当する。
2つの鍵は、異なるが相互補完的な役割を果たす。
暗号化と復号: 誰でも公開鍵を使ってメッセージを暗号化できるが、それを復号できるのは対応する秘密鍵だけである。メールやメッセージングアプリでは、ユーザーが公開鍵を公開することで、連絡先がその鍵の保有者だけに読めるメッセージを暗号化できる。
デジタル署名: ユーザーは秘密鍵でデータに署名し、他者は公開鍵でその署名を検証する。すべての暗号資産取引は、デジタル署名を生成するために秘密鍵に依存しており、ネットワークはその後、公開鍵で署名を検証する。同じ原理は、文書やソフトウェアパッケージへの署名にも適用される。誰でも署名者の公開鍵を使って真正性を確認できる。
これらの役割は相互補完的である。暗号化モードでは公開鍵が暗号化し、秘密鍵が復号する。署名では秘密鍵が署名し、公開鍵が検証する。この設計により、公開鍵はメールに添付したりウェブサイトで公開したりするなど広く公開できる一方で、秘密鍵は厳重に保管される。
公開鍵と秘密鍵
セキュリティ専門家は、公開鍵は自由に共有できる一方、秘密鍵は関連する公開アドレスに保管された資金への全面的なアクセス権を与えると強調している。ブロックチェーンネットワークでは、公開鍵は口座番号のように機能する。すべての参加者は、それ自体またはそのハッシュ化されたバージョンをウォレットアドレスとして見る。これに対し、秘密鍵は何としても守らなければならない。秘密鍵を持つ者は誰でも正当な所有者になりすませるからである。
暗号化、署名、ブロックチェーン
公開鍵暗号は、多くの日常的な技術を支えている。安全なウェブサイト(HTTPS)にアクセスすると、ブラウザはサーバーの公開鍵証明書を取得し、それを使って暗号化チャネルを確立する。ブラウザが送信するセッション鍵を復号できるのはサーバーの秘密鍵だけであり、盗聴や改ざんを防ぐ。ウェブサイトの公開鍵はTLS証明書の一部として自由に入手できる一方、対応する秘密鍵は安全なサーバー上に保持される。
メールでは、S/MIMEやPGPなどのプロトコルにより、誰でも受信者の公開鍵を使ってメッセージを暗号化できる。開封できるのは、秘密鍵を持つ受信者だけである。
パスワードレスログインシステム(FIDO2/WebAuthn)も公開鍵暗号に依存している。ユーザーのデバイスはサイトごとに公開鍵/秘密鍵ペアを生成し、サイト側が見るのは常に公開鍵だけである。セキュリティ機関は、秘密鍵が侵害されない限り、現代の認証はフィッシング耐性を持つと指摘している。FIDO標準は標準的な公開鍵暗号技術を用いてフィッシング耐性のある認証を提供する。パスワードは送信されず、ユーザーは代わりに秘密鍵を保有していることを証明する。
ブロックチェーンシステムでは、公開鍵が重要な役割を果たす。暗号資産ウォレットは鍵ペアを生成し、公開鍵からウォレットアドレスを導出し(通常はハッシュ化による)、他者が資金を送れるようそのアドレスを共有する。公開鍵は暗号資産やデータを受け取るためのアドレスとして機能し、秘密鍵は関連するデジタル資産に対する管理権を与える。ユーザーが取引を開始すると、ウォレットは秘密鍵で署名し、ネットワークは公開鍵を使って署名を検証する。これにより、取引がアカウント保有者から発信されたことが証明される。主要なブロックチェーンネットワークでは1日に数百万件の取引が処理されており、この検証ループは世界規模で継続的に実行されている。
暗号資産以外でも、公開鍵はデジタル証明書とIDシステムの基礎である。組織は公開鍵を個人やサーバーに結び付ける証明書を発行し、第三者がその鍵が主張されたユーザーに本当に属していると信頼できるようにする。認証局(CA)はこれらの証明書を管理し、侵害された鍵を失効させることができる。この枠組みは公開鍵基盤(PKI)として知られ、信頼されたCAを通じた公開鍵の検証を可能にする。
公開鍵が重要な理由と、その保護方法
公開鍵は誰でも暗号化や検証に使えるため、広く共有される。場合によっては、グローバルなディレクトリに公開されたり、ブロックチェーンに記録されたりする。それでもセキュリティは、秘密鍵が秘密に保たれることに完全に依存している。RSAや楕円曲線暗号(ECC)などの現代的な暗号システムは、公開鍵から秘密鍵を導出することが計算上実行不可能になるよう設計されている。一方向性の数学関数(トラップドア関数)により、公開鍵だけを使って秘密鍵を復元することは実質的に不可能である。
ただし、こうした保証はすべて慎重な鍵管理にかかっている。盗まれたり漏えいしたりした秘密鍵は、セキュリティモデル全体を損なう。非公開であるべきデータが露出し、署名は偽造可能になる。組織は、Encryption Consultingが強調しているように、秘密鍵をハードウェアセキュリティモジュール(HSM)や安全な保管庫に保存し、鍵を定期的にローテーションし、強力なアルゴリズムを採用しなければならない。
ポスト量子への移行
2026年の大きな潮流の1つは、量子コンピューターの到来に向けて公開鍵暗号を準備することである。RSAやECCなどの古典的な公開鍵アルゴリズムは、整数の因数分解や離散対数といった数学的問題に依存しており、十分に強力な量子コンピューターであれば解ける可能性がある。このことから、「今収集し、後で復号する」という懸念が生じている。攻撃者は現在、暗号化データを収集・保存し、量子能力が成熟した時点で復号することを期待できるため、脅威の時間軸は大規模量子マシンの到来より実質的に前倒しされる。NISTは、管理者が量子攻撃に耐えられる新しい標準への移行を開始すべきだと警告している。2024年8月、NISTは最初の3つの最終版ポスト量子暗号標準を公表した。鍵確立向けのCRYSTALS-KYBERに基づくFIPS 203、デジタル署名向けのCRYSTALS-Dilithiumに基づくFIPS 204、ステートレスなハッシュベース署名向けのSPHINCS+に基づくFIPS 205である。
2030~2035年までに、多くの機関がRSA-2048とECC P-256を廃止する計画である。その結果、「公開鍵」の意味は変化する可能性がある。将来の公開鍵はより大きく、新しい数学に基づくものになるが、中核原理は変わらない。1つの鍵は公開され、もう1つの鍵は秘密に保たれる。現在の公開鍵も、ポスト量子暗号(PQC)への備えとしてすでにサイズが大きくなりつつある。新しいPQ署名方式では、256バイトのRSA署名と比べ、2,420バイトの署名と1,312バイトの公開鍵が生成される可能性がある。
専門家の見解:公開鍵による信頼
サイバーセキュリティ専門家は、公開鍵が当事者間で秘密を共有することなく信頼を可能にすると強調している。すべてのブロックチェーン取引は、署名が対応する秘密鍵の保有者によって確かに作成されたことを検証するために公開鍵を使用する。公開鍵そのものは秘密である必要がなく、身元の証明として機能する。
そのため、攻撃者は公開鍵を知っているだけでは資金を盗めない。公開鍵、ウォレットアドレス、すべての取引署名が誰にでも見えていても、秘密鍵が非公開に保たれている限り、資金は安全である。
公開鍵暗号はまた、信頼を数学と標準へと移す。政府機関や業界団体は、公開鍵が主張された所有者に本当に属していることを保証するため、アルゴリズムとプロトコルを維持している。FIDO Allianceのような組織は現在、パスワードを公開鍵ベースの「パスキー」に置き換えることを推奨している。これはフィッシングを防ぐよう設計された暗号学的認証情報である。
IBMとLedger Academyの追加リソースは、非対称暗号がブロックチェーンエコシステムをどのように保護しているかについて、さらに文脈を提供している。
結論
公開鍵は、非対称暗号の鍵ペアのうち秘密ではない半分であり、広く共有されることを意図している。公開鍵により、誰でも鍵の保有者に暗号化データを送ったり、署名済みメッセージを検証したりできる。公開鍵暗号はHTTPSから暗号資産まであらゆるものを支え、事前共有された秘密なしに安全な通信を可能にしている。
現代のセキュリティ標準と研究は、ポスト量子安全なアルゴリズムやフィッシング耐性のある認証の開発を含め、公開鍵暗号を中心に進化し続けている。基本原理は維持されている。公開鍵は公開され、秘密鍵は非公開であり、この二重性が設計上データを安全に保つ。その結果、公開鍵暗号は2026年においてもオンラインセキュリティに不可欠な基盤であり続け、ウェブとブロックチェーンの両エコシステム全体に、拡張可能で信頼できる暗号化とデジタル署名を提供している。
用語集
非対称暗号: 鍵ペア(公開鍵と秘密鍵)を使用する暗号システム。一方の鍵で暗号化されたデータは、もう一方の鍵でしか復号できない。
秘密鍵: 非対称鍵ペアのうち秘密の半分。機密に保たれ、メッセージの復号やデジタル署名の作成に使用される。
デジタル署名: 秘密鍵で生成され、対応する公開鍵で検証できる暗号学的証明。データの完全性と出所を保証する。
PKI(公開鍵基盤): 公開鍵を主体に結び付けるデジタル証明書と認証局のシステム。
ポスト量子暗号: 量子コンピューティング攻撃に耐えるよう設計された新しい暗号アルゴリズム。量子攻撃は、現在の多くの公開鍵アルゴリズムを脅かす。
よくある質問
公開鍵は何に使われるのか。
公開鍵はデータを暗号化し、署名を検証する。誰でも公開鍵を使って鍵の保有者に暗号化メッセージを送ったり、対応する秘密鍵で署名されたメッセージが本物であることを確認したりできる。
公開鍵は秘密鍵とどう違うのか。
公開鍵は広く共有され、秘密鍵は秘密に保たれる。公開鍵は暗号化と署名検証を可能にし、秘密鍵は復号と署名を可能にする。
公開鍵から秘密鍵を導出される可能性はあるのか。
現代の暗号(例:RSA、ECC)では、公開鍵から秘密鍵を導出することは計算上実行不可能である。セキュリティは一方向性の数学的問題に依存しており、公開鍵が知られていても秘密鍵を計算することはできない。
ブロックチェーンで公開鍵が重要なのはなぜか。
ブロックチェーンでは、公開鍵(またはそのハッシュ)がウォレットアドレスとして機能し、ネットワーク上のアカウントを識別する。取引を送信する際、送信者は秘密鍵で署名し、他のノードは公開鍵を使って署名を検証する。これにより、正当な所有者だけが送金を承認したことが保証される。
公開鍵が侵害された場合はどうなるのか。
公開鍵は共有されるよう設計されているため、知られても害はない。システムの安全性は、秘密鍵が秘密に保たれることに依存している。誰かが公開鍵を入手しても、対応する秘密鍵がなければデータを復号したり署名を偽造したりすることはできない。
免責事項:本記事は教育目的であり、金融または投資助言を構成するものではありません。暗号プロトコルや将来の標準に関する情報は、独自に確認する必要があります。

