Optimizelyの脆弱性を悪用した攻撃者、178組織のサイト上で暗号資産ウォレットアドレスをすり替え
重要ポイント
- •攻撃者はOptimizelyのWeb Experimentation製品の脆弱性を悪用して悪意あるJavaScriptを注入し、Zoom、BBC、HSBC、Ledger、CNN、Salesforce、IKEAを含む178組織の訪問者にコードを届けた。各ウェブサイト自体は直接侵害されていなかった。
- •注入されたスクリプトは、表示テキスト、クリップボードへのコピー、送信リクエスト内の正規の暗号資産ウォレットアドレスを置き換え、完全に最新の端末からでも送金を横取りできるようにした。
- •Report URIは11月16日19:25 UTC時点で攻撃者の受取額を約7,040ドルと推定し、TechNext24がその後オンチェーンで確認したところ、約150ドル相当の追加のBitcoin入金が見つかった。
- •Optimizelyは11月17日にセキュリティ通知を公開し、脆弱性の修正、注入コードの削除、影響を受けたアカウントの保護、不正なコード配信への対策を完了したと述べた。
- •暗号資産の窃取に加え、このキャンペーンには決済カード情報の取得、Cookieやスクリーンショットの窃取、iOSエクスプロイトキットの配信を目的としたコードが含まれており、Report URIは被害組織の数が増える可能性があると注意を促している。
OptimizelyのWeb Experimentation製品の脆弱性により、178組織のウェブサイト訪問者が、暗号資産の送金を攻撃者のウォレットに誘導することを目的とした悪意あるコードにさらされた。11月16日に発見されたこの事案は、ブロックチェーンそのものを侵害することなくデジタル資産が盗まれ得ることを示している。
被害を受けた組織には、Zoom、BBC、HSBC、Ledger、CNN、Salesforce、IKEAが含まれる。サイバーセキュリティ監視企業Report URIによると、同社の創業者Scott HelmeがXへの投稿でこの攻撃キャンペーンを記録しており、攻撃者はOptimizelyのプラットフォーム上の顧客プロジェクトに悪意あるJavaScriptを注入した。クライアントのウェブサイトが既にこれらのスクリプトを読み込んでいたため、サイト自体が直接侵害されていなくても、コードは訪問者に到達した。
このスクリプトは、正規のウォレットアドレスを攻撃者が管理するアドレスに置き換えるもので、置き換えは3つの場所で行われた。ウェブページ上に表示されるアドレス、クリップボードにコピーされるアドレス、送信リクエストに含まれるアドレスである。そのため、利用者が気づかないうちに送金先を変更される可能性があった。すり替えが訪問者の端末上のマルウェアではなくページ内部で実行されていたため、完全に最新のコンピュータを使っていても、アドレスをコピーした瞬間に被害にさらされていた。
Report URIは、11月16日19:25 UTC時点で攻撃者が約7,040ドルを受領したと推定した。しかしTechNext24が11月17日の朝に特定されたウォレットを確認したところ、この推定では捉えられていない動きが見つかった。
ハッキングされたのはブロックチェーンではなく、Optimizelyを利用していたウェブサイトだった
攻撃者は、BitcoinやEthereumなどネットワーク自体の欠陥を必要としなかった。標的となったのは、ウェブサイト訪問者に情報を表示するソフトウェアである。
Optimizelyは、企業がウェブサイトの複数バージョンをテストし、コンテンツをパーソナライズするためのツールを提供している。顧客は同社のJavaScriptスニペットを自サイトに追加するため、Optimizely側でコードが侵害されると、ウェブサイト自体が直接侵入されていなくても訪問者にコードが届き得る。セキュリティ専門家はこのパターンをウェブサプライチェーン侵害として捉えている。178のサイトを一つずつ攻撃する代わりに、攻撃者はすべてのサイトで既に信頼され読み込まれている単一のベンダーを侵害するだけで済んだのだ。
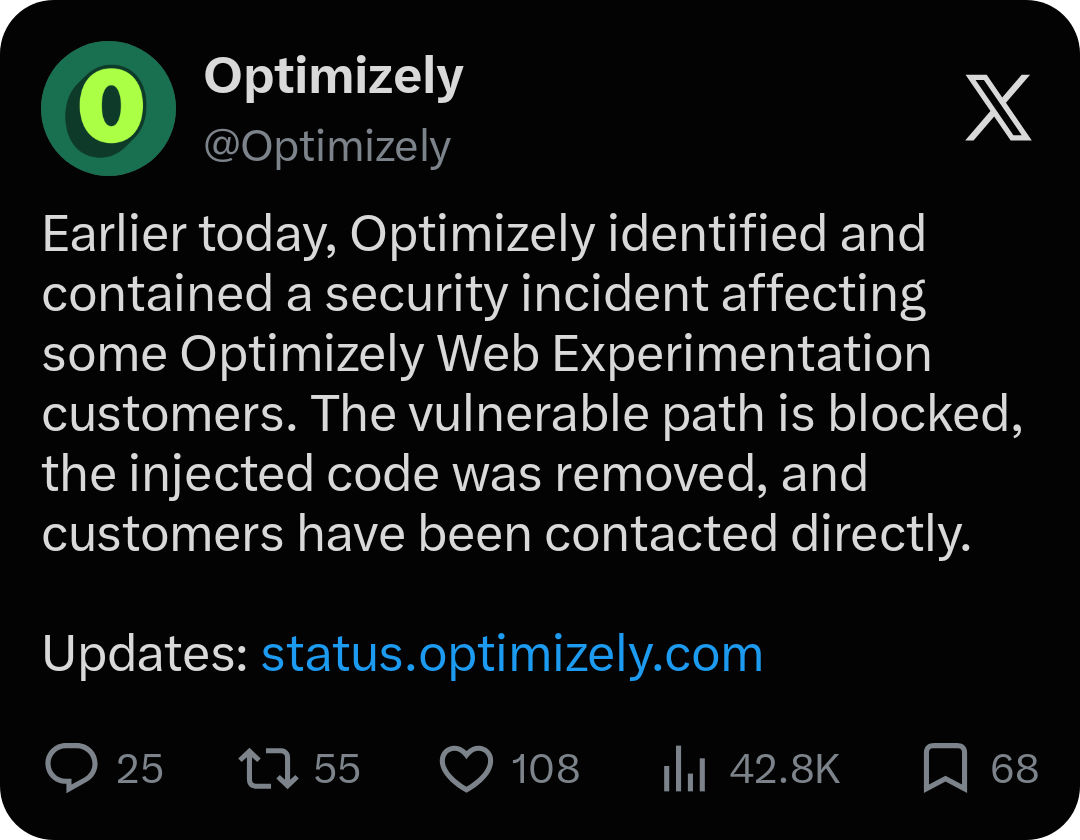
Optimizelyは11月17日にセキュリティ通知を公開してこの事案を認めた。同社の発表によると、不正な第三者がExperimentation製品の脆弱性を悪用し、一部の顧客プロジェクトに悪意あるJavaScriptを追加したという。通知によれば、Optimizelyは脆弱性を修正し、注入されたコードを削除し、影響を受けたユーザーアカウントを保護し、不正なコード配信に対する防御を追加した。
暗号資産の窃取は、この攻撃キャンペーンの一部に過ぎなかった。Report URIは、決済カード情報を取得するコード、Cookieやスクリーンショットを窃取するコード、特定のiPhoneやiPadにiOSエクスプロイトキットを配信するコードも発見した。同社は1,611件のOptimizelyスニペットを調査し、178組織に属する188件の感染スニペットを特定したが、実際の数はさらに多い可能性があると注意を促している。いずれの数字も、被害にさらされた訪問者数や損失額は示していない。
オンチェーンデータが示すもの
公開ブロックチェーンにより、研究者は特定されたウォレットへの資金の出入りを追跡できる。Report URIが確認したBitcoin(BTC)ウォレットには、合計0.08298 BTC(当時約5,380ドル)の4件の入金があった。その他の特定されたウォレットには、Litecoin、Tether(USDT)、Tron(TRX)、Ethereum、Binance Smart Chainの資産が入金されていた。
TechNext24が公開のブロックエクスプローラーで各ウォレットを確認した結果は以下の通りである:
- Bitcoin: 合計0.08528782 BTCの5件の入金で、Report URIの集計より1件多い。追加の入金は0.00231063 BTC(約150ドル)。残高全体は確認の直前にすべて送金されていた。
- Tron: ウォレットの残高は0.01ドル未満だったが、確認した朝も取引が表示されていた。多くの入金はごく小額で、ウォレットには複数のスパムトークンが保有されており、これらは被害者からの送金とは見なせない。
- Ethereum: 残高はほぼゼロで、USDCを含む出金取引があり、直近のものは確認の数分前だった。
- Solana、Bitcoin Cash、Dogecoin: Solanaのアドレスはオンチェーンに存在せず、Bitcoin Cashのアドレスには取引がなく、DogecoinのアドレスはBlockchain上で記録が見つからなかった。
- TON: 残高はゼロで、約14時間前にtraddergift.tonというラベルのアドレスから1件の入金があった。金額は確認できなかった。
TechNext24はLitecoinのウォレットは確認していない。
この調査結果には注意点がある。空になったウォレットは、誰も送金を試みなかったことを証明するものではなく、動きのあるウォレットが盗まれた額を明らかにするものでもない。追加のBitcoin入金は、最初の取引数が最終的なものではなかったことを示しているが、さらに入金をこのスクリプトと結び付けられない以上、それを窃取額の確実な増加と呼ぶのは時期尚早である。7,040ドルという数字は、Report URIがある時点で出した推定値であり、最終集計ではない。ブロックチェーンは資金の移動先を示すことはできるが、各アドレスを誰が管理しているか、被害者の数、資金が現金に換えられたかどうかは示せない。状況はまだ変わり得る。Report URIは被害組織の数が増える可能性があると注意を促しており、特定されたウォレットへのさらに入金は、今回の調査に使用された公開エクスプローラーに表示されるだろう。
限定的なアフリカへの影響、利用者への広い教訓
Report URIの公表リストにナイジェリアの組織は登場しておらず、名前が挙がったアフリカの組織はHSBCエジプトのみである。ナイジェリアの利用者にとっての教訓は、この特定の攻撃への暴露ではなく、送金の習慣に関するものである。多くの人は、取引所や決済ページ、店舗サイトからアドレスをコピーしてウォレットアプリに貼り付ける形でUSDTを送金する。この流れは、悪意あるJavaScriptが途中でアドレスをすり替えることで妨害され得る。確定した送金は一般に取り消し不能であり、問い合わせ先の銀行も存在しない。
利用者は次の4つの方法でリスクを減らすことができる:
- 貼り付け後、アドレス全体を受取人の元の情報と照合する。最初と最後の数文字だけで判断しない。
- ネットワーク(TRON、Ethereumなど)が受取人の指示と一致していることを確認する。
- 大口の送金では、まず少額のテスト送金を行い、受領を独立に確認する。
- 可能であれば、ダイレクトメッセージなど別の経路で受取人のアドレスを取得し、ウェブサイトに表示されているものと照合する。

