Ledger、疑いのある8,700万ドル流出の確定ケースはすべて再販業者CryptoBilisに起因と発表
重要ポイント
- •Ledgerは、ウォレットドレイン事件の確定ケースはすべて東南アジアの再販業者CryptoBilisを通じて購入されたデバイスに関係し、同社自身のシステムと直販チャネルは影響を受けていないと述べました。
- •オンチェーン調査員はイーサリアム、トロン、ビットコインをまたいで8,600万ドル超の窃盗の疑いのある資金を追跡しましたが、Ledgerはこの金額や損失の原因を確認していません。
- •調査員YFarmXによると、犯人はTornado Cash、Zcashのシールドプール、ステーブルコインの変換を通じて資金をロンダリングし、Tetherは1,000万USDTを凍結した一方、約15,475 ETH、203 BTC、1,000万USDDは依然として回収できていません。
- •CryptoBilisはハードウェアウォレットの全販売を停止したことを確認し、Ledgerは正規の再販業者に対し正規チャネルからのみ仕入れ、返品された製品を再入荷しないよう注意喚起しています。
- •Ledgerは、CryptoBilisの購入者に対し、未使用のデバイスを初期設定せず、資金を新しく生成したシードフレーズに移すよう勧めています。改ざんされたデバイスでは、元のリカバリーフレーズが攻撃者に露出している可能性があります。
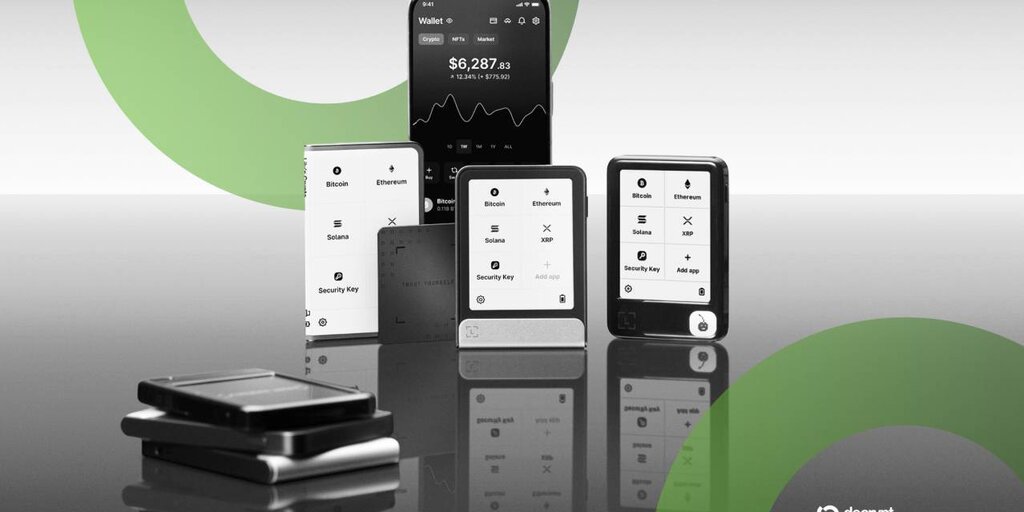
Ledgerは、先週のウォレットドレイン事件の確定ケースはすべて、東南アジアの再販業者CryptoBilisを通じて販売されたハードウェアウォレットに関係し、同社自身のシステムと直販チャネルは影響を受けていないと、日曜に投稿された72時間のアップデートで発表しました。
「影響を受けたデバイスの数は限られている」と、パリに拠点を置くハードウェアウォレットメーカーは述べ、関連当局と協力し、影響を受けたユーザーに連絡を取っていると付け加えました。同社は、CryptoBilisがハードウェアウォレットの全販売を停止したことを確認したと述べました。
72 hour update on reseller CryptoBilis incident 🔽 As the investigation continues, we are working with relevant authorities. The volume of impacted devices is limited. We know this is concerning, especially for those directly affected, and we are reaching out to impacted users.Emphasis added
— Ledger (@Ledger) 2026年10月11日
Ledgerは、CryptoBilisからデバイスを購入した東南アジアのユーザーが資金の消失を報告したことを受け、金曜日に調査を開始しました。オンチェーン調査員Specterは、イーサリアム、トロン、ビットコインをまたいで8,600万ドル超の窃盗の疑いを追跡しました。Ledgerはこの金を確認しておらず、損失の原因も明らかにしていません。
Ledger製をはじめとするハードウェアウォレットは、ユーザーの秘密鍵をオフラインに保つよう設計されていますが、セキュリティ研究者の間では、正規以外のチャネルで入手したデバイスが購入者の手に渡る前に改ざんされる可能性があると以前から警告されています。改ざんされたデバイスは、セットアップ時に購入者が生成するリカバリーフレーズ(ウォレットの資金へのアクセスを制御する24語のシード)を露出させるおそれがあります。
オンチェーン調査員YFarmXは、450以上のドレインされたウォレットのリストをLedgerに送ったと述べました。彼らの分析によると、犯人は2,810 ETHを3回に分けてコインミキサーTornado Cashに送り、引き出し資金をトランザクションの詳細を隠すプライバシー機能であるZcashのシールドプールを経由させて移動させ、約328万USDCをCircleが凍結可能な3つの新しいウォレットに引き出したといいます。
さらにYFarmXによると、犯人は盗んだUSDTの1,500万を、Tetherが凍結できないステーブルコインであるUSDDに変換した後、5,100万をUSDTに戻し、約423万USDTをBinanceの入金アドレスに送金したといいます。Tetherは初日に1,000万USDTを凍結しましたが、15,475 ETH、203 BTC、1,000万USDDは依然として回収できないままです。同調査の結果は独立した検証を受けていません。
XユーザーのJohannesは、小売店で2台のデバイスを購入した後、ヨーロッパで改ざんされたLedgerデバイスを発見したと主張しています。両方のデバイスに「同一の改変(追加ケーブルやLTEモジュールなど)」が施されていたと述べ、Ledgerに製品回収を呼びかけました。
これらの主張は独立した検証を受けておらず、Ledgerのアップデートによれば、これまでの確定ケースはすべてCryptoBilisのデバイスに関係しています。Johannesは2台目のデバイスを分析のためLedgerに送付する予定だと述べています。Decryptはヨーロッパでの報告についてLedgerにコメントを求めています。
再販業者管理
アップデートの中でLedgerは、正規の再販業者および販売代理店に対し、正規チャネルを通じてのみ製品を仕入れ、「返品された製品を再入荷しない」よう改めて注意喚起したと述べました。
また、正規以外の再販業者からの購入を避けるようユーザーに警告しました。そこでは「疑わしい、造または改ざんされたデバイスを購入するリスクが大きい」としています。
同社は再販業者管理の見直しとハードウェア保護の強化を進めており、業界の他の企業に対しても、サプライチェーンおよび耐タンパー対策の取り組みに協力するよう呼びかけています。
Ledgerは、CryptoBilisの購入者は未使用のデバイスを初期設定せず、すでに設定した人はLedgerから購入したデバイス上で資金を新しいシードフレーズに移すべきだとするアドバイスを繰り返しました。このガイダンスは、疑われるリスクの仕組みを反映しています。デバイスが販売前に改ざんされていた場合、そのデバイス上で作成されたシードフレーズは攻撃者にすでに知られている可能性があり、新たに生成したフレーズに資金を移すまで資金は危険にさらされたままとなります。
また、詐欺師がこの事件を悪用しようとする可能性があるとして、「当社が電話をかけたり、DMを送ったり、24語のリカバリーフレーズを尋ねることは決してありません」と警告しました。

