北朝鮮関連のKimsukyがローカルAIインフラを構築し、暗号資産・金融分野のサイバー攻撃を強化
重要ポイント
- •KimsukyはOllama、GPT4All、Mstyなどのオープンソースツールを使用してローカルAI環境を構築し、監視対象のクラウドサービスに依存せずに機密データを処理している。
- •同ハッキンググループはAIを活用して、正当な金融・ビジネス文書に酷似した高品質で説得力のあるフィッシングの餌を生成している。
- •AI主導の活動は、Operation GitPowerとして追跡される同グループのより広範な攻撃キャンペーンに組み込まれており、主に暗号資産および金融セクターを標的としている。
- •AIモデルをローカルで運用することで、KimsukyはクラウドベースのAIプロバイダーがセキュリティ研究者や法執行機関とテレメトリデータを共有することを防いでいる。
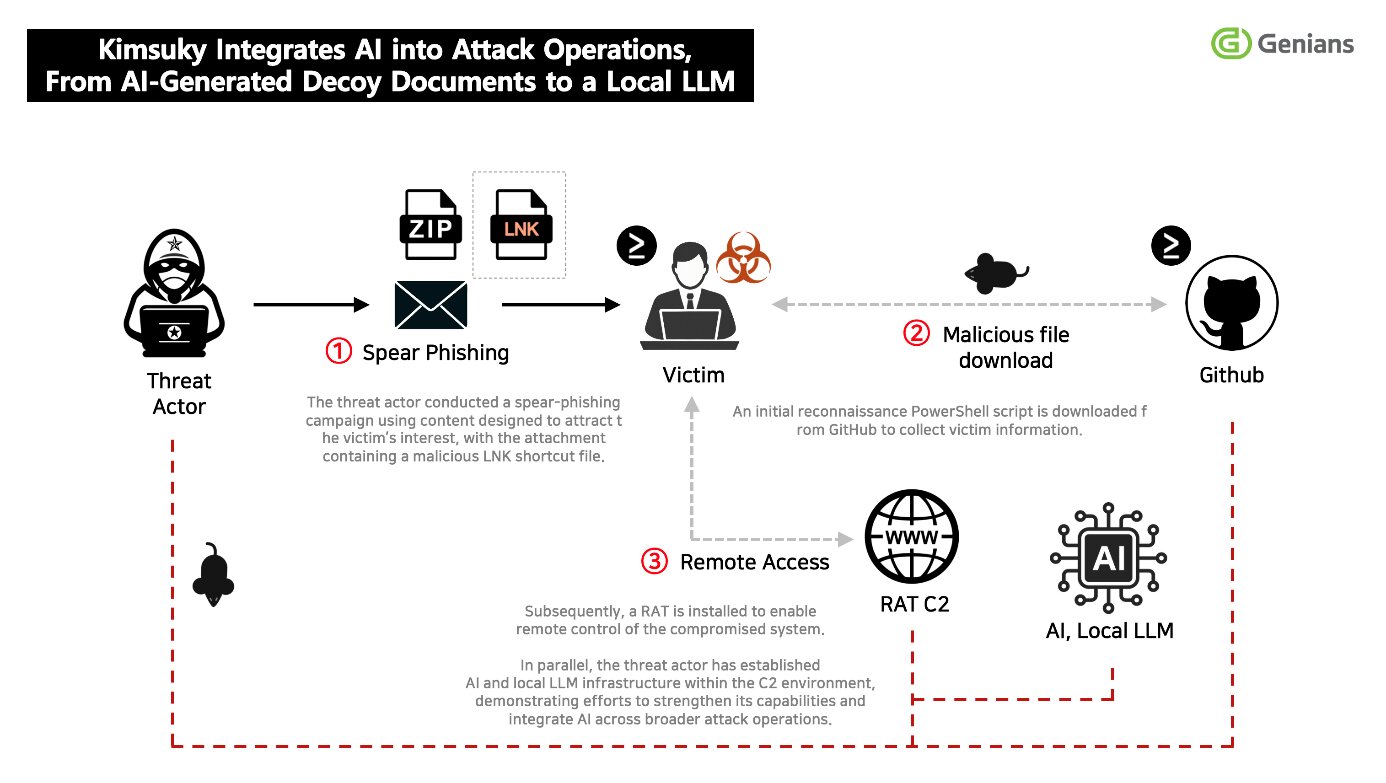
北朝鮮関連のハッキンググループKimsukyは、人工知能の活用を深めている。韓国のサイバーセキュリティ企業Geniansの最新調査によるものだ。調査結果は、同脅威アクターがローカルAI環境を構築し、暗号資産および金融セクターのユーザーを標的としたキャンペーンで生成型ツールを活用していることを示している。
KimsukyはAPT43とも追跡されており、北朝鮮の国益を支援するサイバー型金融窃盗への関与により2023年に米国財務省から指定を受けた。同グループは長年、シンクタンク、学術界、金融専門家を標的にしてきた。自己ホスト型AIツールへの転換は、制裁を受けた脅威アクターが市販技術を運用目的に適応させる方法におけるエスカレーションを示している。
Geniansは、AI主導の活動がKimsukyのより広範な攻撃作戦に組み込まれており、単独のイニシアチブとして機能しているわけではないと報告した。研究者はこの継続中の活動をOperation GitPowerとして追跡しており、これは以前FlowerPowerキャンペーンに関連付けられた戦術を発展させたものである。
ローカルAIインフラ
Geniansは、Kimsukyのローカル大規模言語モデル環境を運用するために使用された3つのツールを特定した:Ollama、GPT4All、およびMstyである。これら3つはすべて、インターネットアクセスやクラウドサブスクリプションを必要とせずに、コンシューマー向けハードウェア上で大規模言語モデルを実行するために設計された無料のオープンソースフレームワークである。さらに、同グループは検索拡張生成(RAG)技術やAIコーディングアシスタントのCursorの探索も確認された。
これらの発見は、KimsukyがパブリックAIチャットボットの散発的な利用を超え、攻撃ライフサイクルの複数の段階にAIを統合する準備を進めていることを示唆している。AIモデルをローカルで運用することで、攻撃者はデータとワークフローに対するより大きな制御を維持しつつ、クラウドベースのAIプロバイダーが法執行機関やセキュリティ研究者と共有する可能性のあるテレメトリを排除できる。機密性の高いクエリ、マルウェア開発、収集されたインテリジェンスはすべて、サードパーティのクラウドAIサービスに依存することなく処理できる。
Geniansは、証拠がAIをマルウェア作成、情報分析、攻撃の自動化に適用できる能力開発段階を示していると評価した。この展開は、MicrosoftやOpenAIが文書化した業界全体の懸念と並行するものであり、両社とも国家系アクター(北朝鮮のグループを含む)による偵察、スクリプト作成、ソーシャルエンジニアリングのための大規模言語モデルの活用を試みたと報告している。
AI生成の餌が粗雑なフィッシングに取って代わる
研究者が特定した顕著な変化は、Kimsukyのフィッシング素材の品質に関するものである。Geniansは、仮想資産、金融投資、ゲーム開発に関連するコンテンツ生成ログを発見し、いずれもAI支援による作成の兆候を示していた。生成された文書は専門的に構成され、自然な言語で書かれ、正当なビジネス文書に酷似していた。これは、これまで防御者が北朝鮮のフィッシング試行を検出する手がかりとなっていた文法的に一貫性のない餌に対する意味のある改善である。
研究者は、特定の英語文書をpython-docxまたはWPS Officeに関連付けるメタデータを発見した。これらのファイルの作成日時と変更日時は異常に規則的なパターンを示しており、自動化された文書生成パイプラインと一致していた。
ある観察されたキャンペーンでは、悪意のあるLNKファイルが投資戦略文書に偽装されていた。この餌は韓国のフィンテックプラットフォームを模倣するよう設計されており、標的が配信物を信頼する可能性を高めていた。
暗号資産・金融セクターに対する継続的な標的化
Kimsukyは現在も、仮想資産、金融、外交、安全保障、国際問題に関連する組織や専門家に対する攻撃を継続している。Chainalysisを含むブロックチェーン分析企業は一貫して、北朝鮮を最も多産な国家支援の暗号資産盗難者の1つに位置づけており、LazarusやKimsukyなどの関連グループが近年数十億ドルのデジタル資産の盗難に関与していると指摘している。
技術的な配信チェーンは確立されたパターンに従っている。被害者はZIPアーカイブに梱包された悪意のあるLNKショートカットファイルを受け取る。実行すると、ファイルは隠されたコマンドライン命令を明らかにするか、PowerShellローダーを展開する。
Geniansは、防御者に対し、異常なLNK実行引数、ファイル内に隠されたPowerShellコマンド、異常なスケジュールされたタスク、GitHub Raw Contents APIへのアクセス、不規則なパーソナルアクセストークン、暗号化された.data引数の監視を推奨した。
出典:CryptoNinjas

