SolanaのFiredancer、AI活用レポート急増を受けバグ報告に1 SOLのバーン手数料を導入
重要ポイント
- •Jump Cryptoは、Firedancerのバグバウンティ報告が報酬対象となる前に、セキュリティ研究者に約100ドル相当の1 SOLのバーンを義務付けるようになりました。
- •バーン手数料は返金不可であり、重複、無効、対象範囲外のレポートにも適用されますが、バーンの証明がない報告でもレビューされる場合があります。
- •この方針は、4月9日から5月9日まで開催された監査コンテストに続くもので、162名の研究者から809件の応募があり127件の固有の問題が見つかったものの、有効なレポートの約半数が既存の発見事項の重複でした。
- •Jumpの研究者Ishan Bhatt氏は、ほぼすべての応募にAIエージェントが関与していた可能性があると述べ、レビューのキューはオープンなレポート299件でピークに達し、重複の大部分は3日以上遅れて届きました。
- •バウンティは11月20日まで2倍となり、新たにローンチされたSolanaのAlpenglowアップグレードに固有のレポートは、重大な発見で最大30万ドルの3倍報酬の対象となります。
Jump Cryptoは、独自開発のSolanaバリデータソフトウェアFiredancerにレポートを提出するセキュリティ研究者に対し、1 SOLのバーン要件を導入しました。約100ドル相当のトークンは、レポートがバグバウンティ報酬の対象となる前に破棄されなければなりません。
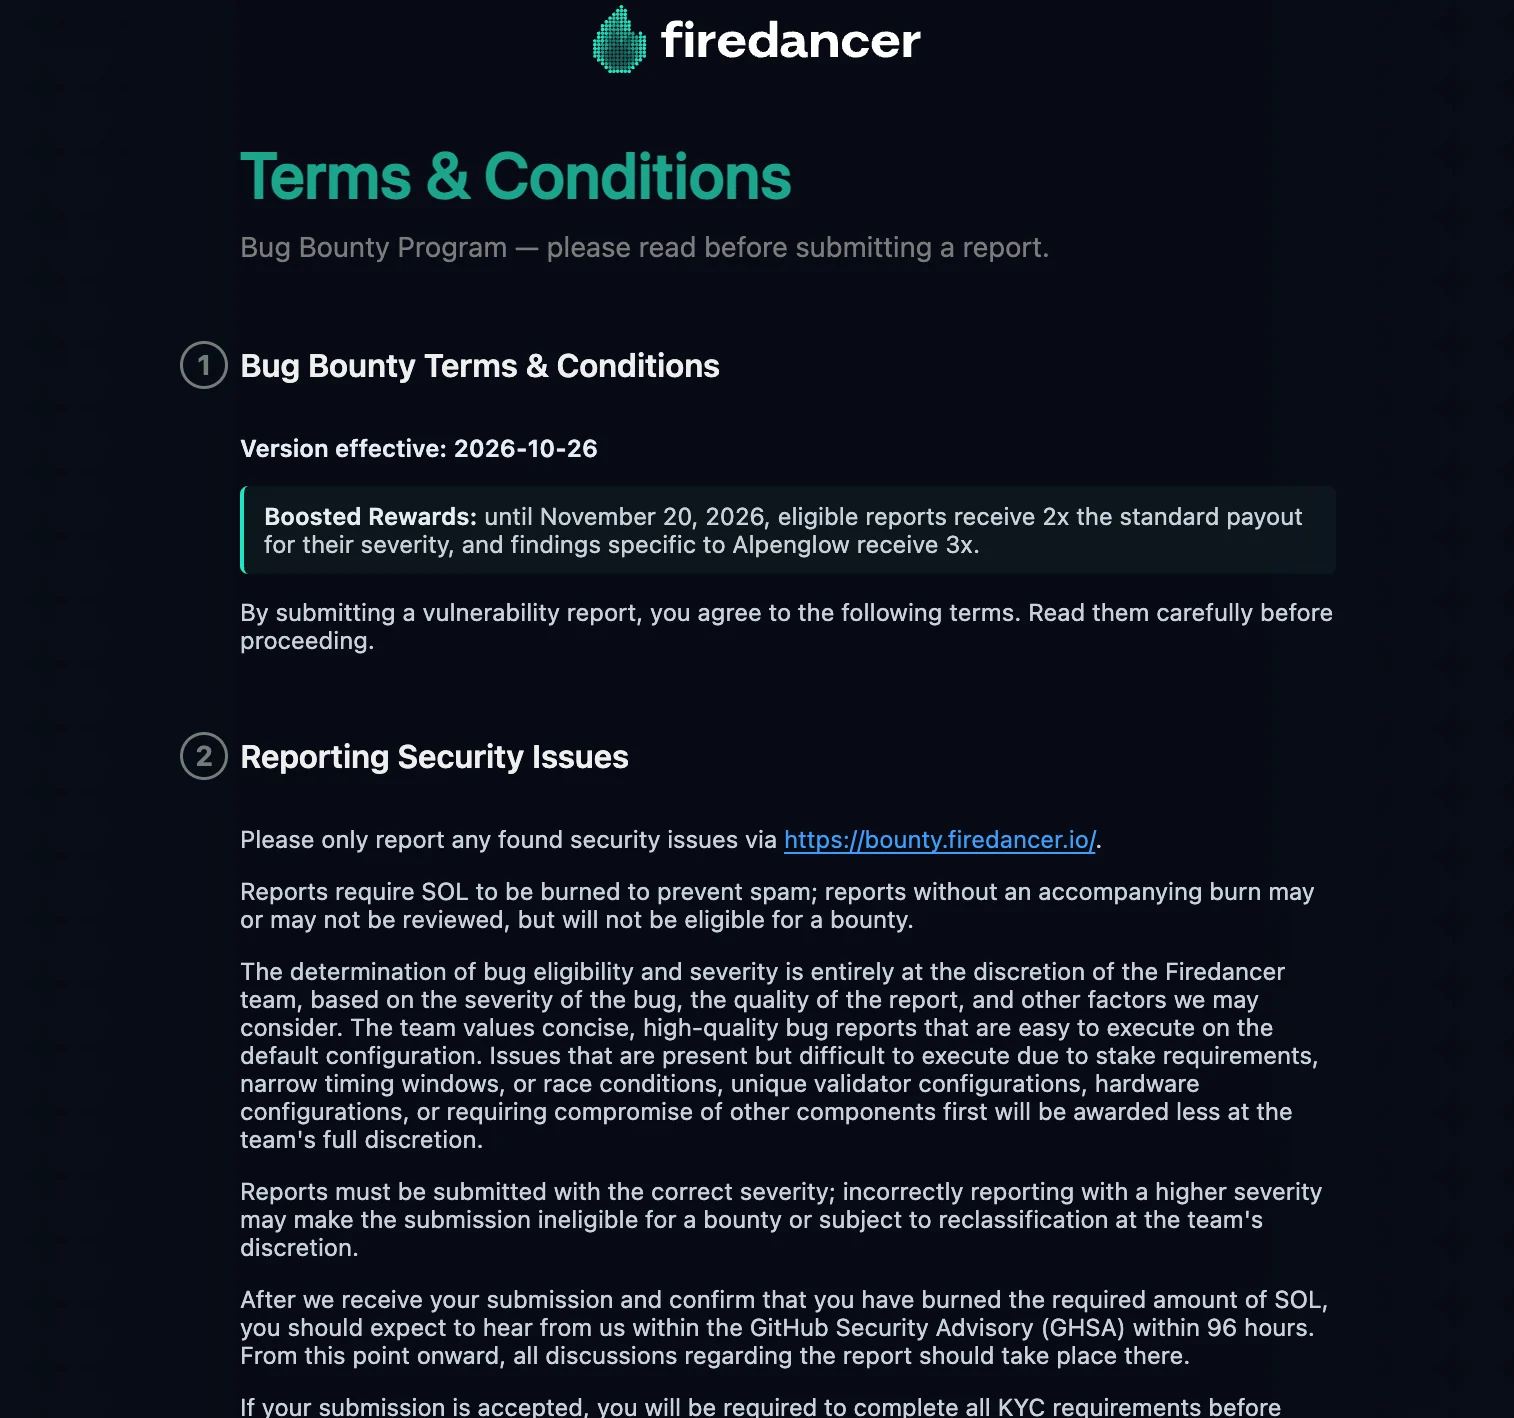
10月26日にプログラムの公式サイトで更新された規約によると、この手数料は返金不可であり、レポートが重複、無効、またはプログラムの対象範囲外と判明した場合でも返金されません。バーンの証明なしに提出されたレポートはレビューの対象となる場合がありますが、報酬を受け取ることはできません。
変更の背景にあるAIによるバックログ
この新ルールは、バリデータソフトウェアの脆弱性を発見する目的で4月9日から5月9日まで開催された監査コンテストに続くものです。Jumpは162名の研究者から809件の応募を受け、127件の固有のセキュリティ問題が見つかりました。有効なレポートの約半数は、他の研究者がすでに特定していた問題の重複でした。
Jumpの研究者であるIshan Bhatt氏は、ほぼすべての応募にAIエージェントが関与していた可能性があると述べました。レビューのキューはオープンなレポート299件でピークに達し、重複の80%は元のレポートから3日以上遅れて届きました。このバックログは、AIツールがセキュリティチームにもたらすトレードオフを示しています。候補レポートは大量に生成できますが、バウンティが支払われる前にそれぞれのレビューが必要です。また、今月は香港でのSolanaバリデータ運用の計画も発表されました。
未検証の主張に対するコスト
Jumpは、バーン要件によって未検証の主張を提出する際の経済的コストが生じると説明しています。手数料はトークンを使用できないアドレスに送られるため、Jumpが報酬を受け取ることはありません。以前のコンテストではレポートごとに100ドルを徴収し、研究者1名につき1日1件の応募制限がありました。
研究者は各脆弱性の再現方法を説明する必要があり、新しい提出プラットフォームではレポートの主要セクションが3,000文字に制限されます。Jumpは、提出とトークンのバーンの両方を確認した後、96時間以内に対象の研究者に連絡する予定です。
Alpenglowのバグに対する3倍の報酬
Firedancerは11月20日まで、通常のバウンティ額の2倍を提供しています。SolanaのAlpenglowアップグレードに固有のレポートは3倍の報酬の対象となり、重大な発見については最大30万ドルが支払われる可能性がありますが、最終的な支払額はJumpが決定します。
このインセンティブは、10月21日にSolanaの新しい投票システムであるAlpenglowがメインネットに搭載されたことに続くものです。このアップグレードは、バリデータがSolanaのトランザクションについて合意に達する方法を変更するもので、Jumpは高い報酬が提供されている期間中に研究者へ新しいコードの検証を促しており、研究者には条件の良い状態で新規メインネットコードを調査する固定の期間が与えられています。
補足情報
Firedancerは、別のSolanaバリデータクライアントであるAgaveと並行して稼働しており、この組み合わせにより、Solanaのコンセンサスが単一のバリデータ実装に依存しない仕組みになっています。Jumpによると、同社のソフトウェアは10月16日時点でSolanaのステークされたSOLの約15%を保護していました。10月26日に報告された別のSolana取引ボットのウォレット侵害はユーザーのウォレットに関わるもので、既知のFiredancerの脆弱性とは無関係でした。
この監査では以前、Firedancerがトランザクションの処理順序が乱れて他のバリデータと不一致を起こす可能性のあるトランザクションスケジューリングのエラーが発見されました。Jumpは、新しい報告ルールが、重大なセキュリティ問題の報酬対象を維持しながらレビュー遅延を削減することを目的としていると述べています。
出典:CoinCentral

