FomoPeek iOSマルウェアが暗号資産ユーザーを標的、SlowMistとBinanceが警告
重要ポイント
- •SlowMistは9月19日、iOSアプリFomoPeekのバージョン1.1および1.2に悪意あるコードが含まれていると警告し、影響を受けたユーザーから資産の盗難と秘密鍵の露出が報告されていると伝えました。
- •同アプリには、iOS 12.0~18.7および26.0~26.1を対象とする8つのエクスプロイト手法を備えたiOSカーネルエクスプロイトフレームワークが隠されており、サンドボックスを脱出してキーチェーンデータや他のアプリのファイルにアクセスできました。
- •9月17日に更新されたFomoPeekバージョン1.3にはエクスプロイトフレームワークが含まれておらず、SlowMistの公開警告の2日前のことでした。
- •Binanceはアプリをインストールしたユーザーに対し、アンインストール、iOSの更新、FomoPeekを一度もインストールしたことのないデバイス上の新しいウォレットへのセルフカストディ資産の移行を推奨し、ユーザーへの被害は確認されていないと報告しています。
- •SlowMistの調査に協力したGate.ioとOKXも警告を発しており、この事案は正規アプリストア上の偽アプリを含むモバイルアプリを悪用した暗号資産ユーザーへの攻撃の増加を浮き彫りにしています。
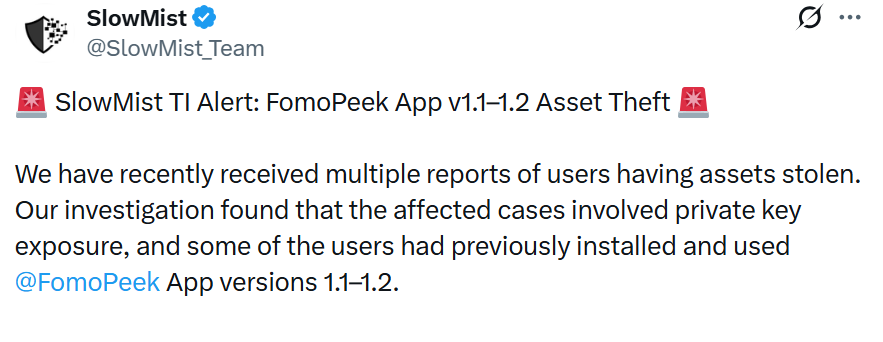
ブロックチェーンセキュリティ企業SlowMistは、暗号資産ユーザーを標的とする悪意あるソフトウェアがiOSアプリFomoPeekに組み込まれていることを確認しました。同社は9月19日にX上で警告を投稿し、iPhoneユーザーに対してこのマルウェアについて注意を呼びかけ、複数のユーザーから資産の盗難が報告されていると伝えました。
SlowMistによると、調査の結果、影響を受けたユーザーの秘密鍵が露出していたことが判明しました。また、被害者の一部がFomoPeekのバージョン1.1または1.2をインストールしていたことも特定しました。FomoPeekは、Ethereum、Solana、Tronネットワーク上のクジラウォレットを監視する閲覧専用ツールを装うアプリケーションです。
FomoPeekマルウェアはiOSサンドボックスを回避可能
SlowMistの分析により、このアプリのiOS版には、公称の業務機能とは無関係な2つのモジュールが含まれていることが判明しました。うち1つのモジュールには、オペレーティングシステムを攻撃する8つの異なる手法を備えたiOSカーネルエクスプロイトフレームワークが収められていました。このフレームワークはiOSバージョン12.018.7および26.026.1に影響を及ぼし、iPhoneのモデルと使用中のiOSバージョンに応じてエクスプロイト手法を選択していました。
カーネルレベルのエクスプロイトは、カーネルがアプリ間のデータ分離の境界支えていることから、デバイス侵害の中で最も深刻な類型の一つとみなされています。エクスプロイトが成功すると、アプリはiOSサンドボックスを脱出し、機密性の高いキーチェーンデータを復号したり、他のアプリのファイルにアクセスしたりすることが可能になります。その結果、侵害されたデバイス上のほぼすべての機密情報(ログイン認証情報、シードフレーズ、チャット履歴、秘密鍵など)が露出のリスクにさらされます。つまり、FomoPeek自体はウォレットではなく監視ツールとして位置づけられていたにもかかわらず、別のアプリケーションに保存されていたウォレット情報も手の届く範囲にあったということです。
このマルウェアは、データを収集し、隠しサーバーに接続し、悪意ある攻撃者からリモートコマンドを受信することも可能でした。ただし、悪意あるコードはすでに削除されたとみられます。9月17日に更新されたバージョン1.3のアプリには、エクスプロイトフレームワークが含まれていません。したがって、その削除はSlowMistの9月19日の公開警告の2日前に行われたことになります。
Binance、資産移行・FomoPeekのアンインストール・iOS更新を推奨
複数の暗号資産取引所がユーザーにこの事案について警告を発しています。Binanceは、iOS 26.x以前を搭載し同アプリをインストールしていたiPhoneおよびiPadのユーザーに対し、アプリをアンインストールし、再ダウンロードしないよう求めました。同取引所はX上の投稿で、iOSを最新バージョンに更新することも推奨した上で、Binanceユーザーが被害を受けたという報告は受けていないと明かしました。
Binanceのセルフカストディウォレットのユーザーについては、FomoPeekを一度もインストールしたことのないデバイス上の新しいウォレットへ資産を移すことを推奨しています。これは、サンドボックス回避によって同一デバイス上の他のアプリケーションのファイルにアクセス可能であったことを踏まえた指導です。
SlowMistの調査に協力したGate.ioやOKXを含む他の取引所も、ユーザーに警告を発しています。
モバイルデバイスは攻撃対象として拡大し続ける
この事案は、脅威アクターがモバイルデバイスを通じて暗号資産ユーザーを標的とし続いることを浮き彫りにしています。ここ数年、悪意あるアクターはスマートフォンを攻撃して暗号資産ウォレットへのアクセスを得るために、さまざまな手法にますます依存するようになっています。特筆すべきは、Play StoreやApp Storeといった正規の配布チャネルに悪意あるアプリが時折出現していることです。App Storeでは複数の偽暗号資産アプリが確認されており、その一つであるWasabiウォレットを装ったアプリでは、8月にユーザーが6 BTCを失う事態が発生しました。
自身のリスクへの晒され方を検討しているユーザーにとって、各社の注意喚示が示す具体的な確認ポイントは、インストール済みのFomoPeekのバージョン、デバイスのiOSバージョン、そして調査に関わる企業・取引所からの今後の更新情報です。
この記事は情報提供のみを目的としています。影響を受けた可能性のあるソフトウェアをインストールしたユーザーは、公式のセキュリティ提供者およびウォレットプラットフォームのガイダンスに従ってください。

