EIP-7702、イーサリアムアカウントがアドレスを変えずに新機能を獲得する仕組み
重要ポイント
- •イーサリアムのPectraアップグレードは2025年5月にEIP-7702を導入し、秘密鍵で管理されるアカウントがアドレスを移行せずにスマートコントラクトコードを実行できるようにした。
- •デリゲーションにはアカウントの元の秘密鍵による署名済み承認が必要であり、置き換えまたは取り消されるまで有効であり続ける。
- •アカウントが同時に持てる委任ターゲットは一つだけであり、後のデリゲーションは使用するウォレットにかかわらず以前のものを置き換える。
- •ウォレットソフトウェアとERC-5792などの標準が委任機能のユーザーへの提供方法を左右し、MetaMaskは別途の更新ステップを、Ambireはアカウントアクティビティによる自動デリゲーションを採用している。
- •元の秘密鍵は、代替デリゲーションの承認や完全な解除の権限を含め、アカウントに対する最終的な権限を保持する。
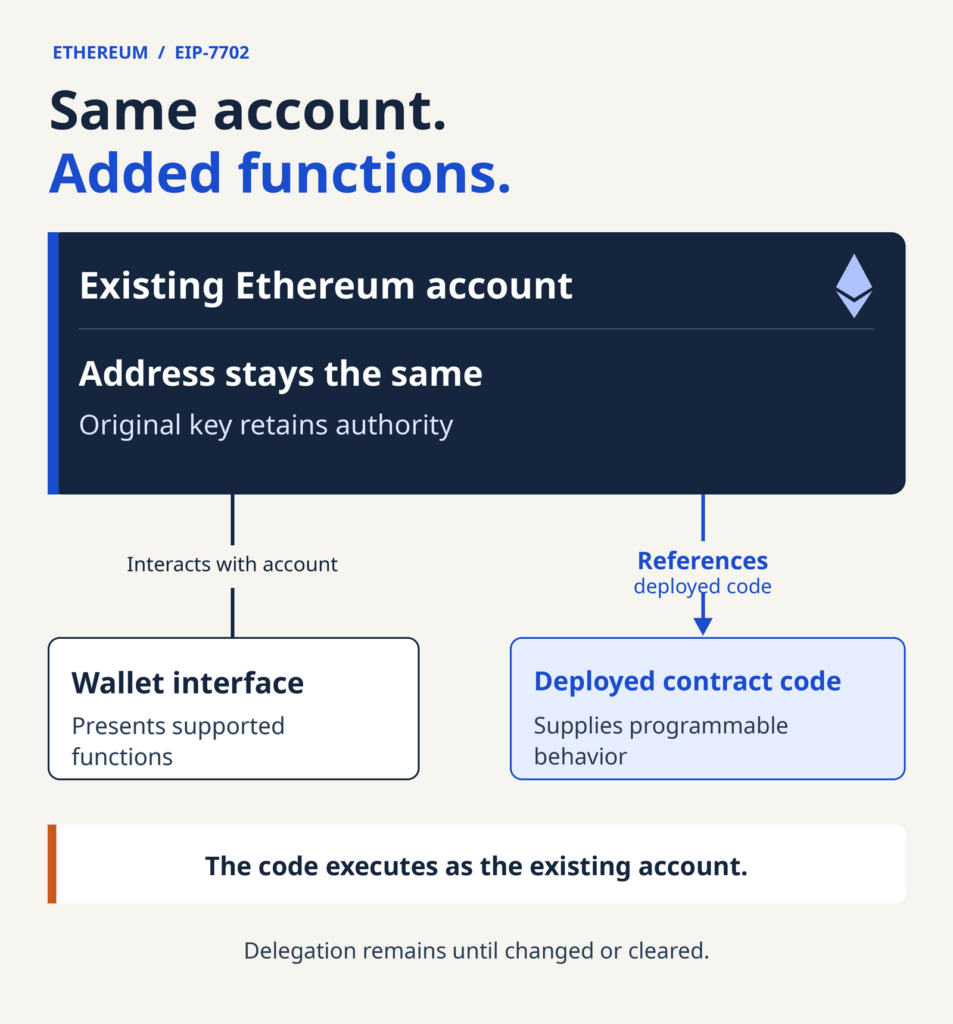
2025年5月7日に有効化されたイーサリアムのPectraアップグレードは、既存のアカウントが新しいアドレスへ移行することなく、できることの範囲を拡大した。このアップグレードの構成要素の一つであるEIP-7702は、秘密鍵で管理される通常のアカウントがスマートコントラクトコードを利用できるようにするものだ。これにより、複数の操作を一つのバッチにまとめるといった機能を、すでに存在するアカウントを通じて提供できる。アドレスはそのままに、アカウントがプログラマブルな振る舞いを獲得する仕組みである。
この区別は、イーサリアムファウンデーションが2026年5月に公表したEIP-7702がアカウントモデルをどう変えるかについての説明に示されている。そこでは、アカウントのアドレスと元の鍵の権限を保持しながら、アカウントをデプロイ済みコードに接続する仕組みが説明されている。この仕組みを理解するには、イーサリアム上に記録されたアカウントと、それを操作するために使うウォレットソフトウェアを分けて考える必要がある。ネットワークアップグレードはプロトコルが許可する範囲を定め、ソフトウェアはその能力がユーザーにどのように届くかを決める。
アドレスはウォレットインターフェースとは別物である
イーサリアムのアドレスはアカウントを識別するものであり、ウォレットはそれを操作するためのインターフェースを提供する。最新のブロックチェーン関連報道で取り上げられているアカウントアップグレードは、すでに使用中のアドレスに機能を追加できる。ウォレットはそれらの機能の操作画面を提示し、アカウントの設定がどのコードを実行するかを決める。インターフェースの更新とアカウントの実行能力の変更は、同じリリースの一部として提供される場合でも、別個の出来事である。実際には、ウォレットは新しく見えてもアカウントの動作は以前とまったく同じであり、逆にアカウントが新しい振る舞いを獲得してもウォレットインターフェースは変わらない、ということもありうる。
イーサリアムは長らく、秘密鍵で管理される外部所有アカウントと、デプロイ済みコードを実行するコントラクトアカウントを区別してきた。EIP-7702は、既存の鍵管理アカウントが別のコントラクトアカウントに置き換えられることなくコントラクトロジックを利用できるようにする。所有者がそれらの機能を目にするインターフェースは、依然として別のソフトウェアである。
アカウントページには、アカウントアドレスと実装アドレスの両方が表示されることがある。Etherscanの2025年6月のEIP-7702アカウントに関するガイドは、アカウントの詳細の傍らに委任アドレスフィールドが表示されることを説明している。アカウントアドレスはユーザーのアカウントを識別し、そのフィールドはコードの実装を識別する。両方のアドレスを表示することは両者の関係を記録するものであり、所有者が一つのアカウントから別のアカウントへ移行したことを意味しない。このフィールドは、オブザーバーがエクスプローラー上で直接、アカウントが現在使用している実装を確認する手段にもなる。
委任されたコードがアカウント機能を提供する
外部所有アカウント(EOA)の場合、デリゲーションはその秘密鍵で署名された承認から始まる。その承認は委任ターゲット、すなわちイーサリアム上にすでにデプロイされているコードのアドレスを指定する。ネットワークは既存のアカウントにそのコードへのポインタを記録する。コードがこのデリゲーションを通じて実行されるとき、それはそのアカウントとして動作する。デプロイアドレスが実装を識別し、ユーザーは機能が動作するアカウントアドレスを保持し続ける。
デリゲーションは変更または取り消されるまで有効であり続ける。それを設定したトランザクションが完了すると消える一時的な設定ではない。この永続性により、デリゲーションはアカウントの継続的な設定の一部となり、その後そのアカウントを通じて行われる個々の操作とは区別される。したがって、アカウントを確認する者は、そのデリゲーションを単一の過去のトランザクションの詳細ではなく、確認すべき恒久的な属性として扱うことができる。
バッチ処理は、プログラマブルな振る舞いが何をもたらすかを示している。複数の操作を単一のトランザクション内で実行するよう整理でき、委任された実装がそのロジックを提供する。アトミックバッチでは、すべての操作が成功するか、あるいは一つも成功しない。ネットワークのデリゲーション機構とコードのバッチ機能は異なる役割を果たす。前者はどのコードを実行するかを決め、後者はサポートされる振る舞いを決める。
同じEtherscanのガイドはAmbireのバッチ実装を取り上げ、そのバッチ化された操作がブロックエクスプローラーでは一つのトランザクションハッシュの下に表示されることを説明している。個々の操作はその記録内で引き続き確認可能である。したがって、単一のトランザクションが複数の操作を含むことがあり、トランザクションを数えることと操作を数えることは異なる事柄を表す。バッチ処理は新しいアカウントアドレスを必要とせず作業のグループ化の方法を変えるものであり、複数ステップの一連の処理を一度に記録しつつ、各操作は個別に確認できる状態を保てる。
アカウントが同時に持てる委任ターゲットは一つだけである。後のデリゲーションは以前のものを置き換える。これは、同じアドレスが複数の対応ウォレットで使用されている場合も同様である。別のウォレットからアカウントを開いても、そのアプリケーションに独立した委任スロットが与えられるわけではない。どのウォレットを使っても、そのアドレスで利用できる機能は、現在指し示している単一の実装のものとなる。
ウォレットソフトウェアがどの機能が現れるかを決める
プロトコルのサポートはウォレット製品全体を規定するものではない。開発者が委任実装を提供し、サポートされる機能をインターフェースに接続し、アプリケーションがそれらを要求する方法を決める。したがって、同じ基盤となる標準が、基本的なアカウントモデルを変えることなく、異なる体験を支援できる。
ファウンデーションのガイドは、ERC-5792を、アプリケーションがウォレットに一括の呼び出し(コール)を要求するためのインターフェースとして挙げている。コールとはコードの実行要求である。ウォレットがどのアカウントシステムがその要求を処理するかを決め、そこにはEIP-7702が含まれる場合がある。したがって、アプリケーションはウォレットの実装方法を指定せずに機能を要求できる。
EIP-7702はプログラマブルなアカウント機能の余地を作るが、実際にどの機能が利用可能かは、個々のコードと周辺のソフトウェアによって決まる。リカバリーオプション、代替認証、その他のアカウント機能は、それぞれ独自の実装を必要とする。ネットワークがデリゲーションを認識するからといって、それらが自動的に現れるわけではない。したがって、ウォレットがどの実装に委任しているかを確認することが、アップグレードされたアカウントに何ができ、何ができないかを見極める実践的な方法である。
2025年6月の説明で、EtherscanはMetaMaskにおける別途のアカウント更新ステップと、Ambireにおけるアクティビティによって引き起こされる自動デリゲーションを記録している。両者ともEIP-7702を使用したが、有効化のフローは異なっていた。この違いは、ソフトウェアがその能力へのアクセスをどのように構成したかに現れたものであり、アカウント承認が必要という基盤の要件は変わらなかった。
元の鍵が管理権を保持する
元の秘密鍵は、EOAに対する最終的な権限を保持する。これには、代替のデリゲーションを承認する権限や、デリゲーションを解除する権限が含まれる。委任されたコードは、サポートする操作がどのように承認されるかを独自に定義できる。追加の認証方法はその実装に属するものであり、元の鍵を消し去ったり、その管理を無意味にしたりするものではない。したがって、その鍵の管理は、委任されたコードが提供する機能とは独立に、最終的に誰がアカウントを管理するかを決定し続ける。
デリゲーションを変更する権限は、個々の操作に適用されるルールとは別のものである。ウォレットが操作を承認する新しい方法を提供していても、どの実装をアカウントが使用するかは依然として元の鍵が管理する。見た目上の体験は大きく変化しうるが、所有者が新しいアドレスを用意する必要はない。

