CZ氏とイーロン・マスク氏、64億ドルのハッキング後にバイナンスのSpaceX株を巡で火花 — Decrypt
重要ポイント
- •10月29日(木)、複数のブロックチェーン上のバイナンス関連ウォレットから少なくとも64億ドル相当の暗号資産が盗まれ、史上最大の暗号資産窃盗事件となった。
- •ブロックチェーン分析企業TRM LabsとChainalysisは、この攻撃を、2025年2月の15億ドルBybitハッキングの犯人とされた北朝鮮系ハッカーグループTraderTraitorによるものと特定した。
- •TetherとCircleは約23.9億ドルの盗難資産を凍結した一方、攻撃者はUniswapやAaveなどの中央発行体による凍結が不可能な分散型プラットフォームを通じて残りの資金をイーセリアムに変換した。
- •バイナンスは事件対応のため63.4億ドル超の社内資金を確保しており、盗難されたトークンで既に保有していた50億ドルが含まれる。共同CEOのイー・フー氏は、SpaceX株を売却せずとも年間収益で十分であると述べた。
- •CZ氏はイーロン・マスク氏に対し、取引所を嘲笑するのをやめるよう公に求め、その後、SpaceX株への言及は売却の提案ではなく、取引所の財務状況についてマスク氏を安心させるためだったと説明した。
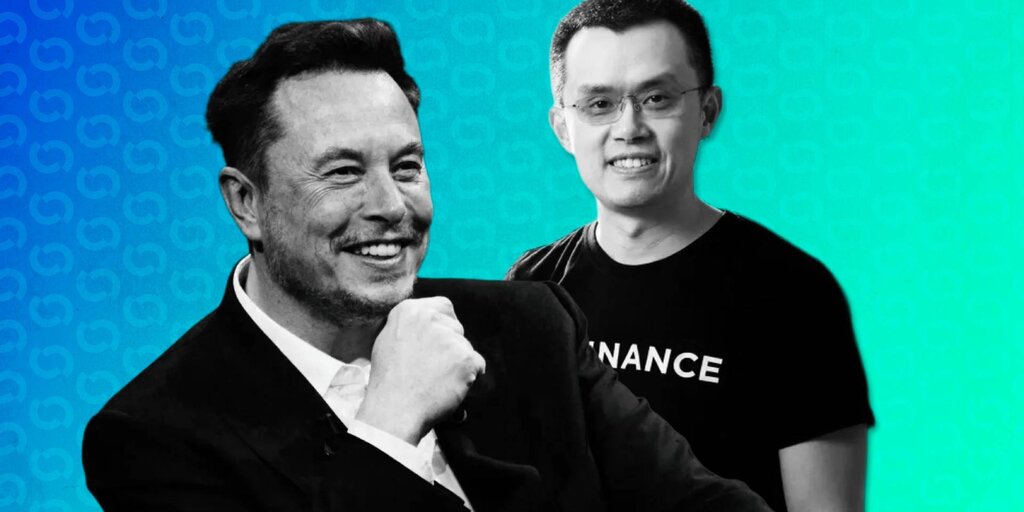
バイナンス共同創設者の長朋(チャンペン・チャオ)氏、いわゆるCZ氏は、64億ドルの暗号資産ハッキングを受けて取引所を嘲笑するような発言をやめるようイーロン・マスク氏に求めた。その際、CZ氏はバイナンスが保有するSpaceX株に言及し、その価値は10億ドルを超えると述べた。
「エロン、あなたは大いに尊敬しているが、今はからかう時じゃない。やめてくれ」。CZ氏はX上でこのように書いた。「我々のSPCX株(君のTwitter買収への我々の5億ドル投資によるもの)は10億ドル以上の価値がある。少しづけでも支持を示してくれたら嬉しい。よろしく!」バイナンスは、2022年10月に成立し、プラットフォームのXへのリフドランドに先立つマスク氏による約440億ドルのTwitter買収の外部投資家の一つであった。
この投稿は、盗難資金の多くが凍結されたことを受け、バイナンスの損失が約10億ドルに達する可能性を推計する議論に対するマスク氏の反応に続くものだった。同取引所は預かり資産が約1,440億ドルに上ると報じられている。マスク氏はこの議論にしかめっ面の絵文字で応答し、その後、別のユーザーが、FTXには損失を賄う十分な資金があると主張した元FTX CEOサム・バンクマン=フリード氏の古い投稿を共有した。FTXは数週間後に破綻した。同取引所は2022年11月に破産申請をしており、この一連の出来事は、取引所の支払能力に関する公の保証が業界全体で慢性的な検証対象となる契機となった。
CZ氏のXへの投稿はこちらからご覧できます: https://x.com/cz_binance/status/2116097554882728341
CZ氏は当初、損失額の推計に対し、損害はやや上回る可能性があるものの、バイナンスにはそれを賄う力があると応じていた。マスク氏の絵文字はFTXの件との並列的な連想を引き起こしたように見えたが、マスク氏自身はその意図を説明しなかった。
その後、バイナンスの共同CEO・何一(イー・フー)氏がCZ氏に言及した投稿を行った。これは、同社がSpaceX保有株を売却する必要がある可能性を示唆する意見への応答と見られる。
「大株主様への報告:当社の年間収益は損失を賄うのに十分ですので、あなたが強気なSpaceX株を売却する必要はまだありません」。同氏は肩をすくめる絵文字を添えてこのように書いた。
CZ氏はその後、株の売却を提案したことは一度もないと明確にした。バイナンスが利用可能な資金の一部をマスク氏に見せ、取引所の財務状況について安心してもらおうとしただけたと述べた。
「😂 SPCX株の売却については何も言っていません。彼が知っているかもしれない資金の一部を言及した/見せただけです。彼があまり心配しないようにするためです。」 — CZ 🔶 BNB、2026年10月30日
この説明はXに投稿されました: https://x.com/cz_binance/status/2116104025603244418?ref_src=twsrc%5Etfw
同取引所は、史上最大規模とされる暗号資産窃盗事件に直面している。10月29日(木)、複数のブロックチェーン上のバイナンス関連ウォレットから、少なくとも64億ドル相当の暗号資産が流出した。
当初の報道では、イーセリアム、ビットコイン、トロン上のバイナンス関連ウォレットから少なくとも55.7億ドルが流出したとされた。攻撃者は複数の取引を通じて資金を移動させ、その中には新しく作成されたイーセリアムアドレスへの16億ドル超のUSDT送金が含まれていた。
この事件はまた、窃盗後の暗号資産の回収手段の違いを浮き彫りにした。USDTとUSDCステーブルコインの発行体であるTetherとCircleは、初期対応で攻撃者に関連する約18億ドルの資産を凍結し、その後合計23.9億ドルを凍結した。これらのステーブルコインとは異なり、イーセリアムは中央発行体によって凍結することができず、ETHに変換された後の盗難資金の阻止はより困難になる。
攻撃者はその後、Uniswapなどの分散型取引所やレンティ゙ングプロトコルAaveを利用して資金をイーセリアムに移動させた。これらのプラットフォームは、各取引の承認を伝統的な仲介者に頼ることなく、ユーザーが暗号資産を取引まだは借リ入れできるものだ。Decryptは、これらの取引を通じて数万ETHを受け取るウォレットを追跡しており、その中には約6,000万ドルのUSDTを担保に借用された19,762 ETHが含まれる。
金曜日の報告で、ブロックチェーン分析企業TRM LabsとChainalysisは、この攻撃をTraderTraitorによるものと特定した。TraderTraitorは北朝鮮系のハッカーグループで、2025年2月の15億ドルに上るBybitハッキングの犯人とされ、木曜日の事件まで史上最大の窃盗事件であった。国連調査官は以前、盗難された暗号資産が北朝鮮の兵器プログラムの資金源になっていると報告している。Chainalysisはバイナンスの窃盗額を約64億ドルと推定した。これら企業のレポートはこちらから参照できます: https://decrypt.co/382224/trm-and-chainalysis-tie-6-4b-binance-hack-to-north-koreas-tradertraitor
バイナンスは、事件対応のため63.4億ドル超の社内資金を確保したと発表しており、その中には盗難されたのと同じトークンで既に保有していた50億ドルが含まれる。同取引所は、残りの資産を市場および店頭(OTC)購入を通じて取得していると述べており、流動性が限られるトークンの場合このプロセスには時間がかかる可能性がある。これらの購入の完了と、約23.9億ドルの凍結資産の最終的な扱いは、事態の展開とともに注目すべき要素の一つである。
約23.9億ドルの資産凍結については、こちらで以前報じられています: https://decrypt.co/382191/binance-suspected-hack-5-billion-tether-circle-freeze-crypto。攻撃者による分散型金融プラットフォームの利用に関するDecryptの報道はこちらからご覧い ただけます: https://decrypt.co/382194/binance-hack-exit-ramps-defi-exchange-ethereum。

