2026年上半期の暗号資産ハッキング被害額は13.2億ドル
重要ポイント
- •暗号資産プロトコルは2026年上半期、公開された数百件のハッキングで13.2億ドルを失った。
- •アクセス制御の不備が多くの大規模損失を引き起こし、Kelp DAOでは2.92億ドル、Drift Protocolでは2.80億ドルの被害が発生した。
- •フィッシングおよびソーシャルエンジニアリング攻撃による同期間の損失は2.82億ドルに上った。
- •TRM Labsは、1件当たりの平均損失額が約22万ドルで、過去のどの6カ月間よりも低かったと報告した。
- •業界専門家の間では、人工知能が暗号資産攻撃を加速させるのか、それとも主要プロトコルの防御強化につながるのかを巡って見解が分かれた。
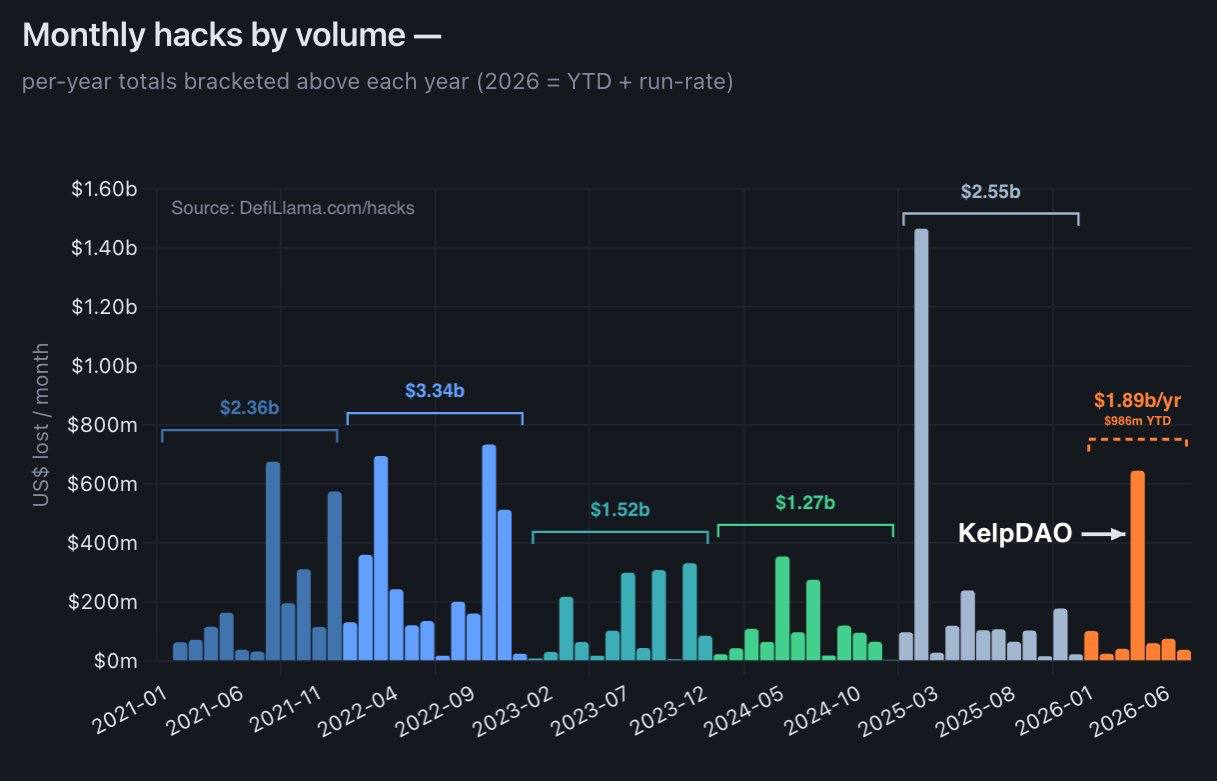
暗号資産プロトコルは2026年上半期、公開された数百件のハッキングにより13.2億ドルを失った。最大の損失は、アクセス制御の不備、フィッシングおよびソーシャルエンジニアリング攻撃、オラクル関連の悪用に結び付いていた。
The Market Periodicalの元データは主要ポイントで224件の暗号資産ハッキングに言及していた一方、記事本文では同期間に公開された244件のハッキングで13.2億ドルの損失が発生したと報じている。Onchain LensはXで関連データを共有し、損失の大半は少数の事案によるものだと述べた: https://x.com/onchainlens/status/2080920931623682522?s=46。
上半期の合計額は、損失が前年より少なかったとはいえ、ハッキングが暗号資産プロトコルにとって依然として大きなリスクであることを示している。2025年2月のBybitハッキングだけで14億ドルの損失が発生した。少数の大規模事案に損失が集中していることは、特権アクセス、ガバナンス管理、クロスチェーンインフラが侵害された場合に、大きな影響を及ぼす障害点になり得ることも浮き彫りにしている。
アクセス制御の不備とフィッシングが大規模損失を主導
Onchain Lensによると、2026年上半期に最も損失額が大きかった攻撃の多くは、アクセス制御の不備に起因していた。これらの事案には、攻撃者が権限を侵害したり、プロトコルへの特権アクセスを取得したりしたケースが含まれていた。
同期間の2大事案はいずれも4月に発生し、アクセス制御の不備を伴っていた。Kelp DAOとDrift Protocolは、それぞれ2.92億ドルと2.80億ドルのハッキング被害を受けた。
Kelp DAOへの攻撃では、ハッカーがオフチェーンRPCノードを侵害し、LayerZeroの検証者設定を悪用してETHを放出させた。Drift Protocolの事案では、ソーシャルエンジニアリングを用いてプロトコルのSecurity Councilへのアクセスを得たうえで、トランザクションに事前署名させる手口が使われた。
その他の大規模な暗号資産ハッキングでも、攻撃者はアクセスを侵害して資金を盗むためにさまざまな手法を用いた。BonkDAOはガバナンス悪用により、トレジャリーから2,100万ドルを失った。
フィッシングおよびソーシャルエンジニアリング攻撃による損失は2.82億ドルに上った。オラクルの問題は3番目に大きな攻撃ベクトルで、Bonzo Finance、Ostium、Blend protocolはいずれもオラクル悪用により数百万ドルを失った。DeFiでは、プロトコルが担保価値、清算、決済結果を判断するために外部の価格フィードや市場データを利用することが多いため、オラクル攻撃は特に重要な意味を持つ。
AIリスクへの注目が高まる中、小規模攻撃が増加
2026年上半期の注目すべき傾向の一つは、小規模攻撃が多く見られたことだった。ブロックチェーンセキュリティ企業TRM Labsは2026年上半期レポートで、同期間の暗号資産ハッキング件数は増加した一方、1件当たりの平均損失額は約22万ドルだったと述べた。この水準は、過去のどの6カ月間よりも低かった。
ハッキングの大半は、DeFiプロトコル、トークンプロジェクト、分散型取引所を標的としたスマートコントラクト悪用だった。データは、大規模で注目度の高い事案が依然として重要である一方、小規模プロジェクトに対する日常的な攻撃も、公開された悪用活動の中で拡大する割合を占めているセキュリティ環境を示している。
OpenZeppelin創業者のManuel Aráozを含む一部の専門家は、人工知能の進展がDeFi全体に影響を及ぼす可能性があると述べている。AráozはXでこの問題について論じた: https://x.com/maraoz/status/2059413451265441990?s=20。
その数カ月前には、あるAIシステムがZcashネットワーク上で無制限のZECトークン発行を可能にする脆弱性を発見していた。Anthropicも2025年12月にレポートを公表し、同社のAIエージェントが2020年から2025年の間に侵害された405件のスマートコントラクトのうち63%を悪用することに成功したと示した。
しかし、AIが暗号資産攻撃を加速させるという見方に全員が同意しているわけではない。DragonFlyのマネージングパートナーであるHaseeb Qureshiは、主要な暗号資産プロトコルも防御を強化するため、この懸念はおおむね誤警報だと述べた。QureshiはXでこの問題についてコメントした: https://x.com/hosseeb/status/2076682247168827849?s=20。
Qureshiは、ハッキング件数は増加している一方で、攻撃の規模は縮小していると指摘した。同氏は、これは攻撃者がAI関連の脅威に対してコードを改善していない小規模なプロトコルやプロジェクトに焦点を当てていることを示唆していると述べた。

