クリプトブリッジとは? 仕組みとハッキングされ続ける理由
重要ポイント
- •クリプトブリッジのエクスプロイトによる累計損失は2021年以降43億ドルを超え、2026年第1四半期の3大DeFiエクスプロイトのうち2件がブリッジに関するものでした。
- •ほとんどのブリッジは、送信元チェーンで元のトークンをロックし、宛先チェーンでラップトークンを発行する「ロック&ミント」方式で価値を移動させ、Wrapped Bitcoinが最も知られた例です。
- •アクセス制御の欠陥は2024年の主要な攻撃ベクトルで、同年のブリッジインシデントにおける損失額の約75%(約17億ドル)を占めました。
- •2026年の主要なブリッジインシデントには、約2億9000万ドルのKelp DAO攻撃、Verus Protocolの約1,160万ドルの損失、Hyperbridgeの偽造メッセージ攻撃、攻撃者が5つのバリデータ署名を取得したことによるAFX Tradeの約2,415万USDCの損失が含まれます。
- •新興プロトコルはブリッジリスクの低減を目指しており、ChainlinkのCCIPはプロトコルレベルのエクスプロイトなしに28.6兆ドル超の送金を処理したと報告され、Wormholeは2024年にゼロ知識証明検証とクロスチェーンガバナンスを追加しました。
クリプトブリッジは、相互に通信できないブロックチェーン間でトークンやデータを移動させる仕組みであり、暗号資産業界で最も攻撃されている要素の一つとなっている。2026年のブロックチェーンブリッジに関するガイドによれば、2021年以降のブリッジエクスプロイトによる累計損失は43億ドルを超え、2026年第1四半期に発生した3大DeFiエクスプロイトのうち2件がブリッジによるものであった。本記事では、ブリッジの仕組み、損失規模、そしてその弱点が記録から何を示すのかを解説する。
クリプトブリッジとは?
Bitcoin、Ethereum、BNB Smart Chainなどのブロックチェーンは、それぞれ独自のルールのもとで動作しており、コンセンサス方式、プログラミング言語、トークン規格が異なる。デフォルトでは、どのチェーンも別のチェーンにメッセージや資産を送ることはできない。
クリプトブリッジとは、2つの独立したブロックチェーンネットワークを接続するプロトコルであり、ユーザーがあるチェーンから別のチェーンへ資産やデータを移動できるようにする。この能力は「インターオペラビリティ(相互運用性)」と呼ばれる。
解説記事ではしばしば、2つの島を結ぶ物理的な橋になぞらえられる。各島はそれぞれ独立したブロックチェーンエコシステムであり、橋がなければ資産とユーザーは自分の島に留まったままになる。
移動には実用的な理由がある。ユーザーは別のチェーンにしか存在しないアプリケーションやDeFiサービスを利用できる。また、ネットワークごとに取引手数料が異なるため、特定の取引のために手数料の安いチェーンへ資産を移動させるユーザーもいる。
開発者もブリッジの恩恵を受ける。複数のブロックチェーンの強みを活かしたアプリケーションを構築できるからだ。たとえばCurve FinanceとAaveは、ブリッジを利用してEthereumとPolygonやAvalancheなどのネットワーク間でユーザーが流動性を移動できるようにしている。
もう一つの選択肢である資産の売却と買い替えには、取引手数料がかかり、価格変動リスクにもさらされる。ブリッジを使えば、元の資産を保持したまま新しいネットワークを利用できる。
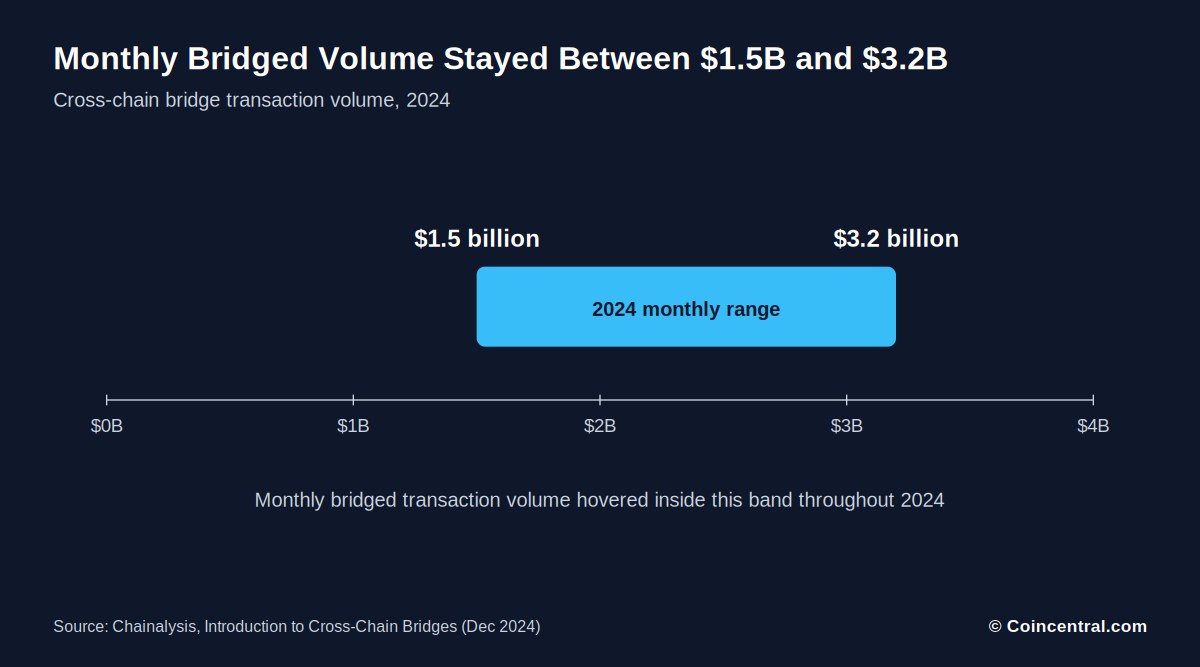
利用データは、ブリッジへの依存度が高いことを示している。Chainalysisの報告によれば、2024年の月間ブリッジ取扱高は15億ドルから32億ドルの範囲だった。
クリプトブリッジの価値移動の仕組み
ほとんどのブリッジは「ロック&ミント」プロセスで価値を移動させる。ユーザーは元のトークンを送信元チェーン上のブリッジコントラクトに送り、コントラクトがトークンをロックして預け入れを記録する。その後、ブリッジは送信先チェーン上の対応するコントラクトにセキュアなメッセージを送信し、そのコントラクトが元の価値にペッグされたラップトークンを発行する。
元のコインがチェーンの境界を越えることはない。代わりに、ユーザーは代替トークンを受け取る。Ethereum上で利用できるERC-20トークンであるWrapped Bitcoin(WBTC)が代表的な例で、元のBTCはスマートコントラクト内にロックされたままとなる。
逆方向の移動にはバーンとアンロックが使われる。ユーザーがラップトークンをブリッジコントラクトに送り返すと、コントラクトはそれを流通から除去する。その後、メッセージが送信元チェーンに届き、元の資産が解放される。
ChainalysisはEthereumからSolanaへの例で流れを説明している。資産はEthereum上でロックされ、メッセージがSolanaに届き、そこでネイティブトークンのように使えるラップされたコピーが作成される。
ユーザーから見れば手順は短い。送信元チェーンと金額を選び、資産をブリッジに送り、宛先チェーンでラップトークンを受け取る。その裏側では、システムはメッセージ、証明、バリデータ、コントラクト、流動性プールに依存している。
この最後の要素がセキュリティ上重要である。連鎖のどこか一つでも破られると、資金は急速に流出しうる——後のセクションでその実例を示す。弱点が偽造メッセージであれ、欠陥のある署名検証であれ、欠落した検証ステップであれ、損失の規模は背後にある流動性の多さに応じて大きくなる傾向がある。
クリプトブリッジの種類
ブリッジは、運営主体、動作方式、資産の移動方向によって分類できる。最も一般的な区分は「信頼型」と「ノントラスト型」の設計で、それぞれにトレードオフがある。
信頼型(カストディアル型)ブリッジは中央の事業者によって運営され、ユーザーは資産を守るためにその運営者を信頼しなければならない。こうしたブリッジはよりスムーズな体験を提供しうるが、運営者は資金を不正に利用できる立場にある。
ノントラスト型(ノンカストディアル型)ブリッジは、スマートコントラクトでトークンをロック・解放し、中央の運営者は存在しない。セキュリティはコードの品質に左右され、こうしたブリッジはより複雑で遅くなりうる。
その他の分類には、あるチェーンの資産を別のチェーン上の互換トークンに変換するラップト資産ブリッジ(WBTCが最も知られた例)、EthereumとGnosis Chainの接続のように異なるコンセンサス方式を採用する子チェーンを親チェーンに接続するサイドチェーンブリッジがある。
移動方向も要素である。片方向ブリッジは戻り経路のない宛先チェーンへのみ資産を移動させ、双方向ブリッジは両方向で動作し、一般的な用途に適している。
一部のウォレットは、別の経路としてクロスチェーンスワップを提供している。ウォレットはアグリゲーターを使って分散型取引所から最良のレートを検索し、ユーザーが直接操作しなくても裏側でブリッジを利用することがある。
ブリッジハッキングでどれほどの損失が発生したのか?
ブリッジのエクスプロイトにより、ユーザーは数十億ドル規模の損失を被ってきた。2026年のガイドは、2021年以降の累計損失を43億ドル超とし、クロスチェーンインフラは暗号資産で最も標的とされる領域の一つとなっている。
それ以前のChainalysisの分析は、2022年初頭の時点で14億ドルの損失を計上していた。その時点で既にブリッジから盗まれた額は10億ドルを超えており、合計はそれ以来増え続けている。
2024年はアクセス制御の欠陥が主因で、同年のブリッジインシデントでの損失額の約75%、約17億ドルに相当した。詳細は後のセクションで扱う。
資料の中で最大の単一イベントは6億1,500万ドルのRoninエクスプロイトである。RoninはゲームAxie Infinityを支えていたブリッジだった。Wormholeはデジタル署名検証の弱点により約3億2,000万ドルを失った。
約2億9000万ドルと報告されたKelp DAO攻撃は、2026年5月時点で最大のブリッジ関連エクスプロイトであった。Horizonは2022年6月に約1億ドルを失った。
損失規模だけでは脆弱性の危険性は分からない。Hyperbridgeの損失がはるかに少なかったのは、流動性が限られていたためだけである。今日250万ドルを流出させるバグは、プールが成長すればはるかに多くを流出させうる。
2026年のブリッジハッキング
2026年には複数のブリッジインシデントが発生した。最大はKelp DAOで、攻撃者は約2億9000万ドルを奪ったとされる。TechRadarの報道では攻撃はKelpのLayerZero構成を標的とし、一部の研究者はLazarus Groupとの関連を指摘した。
LayerZeroは、問題は単一のDVNの使用を含むKelpの設定にあると述べたと伝えられている。Kelpはこの見解に異議を唱えた。この事例は、セキュリティが基盤プロトコルだけでなく、プロジェクトがメッセージング層をどのように設定するかに依存することを示している。
Verus ProtocolのEthereumブリッジは約1,160万ドルの被害を受け、5月18日にBlockaidとPeckShieldが検知した。偽のクロスチェーンメッセージがブリッジを騙し、準備金を攻撃者のウォレットへ送らせた。
攻撃者はETH、USDC、tBTCを流出させ、約5,402 ETHに変換した。Blockaidによれば原因はブリッジのSolidityコードにおける送信元金額検証の欠落であり、ECDSAバイパス、公証鍵の漏洩、パーサーのバグではなかった。
Hyperbridgeは偽造クロスチェーンメッセージにより被害を受けた。攻撃者はブリッジされたDOTトークンコントラクトを掌握し、10億DOTを不正発行して流動性に売却した。当初の報告では損失は23万7,000ドルとされ、後の調査では実損失は約250万ドルとされた。
資料間で時期は一致していない。あるガイドはHyperbridgeの損失を2025年3月とし、2026年のレポートは4月としている。
AFX Tradeは7月22日に約2,415万USDCを失った。攻撃者はそのブリッジからの引き出し承認に必要な5つのバリデータ署名を取得した。これは次のセクションで扱うバリデータ乗っ取りパターンに合致する。
なぜブリッジはハッキングされるのか
ブリッジは一つの難問に答えなければならない。別のチェーン上で実際に何かが起こったのか? 答えを誤れば、動くはずのない資金が動いてしまう。
ブリッジが魅力的な標的である理由は3つある。大きな準備金を保有していること、複数のエコシステムを接続していること、そして検証ミスを直接の引き出しに変換できることである。さらに、複数チェーンに分散した複雑なスマートコントラクトロジックに依存している。
ある分析は攻撃を2つに分類する。スマートコントラクトの欠陥を突く「コード攻撃」と、多くの場合ソーシャルエンジニアリングで実行される「ネットワーク設計攻撃」である。
ほとんどのブリッジハックは、相手側に対する預け入れなしに片側のチェーンでトークンを解放することを目指す。3つの手法が繰り返し現れる。
アクセス制御の欠陥は2024年の主要な攻撃ベクトルで、損失額の約75%(約17億ドル)を占め、残りは他の原因によるものであった。カストディアル型ブリッジにはさらなるリスクがある。運営者が資金を不正利用しうることだ。
2026年のインシデントは、これらのカテゴリーが実際にどう展開するかを示している。VerusとHyperbridgeは偽造クロスチェーンメッセージに陥り、AFX Tradeは引き出しに必要なバリデータ署名を揃えた攻撃者に、Kelp DAOはメッセージング層の設定をめぐる争いに倒れた。ここで理解すべきパターンがバリデータ乗っ取りである。ブリッジが署名の閾値を集めた後にのみ資金を解放する場合、その署名を握った者は裏付けとなる預け入れなしに引き出しを承認できる。
DeFiは、NomadとWormholeが被害を受けた2022年よりもはるかに相互接続されている。現在ではより多くのチェーン、ラッパー、メッセージ層が存在し、小さな検証の隙間が大きな損失に発展する機会が増えている。
盗まれた資金はブリッジを通じてどう動くのか
ブリッジは盗まれた資金の移動にも利用される。チェーンをつなぐことで、法執行機関やセキュリティチームが追跡する経路を困難にする。Chainalysisは、断片化されたデータと不明瞭な取引経路を主な問題として挙げている。
FTXの破綻後、ハッカーは取引所から約4億7,700万ドルを盗み、資金洗浄を開始した。ピールチェーン、CoinJoin、ブリッジを利用して資金の出所と行き先を隠し、匿名性の向上を図った。
マネーロンダリングは通常3段階で進行する。プレイスメント(換餘)は汚れた資金を金融システムに投入し、レイヤリング(離隔)は多くの取引を通じて出所を隠し、インテグレーション(統合)は資金が犯罪に容易に追跡できなくなる段階である。
インテグレーションは暗号資産と現金が接するため、検出の重要なポイントである。マネーロンダリング対策規制に従う取引所は本人確認と資金の出所を確認するが、他のプラットフォームはこれらの要件にそれほど厳格ではない。
ブリッジ取引は複数のスマートコントラクトとステップをまたぐ長い痕跡を残す。Chainalysisによれば、同社のReactorツールは数百のブリッジプロトコルと分散型取引所にわたって資金を追跡でき、そのデータは25超のブロックチェーン、1,700万資産、2億2,000万件のブリッジ取引をカバーしている。
AML規制は防御の一層である。暗号資産の違法利用の検出に役立つが、それだけではエクスプロイトを阻止できない。
2026年7月〜10月のその他のセキュリティインシデント
ブリッジだけが業界の弱点ではない。Santimentのレポートは、2026年7月から10月上旬にかけて取引所、ハードウェアウォレット、ブリッジ、ソフトウェアウォレットに及ぶ一連のインシデントを取り上げた。この多様性自体が教訓である。四半期の損失は取引所の運用セキュリティ、レンディングプロトコルの仕組み、準備金の不一致、ウォレットファームウェアの乱数、サードパーティベンダーのシステムから生じており、上記のブリッジエクスプロイトとは異なる障害面だが、影響を受けたユーザーにとっての結果は同じである。
Bitgetは9月24日に侵害を報告し、損失は当初推定の3億5,160万ドルから約3億8,750万ドルに増加した。MandiantとSlowMistは、侵害されたサードパーティのセキュリティ製品に原因を特定した。Bitgetはコールドウォレットが影響を受けておらず、保護基金がユーザーを補償すると述べた。
8月30日にはTectonicのエクスプロイトが続いた。Cronosは影響を受けた借入を約1億2,040万ドルとした。バリデータは10,961ブロックをロールバックして約1億1,120万ドルを取り消したが、約919万ドルはすでにネットワーク外へ流出していた。
9月6日には、Liquid Networkのバグにより裏付けのない約4,000 LBTCが発行された。Blockstreamによれば準備金は約4,205 BTCから約197 BTCに減少した。攻撃者は3,400 BTCを返還し、約600 BTCが未回収のままとなった。
Coldcardの問題は7月30日に始まった。2021年3月に遡るファームウェアエラーが、シード生成に使用される乱数性を弱めていた。TRM Labsは、約1,816 BTC(約1億1,600万ドル相当)が5,200超のアドレスから流出したと推定した。
D'CENTのアプリウォレットは、9月15日〜25日の間に7,393のウォレットで約1,240万XRPを失った。TrezorはShipMonkとBrevoでのベンダー侵害を報告したが、自社ウォレットはハッキングされていないと述べた。Brevoから約347,149件の連絡先がエクスポートされ、約2,500人がフィッシングリンクをクリックした。
10月9日、LedgerはリセラーCryptoBilisから購入した顧客のウォレット流出の調査を開始した。オンチェーン調査会社Specterは損失を8,600万ドル超と推定したが、Ledgerは総額を確認していない。その2日前、Justin Drakeは楕円曲線暗号へのAIリスクへの備えを呼びかけ、CoinbaseのYehuda Lindellは基盤となる前提が弱まった証拠はないと述べた。
ブリッジリスクを減らす方法と今後の展望
リスクのないブリッジは存在しないが、ユーザーはリスクを下げられる。ブリッジがセキュリティ監査に合格し、長い運用実績を持つことを確認し、資金を送る前に危険信号に注意を払うこと。
資料は基本的な習慣も挙げている。ハードウェアウォレットなどの安全なウォレットに資金を保管し、多要素認証付きの強固なパスワードを使う。ソフトウェアを最新に保ち、取引アラートを有効にし、不審な活動がないか自分の活動を監視する。
フィッシングは盗難の一般的な経路である。秘密鍵や機密情報を入力する前にURLを確認すること。長い実績を持つ確立されたプラットフォームはより大きな信頼を提供できるが、完全に安全なものはない。
クロスチェーンスワップも選択肢の一つである。ウォレットやサービスがスワップを代行し、ブリッジとの直接の接触を回避できる場合がある。ただし、対応トークンが少ない、手数料がかかるといった制限もある。
ブリッジは、スワップサービスが対応しないトークンの移動など高度なニーズに適しており、スワップは人気トークン間の基本的な取引に適している。
新興プロトコルはリスク低減を目指している。ChainlinkのCCIPは分散型検証を用い、プロトコルレベルのエクスプロイトなしに28.6兆ドル超の送金を処理した。Wormholeは2024年にゼロ知識証明検証とクロスチェーンガバナンスを追加した。クロスチェーンスワップを提供する1inchは、自社製品が資産のカストディを持たずにユーザーの指示を実行すると主張している。この主張は同社自身によるものである。
こうした動向はより強固な検証基準へ向かうことを示しているが、エクスプロイトは依然リスクである。アクセス制御の欠陥、単一障害点、脆弱な設定がこれまで多くの損失を生んできており、ユーザーは資産を移動する前に各選択肢を慎重に検討すべきである。注目すべき信号は、今年の損失の背後にあるものだ。クロスチェーンメッセージの検証に何人の独立した当事者が必要か、設定が単一の検証者に信頼を集中させていないか——LayerZeroとKelpが争った点——一つのコントラクトの背後にどれだけの流動性があるか、そして運営者がユーザー資金を一方的に動かせるか否かである。
出典
- What Is a Blockchain Bridge?(2026年4月21日更新)
- What is a Crypto Bridge?(2024年7月15日公開、2026年7月17日更新)
- Introduction to Cross-Chain Bridges(Chainalysisチーム、2024年12月5日)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears(Trader Edge、2026年10月13日)
- What is bridging in crypto?
- The biggest bridge hacks in 2026(Vladimir Kozlov、2026年5月21日)
- How Do Hackers Use Crypto Bridges to Steal?
出典:CoinCentral

