Galaxy氏、Coldcard第2波流出の約40%はホワイトハットによる救済と指摘
重要ポイント
- •Galaxy Digitalのブロックチェーン監視により、Coldcard乗っ取り事件の第2波攻撃の約40%が犯罪による窃取ではなくホワイトハットの活動だったことが示された。
- •ブロック967,948で承認された取引により、第2波および「Footprint AA、AU、AX」と名付けられた3つの攻撃者クラスタから、追跡済み被害額の約2.8%にあたる52.37 BTCが、「claim:cryptorecoverytrust dot com」というOP_RETURNメッセージを添えたリカバリートラスト用アドレスに移動した。
- •同じ救済活動の一環として、9月21日には11のアドレス、20の入力、480の出力を伴う約331万ドル相当の40.71の関連送金が確認された。
- •Coldcard乗っ取り事件は7月30日に始まり、推計1億〜1億3,000万ドルの損失が発生。先行集計では5,200超のアドレスから約1,816 BTCが流出していた。
- •脆弱性の原因は2021年3月のファームウェア変更で、一部のColdcardシードがソフトウェア乱数源に依存するように。Coinkiteはファームウェアを修正済みだが、旧シード下のコインは新しく生成されたシードに移行するまで危険にさらされたまま。
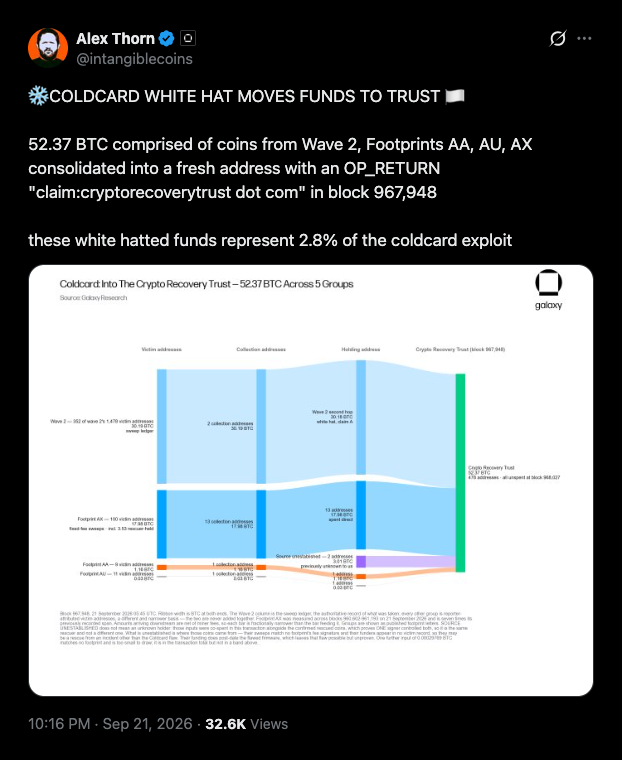
Galaxy Digitalのリサーチ責任者Alex Thorn氏は、同社のブロックチェーン監視に基づき、Coldcardウォレット乗っ取り事件の第2波攻撃のうち約40%がホワイトハットによる活動だったと述べています。この数値は、漏えいしたウォレットから出たコインがすべて犯罪者の手中にあるわけではないことを示す点で、報道される損失総額への有益な訂正材料となっています。Xへの投稿でThorn氏は、52.37 BTCが新しいリカバリートラスト用のタグが付けられたアドレスに送金されたことを追跡しました。
52.37 BTCがブロック967,948で新しいアドレスに着金
Thorn氏によると、この52.37 BTCは第2波の被害コインと、Galaxyが「Footprint AA、AU、AX」と分類した3つの攻撃者クラスタから流出したコインに由来します。共通の振る舞いによるアドレスクラスタリングは標準的なオンチェーン追跡手法であり、資金が多数のアドレスに分散していても、研究者は資金の流れを単一の主体に帰属させることができます。資金はブロック967,948で承認された新しいアドレスに到達しました。
この取引には、Bitcoinの取引に埋め込まれた短いメッセージであるOP_RETURNノートが含まれており、「claim:cryptorecoverytrust dot com」と記載されていました。Thorn氏はこの回収額を追跡済み被害額の2.8%と見積もっています。同じ取引で、追跡履歴のない3.0134 BTCが同じリカバリーアドレスに追加送金されていました。Thorn氏はこれもおそらくホワイトハットが回収したColdcardの資金とみていますが、この関連は未確認としています。
ブロックチェーン監視の一環として、Galaxy Researchは9月21日にも、約331万ドルの40.71 BTCの関連送金を検出しました。この取引は11のアドレス、20の入力、480の出力を伴い、同じリカバリートラストのメッセージが含まれていました。
損失は2021年3月のファームウェア不具合により最大約1億3,000万ドルに
ホワイトハットとは、犯罪者に先んじて攻撃者の手法を用いて露出したコインを確保するセキュリティ研究者です。被害ウォレットからの流出の一部は救済であり、持ち主が現れるまでコインは保管されています。被害者はcryptorecoverytrust.comでウォレットアドレスを検索し、資金が安全に退避されたかどうかを確認できます。盗まれたビットコインの大半は攻撃者のウォレットで休眠状態にあります。課題として残るのは、保管されたコインを請求する持ち主がどれだけ現れるかであり、これが救済を実際の回収へと変え、真の損失額を確定させるステップとなります。
Coldcard乗っ取り事件は7月30日に始まり、その後数日にわたり複数のバッチで発生しました。被害額の推計は1億ドル超から最大約1億3,000万ドルに及びます。Cryptopolitanの先行報道では、5,200超のアドレスから約1,816 BTCが流出し、当時のレートで1億1,400万〜1億1,600万ドル相当とされています。
この不具合は2021年3月のファームウェア変更にさかのぼります。Coldcardファームウェアが生成した一部のシードが、デバイスのハードウェア乱数生成器ではなくソフトウェアの乱数源を使用しており、攻撃者はそれらのシードをオフラインで再構築してウォレットを空にしました。CoinkiteはColdcardハードウェアウォレットのメーカーで、その後ファームウェアを修正しましたが、リスクはデバイスではなくシードに付随します。旧シードのもとで露出したコインは、持ち主が新しく生成したシードに移行しない限り危険にさらされており、だからこそファームウェアが修正済みの現在でも、ホワイトハットによる救済とリカバリートラストの請求プロセスが意味を持ち続けているのです。

