北朝鮮のBlueNoroff、偽のZoomおよびTeams通話で暗号資産ウォレットを標的に
重要ポイント
- •JUMPSECは、BlueNoroffの偽会議ページがマルウェア配布前にブラウザで暗号資産ウォレットをスキャンすることを示す、公開状態のソースコードを復元した。
- •このフィッシングキットは、Ethereumウォレット接続、Solanaツールを含む非EVMウォレット、MetaMaskなど既知のブラウザウォレット拡張機能を確認する。
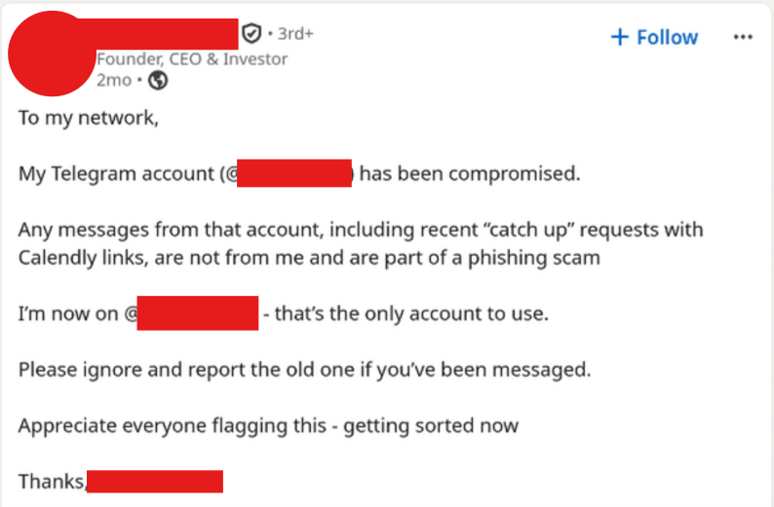
- •攻撃者は、乗っ取ったTelegramアカウントと偽のCalendly招待を使い、標的を偽装されたZoomまたはMicrosoft Teams会議ページへ誘導する。
- •Windows向けペイロードはシステムおよびブラウザデータを収集し、macOS向けペイロードは偽インストーラーを使ってAppleのKeychainからChromeのマスターキーを盗む。
- •Arctic Wolfは20カ国超で100人以上の被害者を特定し、その約80%が暗号資産またはブロックチェーン金融に従事していた。
北朝鮮のハッキンググループBlueNoroffは、秘密鍵を保有する人物にマルウェアを配布するため、偽のZoomおよびMicrosoft Teams通話を使い、侵害する被害者を決める前に暗号資産ウォレットを選別している。
英国のセキュリティ企業JUMPSECは今週、この作戦に関するソースコード分析を公開した。分析では、同グループのフィッシングキットが暗号資産ウォレットを識別し、結果をオペレーターパネルに送信し、ソーシャルエンジニアリングのプロンプトを使って選ばれた標的にマルウェアを押し込む仕組みが示されている。JUMPSECの分析は
このキャンペーンが重要なのは、ブラウザウォレットやメッセージングアカウントが、暗号資産関連企業における署名権限の近くに置かれていることが多いためだ。攻撃者がマルウェアを配布する前に、標的がウォレット拡張機能やアクティブなウォレット接続を持っていることを確認できれば、より侵入性の高いペイロードを、価値あるアクセス権を持つ可能性が高い人物に絞って使うことができる。
BlueNoroffは標的選定前にウォレットをスキャン
JUMPSECによると、オペレーターが稼働中のインフラ上にJavaScriptのソースマップを公開したままにしていたため、同社はキットの実際のソースコードを復元できた。ファイルには、標的が偽の会議ページに到達した直後に、その人物のブラウザをスキャンし始めるワークフローが詳述されていた。
JUMPSECによれば、このキットはEIP-6963標準と、より古いブラウザベースの手法を使ってEthereumウォレット接続を探す。また、Solanaツールを含む非EVMウォレットも調査する。結果は、通話中の人物にプロンプトや警告を出すことなく、オペレーターのダッシュボードへ直接送信される。
Windows端末では、このマルウェアにChrome、Edge、Brave、Opera、Vivaldi、Firefox向けのブラウザ拡張機能IDのリストが含まれている。攻撃者はこれらのIDを使い、MetaMaskなど既知のウォレット拡張機能の有無を確認する。
このプロセスにより、オペレーターは検出されたウォレットを確認し、どの標的が全面的な侵害に値するかを判断し、その被害者にのみペイロードを送信できる。誘導手口は暗号資産関係者同士の信頼に大きく依存しており、通常の会議招待や見慣れたメッセージングアカウントを侵害の連鎖の一部に変えている。
攻撃者はまず、暗号資産関係者のTelegramアカウントを乗っ取り、その後、偽の会議ドメインへの説得力あるCalendly招待を送る。乗っ取られた各アカウントは、その連絡先の暗号資産ネットワークへのさらなるアクセスをオペレーターに与え、次の標的群を生み出す。
偽のビデオ通話が始まると、ページは被害者に名前の入力とウェブカメラへのアクセス許可を求める。その後、カメラ映像はバックグラウンドで攻撃者のパネルに密かに送信される。
被害者には、通話が「waiting for other participants」の状態であると示す画面が表示される。続いてオペレーターは事前録画された動画を再生し、被害者に「Your mic isn’t working」と伝える。その後、偽の「Zoom SDK Update」メッセージが表示される。
JUMPSECは、通話に表示される顔は本物ではないとしている。攻撃者は、AI生成の顔写真を、以前の会議で取得した体の動きに合成している。
偽のMicrosoft Teams会議ページには、絵文字リアクション、デバイス設定、背景効果、ウォレットスキャン機能が含まれている。JUMPSECはまた、公開されたコード内に未完成のGoogle Meetクローンも発見した。
OSごとに別々のペイロードを使用
Windowsでは、コピーされたClickFixコマンドが小型のPowerShellローダーを起動し、VBScriptをダウンロードする。その後、このスクリプトはMicrosoft Defenderの除外設定を追加し、変更が維持されるようDefenderを再起動する。
Windows向けペイロードはシステム情報を収集し、ブラウザ内のウォレット拡張機能を探し、Telegram Webファイルも検索する。また、後段階のペイロードを受信することもできるが、研究者らはそれらのコンポーネントを完全には復元できなかった。
macOSでは、攻撃者は偽のZoomまたはTeamsインストーラーを投下し、その間に情報窃取ツールがバックグラウンドで静かに動作する。この窃取ツールは、AppleのKeychainからシステムデータとChromeのマスターキーを収集し、その情報をTelegram経由で送信する。
セキュリティ研究者らは、April 22からJuly 15までの日付が付いた4つのmacOS版を特定した。Arctic WolfとJUMPSECは、May 31からJuly 14の間に投入された5つのフィッシングキット版を発見し、完全な侵害には5分未満しかかからなかった。
Arctic Wolfの調査では、20カ国超で100人以上の被害者が確認され、そのうち41%はUnited Statesにいた。Aprilには、Arctic Wolfが、late 2025以降に登録されたタイポスクワッティングの会議ドメインを80件超確認していた。
標的の約80%は暗号資産またはブロックチェーン金融に従事しており、45%は創業者またはCEOだった。攻撃のタイミングも、北朝鮮の営業時間と一致していた。
公開されたコードとドメインデータは、防御側が監視すべき具体的な指標を示している。これには、偽の会議インフラ、ブラウザ内での予期しないウォレット列挙の挙動、公式のZoomまたはMicrosoft Teamsチャネル外で更新を要求する会議ページなどが含まれる。
BlueNoroffはLazarus Groupのサブグループである。Cryptopolitanは以前、Lazarusが同様のTelegramおよび偽スケジューラーの誘導手口を使い、ファイルレスのRemotePEトロイの木馬で銀行や暗号資産企業を標的にしたとhttps://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/で報じていた。

