Bitget、9月28日から出金を段階的に再開へ、ハック損失見積もりは3億8,750万ドルに上昇
重要ポイント
- •Bitgetは9月24日のハックによる損失見積もりを、関連資産の追加特定を受け、約3億8,750万ドルに引き上げた。従来の見積もりは約3億5,100万ドルだった。
- •出金サービスは段階的に再開され、9月28日にビットコイン、9月29日にETH、9月30日にUSDT、10月2日からその他のトークン、法定通貨、P2Pサービスが復旧する。
- •Bitgetはユーザーのアカウント残高は影響を受けておらず、ユーザー保護ファンドがハックの経済的影響を補償すると述べた。追加のセキュリティチェックも継続中。
- •CircleとTetherは攻撃者関連アドレスのステーブルコイン約31万8,000ドルを凍結したが、その他の攻撃者関連ウォレットは発行体の凍結権限の及ばない63,000 ETH超を保有している。
- •Gracy Chen CEOは、ビットコイン出金再開に先立ち9月28日にAMAを開催すると発表し、今後3年以内にIPOを進める計画を再確認した。
Bitgetは9月24日の暗号資産ハックによる損失見積もりを約3億8,750万ドルに改定した後、9月28日から出金を段階的に再開する。この数値は、本件に関連する追加資産が特定されたことで上昇したものであり、改定前の見積もりは約3億5,100万ドルだった。同取引所は、根本的な脆弱性は修正済みで、追加のセキュリティチェックが継続中であると説明している。ビットコインの出金が最初に再開される予定で、その後、対象ネットワークでETHとUSDTが再開される。
段階的な再開はビットコインから
公式発表によると、Bitgetは9月24日のインシデント後、セキュリティおよび技術チームが出金インフラ全体で追加の検証とセキュリティチェックを実施していると述べた。
復旧スケジュールでは、9月28日にBitcoinネットワークでBTCの出金が利用可能となる。9月29日にはEthereum、BSC、Arbitrum、Base、OptimismでETHが再開する。9月30日にはEthereum、BSC、Solana、TronでUSDTの出金が続く一方、その他のトークン、法定通貨、P2Pサービスの出金は10月2日から始される。
Bitgetは、ユーザーのアカウント残高はハックの影響を受けていないと述べた。同取引所のユーザー保護ファンドが損失額3億5,100万ドル分の経済的影響を補償する。
CEO、Bybitとは異なる対応方針を示す
BitgetのGracy Chen CEOはXへの投稿で、同取引所はBybitの15億ドルのハックへの対応とは異なるアプローチを取っており、9月24日のBitgetのインシデントは複数のブロックチェーンと暗号資産に及んだと述べた。2025年2月に発生したBybitのハックは、これまでに記録された暗号資産取引所からの窃盗としては最大規模である。
Chen氏はまた、ビットコイン出金再開の30分前にあたる9月28日07:30(UTC)にライブAMAを開催すると発表した。同氏はこのセッションで、出金復旧、今後の対応、コミュニティからの質問に対応するという。
Chen氏は、Bitgetがこの危機を、ユーザーの信頼が適切に置かれていることを証明する機会に変えられることを期待していると述べた。さらに、Bitgetは今後3年以内にIPOを進める計画であることも明かした。
CircleとTether、ステーブルコイン31万8,000ドルを凍結
CoinDeskの先行調査によると、CircleとTetherはBitgetハックに関連するステーブルコイン約31万8,000ドルを凍結した。両発行体は「Bitget Exploiter 8」とラベル付けされたアドレスをブラックリストに登録し、218,023 USDTと99,990 USDCを凍結した。この凍結は、Bitgetが攻撃者関連アドレス全体で資金の追跡を進める中で行われた。
両発行体はコントラクトレベルでトークンを管理しており、アドレスをブラックリストに登録することで、保有者によるUSDTおよびUSDCのさらなる転送を阻止できる。
Circleは9月25日05:00(UTC)に対応し、その後MistTrackがTetherも同アドレスをブラックリストに登録したことを確認した。凍結された資金は盗まれた資産のほんの一部にすぎない。MistTrackのデータによると、攻撃者関連のその他のアドレスは依然として63,000 ETH超を保有しており、これはステーブルコイン発行体の凍結権限の対象外である。
Chen氏はXへの投稿で、「迅速に動いてくれたCircleとTetherに感謝する。凍結されたアドレス一つひとつが重要だ」と述べた。
さらにen氏は続けて述べ、同取引所は攻撃者に関連するアドレスを公に特定し、積極的に追跡しており、BitgetはクロスチェーンプロトコルであるTHORChainに対し、これらのアドレスへのサービス提供を拒否するよう正式に要請していると説明した。THORChainのようなクロスチェーンプロトコルは、中央集権的な仲介者なしに異なるブロックチェーン間で資産のスワップを可能にする。
攻撃者関連ウォレットに123万ドル相当のETHが送金
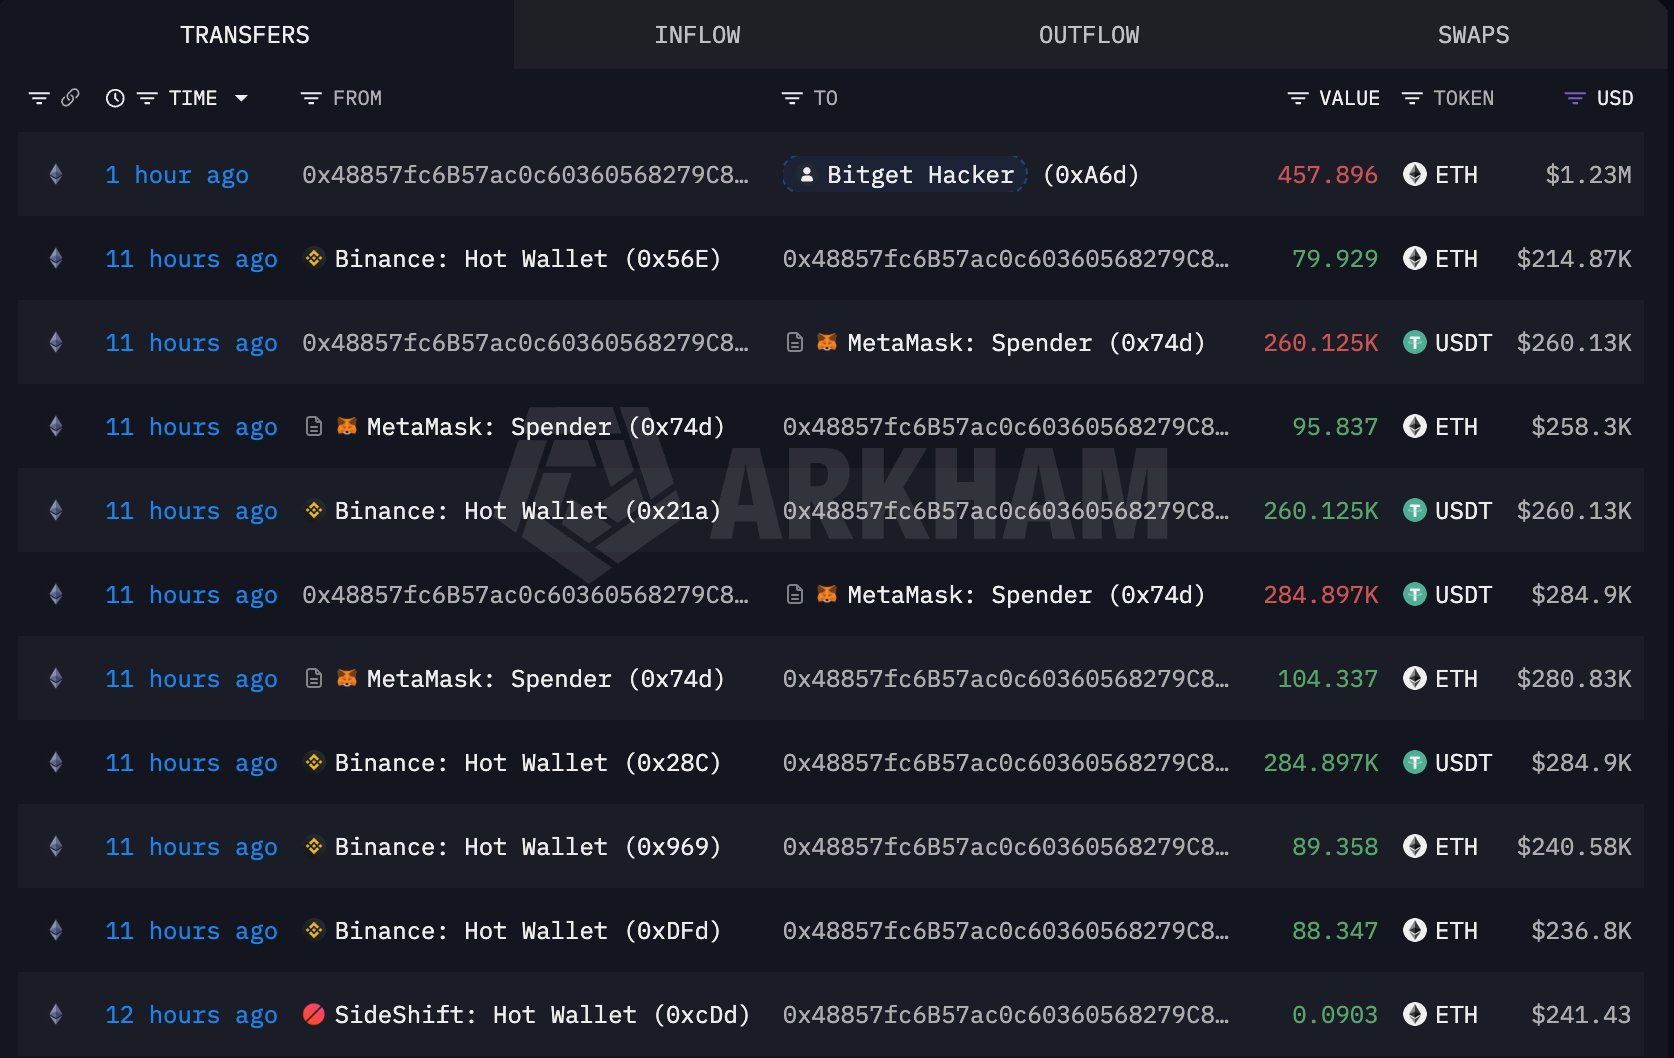
Arkham Intelligenceのデータを引用し、オンチェーン分析プラットフォームLookonchainは、0x4885として特定されたウォレットが、約123万ドル相当の457.9 ETHをBitgetハッカーに関連するウォレットに転送したと報告した。
報告によると、このウォレットは約11時間前に、約69万2,000ドル相当の257.6 ETHと545,000 USDTをBinanceから引き出していた。その後USDTを200.2 ETHにスワップし、報告の約1時間前に合計457.9 ETHを攻撃者関連ウォレットに転送した。一連の取引は約12時間の期間にわたる。
段階的な再開が進行する中、直近の節目は9月28日のAMAとビットコイン出金の再開、9月30日のUSDTの再開、10月2日のその他の出金チャネルの復旧、そしてBitgetの残りのセキュリティチェックの完了である。
調査は継続中であり、オンチェーンのウォレットラベルは法的所有権や帰属を証明するものではない。本記事は情報提供のみを目的としたものであり、金融または投資に関する助言を構成するものではない。

