Bitgetハッカー、GrayscaleのZCSHが3対1の株式分割を完了した日に390万ドルをZcashのIronwoodプールへ移動
重要ポイント
- •Bitget盗難事件の北朝鮮関与が疑われる実行犯に結び付けられるウォレットが、9月30日に2,746 ZEC(約390万ドル相当)をZcashのIronwoodシールドプールに入金しました。
- •資金がIronwoodプールに入ると送金者・受取人・送金額は追跡不能となり、アナリストは出入金総額しか観測できません。
- •この390万ドルは盗まれたZECの約15%に相当し、残り約85%はこれまでシールドプールへの移動が確認されていません。
- •Zcash以外にも、攻撃者はTHORChainのETH→BTCスワップで約630万ドルを移動しており、NEAR IntentsのSHIELDを使った5,000万ドル超の試みは50万3,000ドルが凍結され約16万6,000ドルのみ処理され、大部分が阻止されました。
- •Bitgetはユーザー保護基金を3億ドルのコミットメントを131%上回る3億900万ドルまで復旧させ、9月28日から段階的に引き出しを再開し、10月2日に完全復旧する予定です。
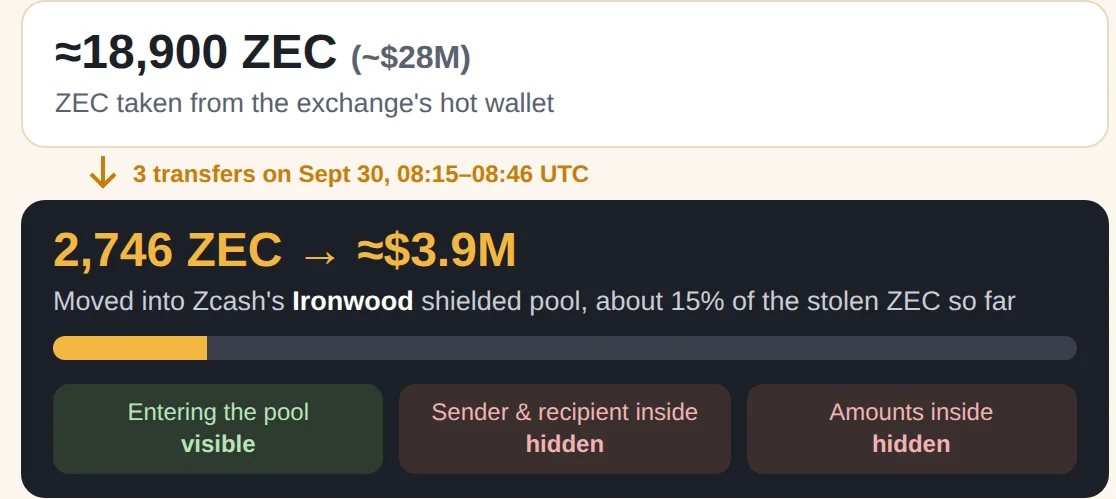
3億8,750万ドルのBitget盗難事件のハッカーが、窃取資金を回収の手が届かない場所へ移す新たな経路を試みています。9月30日水曜日の早朝、北朝鮮の関与が疑われる実行犯に結び付けられるウォレットが、約390万ドルをZcashの最新のシールドプール「Ironwood」に送金しました。
Cryptopolitanは8月、ZCSHが8月25日にNYSE Arcaに上場した際、ZECへの現物エクスポージャーを提供する米国初のETFだったと報じています。その同じトークンが現在、北朝鮮系の攻撃者による9桁の資金洗浄作戦の中心となっています。
Ironwoodプールはどのように足取りを隠すのか
資金がIronwoodのシールドプールに入ると、送金者、受取人、送金額といった情報はもはや追跡できなくなります。
調査当局はプールに入る額を監視することはでき、後日その一部が公開アドレスに現れた場合は出金額が再び可視化されます。アナリストにできるのは、タイミング、金額、その他のメタデータに基づく推測にとどまります。しかし、入金した資金と出金した資金を直接結び付ける重要な糸は失われます。
Ironwoodに到着した2,746 ZECは、Bitgetがすでにフラグを立てたウォレットから資金を受け取った2つの中継アドレスを経由した後、UTC時間の08時15分から08時46分の間に3回の入金で送られました。Cryptopolitan報道によると、Ironwoodは2026年7月28日にZcashで稼働を開始しており、盗まれたZECの到着のわずか2か月余り前のことでした。
同じ朝に株式分割が完了
ハッキング資金がZcashに到着したのは、このトークンに対する米国上場唯一のETFであるGrayscale Zcash ETF(ZCSH)が3対1の前進株式分割を完了したのと同じ朝でした。9月28日時点の株主は保有1株につき2株の追加株式を受け取り、9月29日の引け後に配布されました。分割前の各株式は、旧純資産価値の約3分の1の価値を持つ3株式となりました。これは前進分割の標準的な効果であり、保有者のポジション全体の価値を変えることなく1株当たりの価格を引き下げるものです。
残りの資金洗浄ルート
ZachXBTが最初に発見したこの390万ドルは、攻撃者が盗み、現在プライバシープールに移しているZECの約15%に相当します。残り約85%のZECはこれまでのところシールドプールへの移動は確認されておらず、今後注視すべきはプールへの出入金総額です。
シールドへの入金は、ハッカーが試みた退出路の一つにすぎません。約630万ドルが、クロスチェーン・スワッププロトコルのTHORChainを経由したETHからBTCへのスワップによって闇に消えています。NEAR IntentsのSHIELDシステムを使って5,000万ドル超を移動する試みは、プロトコルが50万3,000ドルを凍結したため失敗しましたが、凍結前に約16万6,000ドルの処理は完了していたとCryptopolitanが報じています。両者の対比は、プロトコルの管理がフラグ付き資金を決済前に捕捉できるかどうかが回収の成否を左右しうることを浮き彫りにしています。
CircleとTetherもまた、攻撃者に関連するウォレットをブラックリストに登録し、31万8,013ドル相当のステーブルコインを凍結しました。これは中央集権型ステーブルコインがウォレット間を移動しても発行体の管理下にあり続けるため、トークンの移動先を問わず機能する手段です。
ZachXBTによると、北朝鮮(DPRK)の攻撃者のために資金を動かしていた中国人物は、9月28日、DiscordサーバーやTelegramチャンネルで「支援を公然と求めて」いたといいます。
Bitgetの復旧の取り組み
Bitgetは2026年に入り最大の被害を受けましたが、迅速に体制を立て直そうとしています。同社はユーザー保護基金を3億900万ドル(約3,705 BTC)まで復旧させ、3億ドルの拠出コミットメントを131%上回と確認しています。
引き出しは段階的に再開されており、9月28日のBTCに始まり、9月29日のETH、9月30日のUSDTと続きました。その他の資産、法定通貨、およびP2Pサービスは10月2日に戻る予定で、これが取引所の復旧スケジュールの最終段階です。

