バイナンスのRichard Teng、攻撃は「1人のエンジニアの権限を超えていた」と明言
重要ポイント
- •バイナンスのRichard Teng氏は2026年10月30日、報じられた攻撃が単一のエンジニアに付与された権限の範囲を超えていたと述べた。
- •Teng氏は事件を単純なワンクリック行動とする見方を退け、そのような表現は不正確だとの認識を示した。
- •この説明は、複数の従業員アカウントが侵害されたかどうかを確認しておらず、攻撃者が正確にどのように行動したかも確立していない。
- •声明は攻撃の金銭的影響を特定しておらず、顧客資金が影響を受けたことも確認していない。
- •バイナンスによる詳細なインシデント報告書は、攻撃の侵入経路、影響を受けたシステム、対策措置を明らかにする可能性がある。
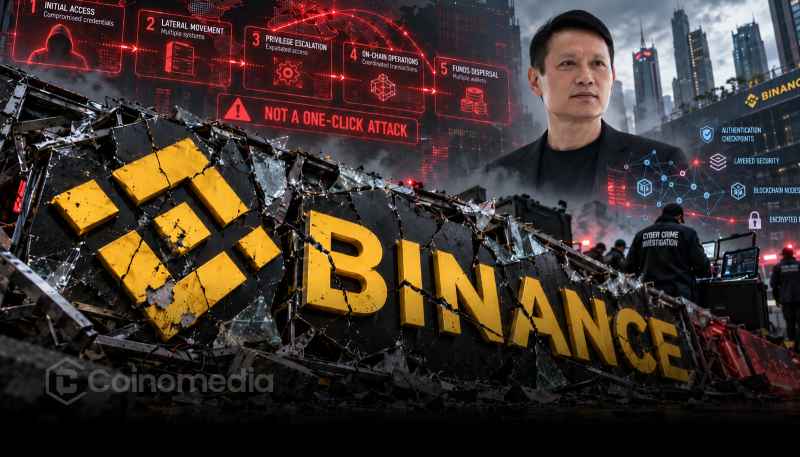
バイナンスのRichard Teng氏は、最近報じられた攻撃が単一のエンジニアに付与された権限の範囲を超えていたと明らかにし、事件を単純な「ワンクリック」行動と捉える見方を退けた。
この発言は、1人の従業員が1回の権限行使で事件全体を引き起こしたという見方に疑問を投げかけるものであり、攻撃の複雑さをめぐる新たな疑問も浮上している。ただし、技術的な詳細の全容は依然として不明だ。中央型取引所が顧客資産やアカウントデータを管理する業界において、セキュリティインシデントの正確な範囲は最も注目される情報の一つであり、幹部による説明が大きな関心を集める理由でもある。
「ワンクリック」説に反論する説明
2026年10月30日に伝えられた発言の中で、Teng氏は事件をめぐる主張に言及し、一部の説明が示していたよりも事態は複雑であったと説明した。同氏によれば、攻撃は単一のエンジニアの権限を超えており、「ワンクリック」による行動とは正確に表現できないという。
「ワンクリック」のような単純化された表現は、事件が進行中の間に広まりやすい。だからこそ、企業幹部の声明は、実際に確認された事実の基準点として扱われるのが一般的だ。この説明は、事件を理解するには関係する権限、システム、行動をより詳細に検証する必要があることを示唆している。しかし、この声明は攻撃の全シーケンスを特定しておらず、攻撃者が正確にどのように行動したかも確立していない。また、複数の従業員アカウントが侵害されたかどうかも確認していない。
この区別は重要だ。1人のエンジニアの権限を超えた攻撃は、必ずしも複数のエンジニアが関与したことを証明するものではない。現時点で、Teng氏の説明は事件に関するすべての疑問を解決するものではなく、追加の文脈を提供するにとどまっている。
UPDATE: Binance’s Richard Teng clarifies the attack went beyond one engineer’s permissions and was not a “one-click” action. pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) October 30, 2026
なぜこの区別が重要なのか
この説明は、サイバーセキュリティにおける重要な側面、すなわち従業員に付与された権限と攻撃者の実際の能力との違いを浮き彫りにしている。大規模な暗号資産プラットフォームでは通常、アクセス制御によって個々の従業員が機密性の高いシステム内でできることを制限している。こうした制御は、認証情報の漏洩や不正な活動によって生じうる被害を軽減することを目的としており、この種の権限ベースのアクセスシステムは、暗号資産業界にとどまらずエンタープライズセキュリティの標準的な機能である。
一方、攻撃者は複数のシステム、アカウント、セキュリティプロセスにわたる脆弱性を悪用しようとする可能性がある。そのため、1人の権限を超えるインシデントは、単一のアカウント操作よりも複雑な一連の流れを伴っていた可能性がある。
とはいえ、Teng氏の発言だけでは、どのセキュリティ制御が関与したのか、特定のシステムに障害があったのかどうかは確定しない。この区別は、中央型暗号資産プラットフォームに伴うリスクを理解しようとするユーザーにとって重要だ。事件を「ワンクリック」の説明に単純化すると、重要な技術的詳細が欠落する可能性があり、正確な報道には確認された発言と攻撃の経緯に関する推測を区別することが求められる。
バイナンスのセキュリティは次にどうなるのか
Teng氏の説明を受け、今後の注目はバイナンスがさらなる技術情報を公表するかどうかに向かう可能性がある。詳細なインシデント報告書が公表されれば、攻撃がどのように進展したか、どの権限が関与したか、どのセーフガードが作動したかを明らかにする助けとなる。こうした情報は、ユーザーが孤立したセキュリティ事件とより広範な運営上の懸念とを区別する際にも役立つ。取引所による事後の情報開示では、一般的に侵入経路、影響を受けたシステム、対策措置が示されるため、今後のバイナンスの声明の深さが、公に共有される情報の完全性を左右することになる。
暗号資産取引所にとって、透明性のあるコミュニケーションは重要だ。顧客はデジタル資産や機密性の高いアカウント情報を守るためにこれらのプラットフォームに依拠しているからだ。現時点の声明は、攻撃による金銭的影響を特定しておらず、顧客資金が影響を受けたことも確認していない。したがって、損失の規模、従業員の関与、バイナンスのより広範なセキュリティインフラの有効性について結論を出すのは時期尚早だ。それまでの間、ユーザーは進行中のインシデントに関する情報を確認する際、 secondhand な要約ではなく取引所の公式チャンネルに依拠するのが一般的である。
現時点で、Teng氏の中心的なメッセージは変わらない。すなわち、この攻撃は1人のエンジニアの権限や単一のクリックに還元的に説明できるものではないという。事件の全容、金銭的影響、そして経緯を確立するには、さらなる検証済み情報が必要となる。

