ビナンス、63億ドルのハッキング被害後もビットコインから引き出しを再開
重要ポイント
- •ビナンスは日曜日から段階的に引き出しを再開し、ビットコインネットワークを皮切りに、ユーザー需要に基づいて選定された限られたネットワークと資産を対象とし、セキュリティおよび準備状況の確認後に追加対象を拡大する。
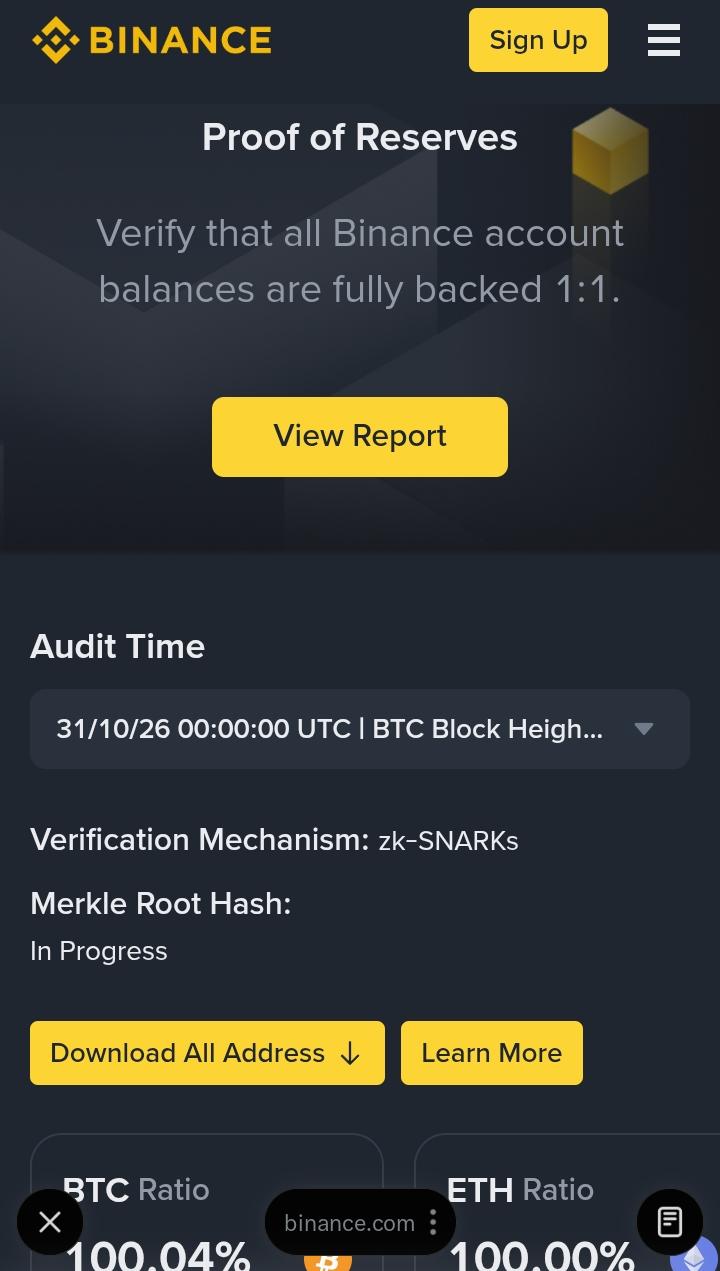
- •同取引所は自社資金により損失の約95%を補填したと説明しており、資金はSAFU基金の一部取り崩しとコーポレート財務から拠出され、SAFUを約10億ドルまで再積み立て、火曜日までに準備金証明の全体像を公表する予定。
- •影響を受けた上位10トークン(BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZEC)は全额バックアップされており、残りの5%は必要な規模での購入に時間を要する流動性の低いトークンが占める。
- •FBIは60億ドル超の窃盗を「TraderTraitor」の指定のもと北朝鮮の犯行と断定し、シークレットサービスおよびIRS犯罪捜査局と協力して、公表されたハッカーのアドレスリストとの取引遮断を企業に呼びかけた。
- •盗まれた資産の約30億ドルはオンチェーンで凍結されているが、捜査では侵害されたエンジニアのノートパソコン以外にも追加の侵入経路が判明しており、単なる代替ではなく最終的にどこまで回復できるかは依然不明。
ビナンスは63億ドル規模のハッキングにより引き出しを停止してから3日足らずで、ビットコインネットワークを対象に段階的な引き出しの再開を開始した。同社は自社資金により損失の約95%をすでに補填したと述べており、これは前日の90%から上昇したものだ。
同取引所は、第1段階を日曜日の06:00〜09:00 UTC(ナイジェリア時間の午前7時〜10時に相当)に開始すると発表した。「盗まれた資金による経済的影響は、ユーザーではなくビナンスが負担します」と同社はXでの最新アップデートで述べた。
第1段階では、過去1週間のユーザー需要に基づいて選定された限られたネットワークと資産が対象となる。ビナンスは、セキュリティおよび準備状況の確認が完了し次第、対象を追加する予定だと述べた。入金は終始中断なく受け付けられている。実際には、各ネットワークが確認をクリアするにつれ、対応範囲は一括ではなく段階的に拡大していくことになる。
ユーザーには、自分が選択した資産とネットワークが利用可能かどうかを、引き出しページまたはネットワークステータスページで確認することが推奨されている。同取引所は初期の展開段階において遅延や処理時間の長期化が生じる可能性があると警告し、失敗した引き出しはしばらく待ってから再試行できると説明した。同社はこの手法を「管理された」ものだと説明している。
また、ビナンスはXで、新たに生成されたウォレットアドレスを準備金証明(Proof of Reserves)リストに追加し、今後すべての引き出しはそれらのアドレスから処理されると発表した。
ビナンスはどれだけ補填したのか
同取引所によると、影響を受けた額のうち60億ドルを補填済みで、補填割合は更新のたびに上昇している。金曜日に約80%、土曜日に90%、そして現在は約95%だ。
同社の声明によれば、影響を受けた上位10トークンは全额バックアップされている。具体的にはBTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZEC。残りの5%は、このグループ外の流動性の低いトークンで、必要な規模での購入に時間がかかるという。
資金は、先物保険基金の一部であるユーザー安全資産基金(SAFU)の一部取り崩しと、コーポレート財務から拠出された。SAFUはまさにこの種の状況においてユーザー損失のセーフティネットとして機能しており、その動用は侵害の規模の大きさを物語っている。ビナンスはその後、XでSAFUへの送金が完了したと述べた。同社はSAFUを約10億ドルまで再積み立てる計画で、準備金証明の全体像は火曜日までに公表される見込みだ。
FBI、北朝鮮を犯人と断定
別の動きとして、FBIは10月29日頃に暗号資産取引所から60億ドル以上が盗まれた件について北朝鮮が関与したとし、この活動を「TraderTraitor」と呼んでいる。TraderTraitorは、北朝鮮系の暗号資産窃取作戦に米当局が付与している呼称だ。ビナンスはFBIサイバー部門の支援に感謝を表明した。
FBIは、米シークレットサービスおよびIRS犯罪捜査局(IRS-CI)と協力し、ハッカーが盗んだ資産を主にイーサ(ETH)に換えていることを確認したと述べ、さらに分散型金融(DeFi)や即時スワップサービスを通じて資金を洗浄すると見ている。各機関は民間企業に対し、ハッカーが使用しているアドレスとの取引を遮断するよう呼びかけており、FBIは該当アドレスのリストを公表している。この公表されたリストにより、企業は盗まれた資金に関連する取引を実務的にふるい落とすことが可能になる。ブロックチェーン分析企業のTRM LabsとChainalysisは以前から、この攻撃を北朝鮮の関与と結び付けていた。
依然として不明な点
ビナンスによると、盗まれた資産の約30億ドルはオンチェーンで凍結されている。同取引所は、資産の代替と回復は同一ではなく、回復に向けて法執行機関およびパートナーと協力していると説明している。
同社の当初の調査では、エンジニアのノートパソコンが侵害されたことが指摘されていた。その後、捜査当局が「追加の侵入経路」を発見したとし、共同CEOのリチャード・テン氏は、証拠削除を目的としたマルウェアを含む「複雑な攻撃」だったと説明している(ロイター報道による)。
ビナンスは以前、約48時間以内にさらなる技術的調査結果を共有する見込みだと述べていた。現在は、捜査完了後に事後レポートを公表するとしている。凍結された約30億ドルのうち、どれだけが最終的に回復できるのか——単なる代替ではなく——が、最大の未解決課題として残されている。

