バイナンスが史上最大の暗号資産窃盗事件で63億ドルを失う──テザーとサークルが26億ドルを凍結
重要ポイント
- •攻撃者は10月29日、10のブロックチェーン上でバイナンスのホットウォレットから約63.6億ドルを流出させました。これは記録上最大の暗号資産窃盗事件で、2025年2月の15億ドルBybitハッキングの4倍以上の規模です。
- •バイナンスの初期調査は、侵害されたDevOpsエンジニアのノートPCが攻撃者にサービスコンテナへのアクセスを許したことが侵入の発端であるとし、ウォレットの秘密鍵漏洩の証拠は見つかっていないとしています。
- •テザー、Circle、Ripple、World Liberty Financialを含むステーブルコイン発行体は数時間以内に盗まれた資金の約30億ドルを凍結しましたが、攻撃者は小口に分割されているビットコインを含む約24億ドルを依然として管理しています。
- •ブロックチェーン分析企業TRM Labsはこの攻撃を、2025年のBybitハッキングでFBIが非難した北朝鮮系組織TraderTraitorによるものと高い確度で判断していますが、バイナンスは実行犯の名前を特定していません。
- •バイナンスは顧客の全損失を補償する方針を示し、約48時間以内の出金再開を目指して出金を停止しました。その間、BNBは1時間で8.7%下落、ビットコインは一時7万7,000ドルを下回り、15.5億ドルのレバレッジポジションが清算されました。
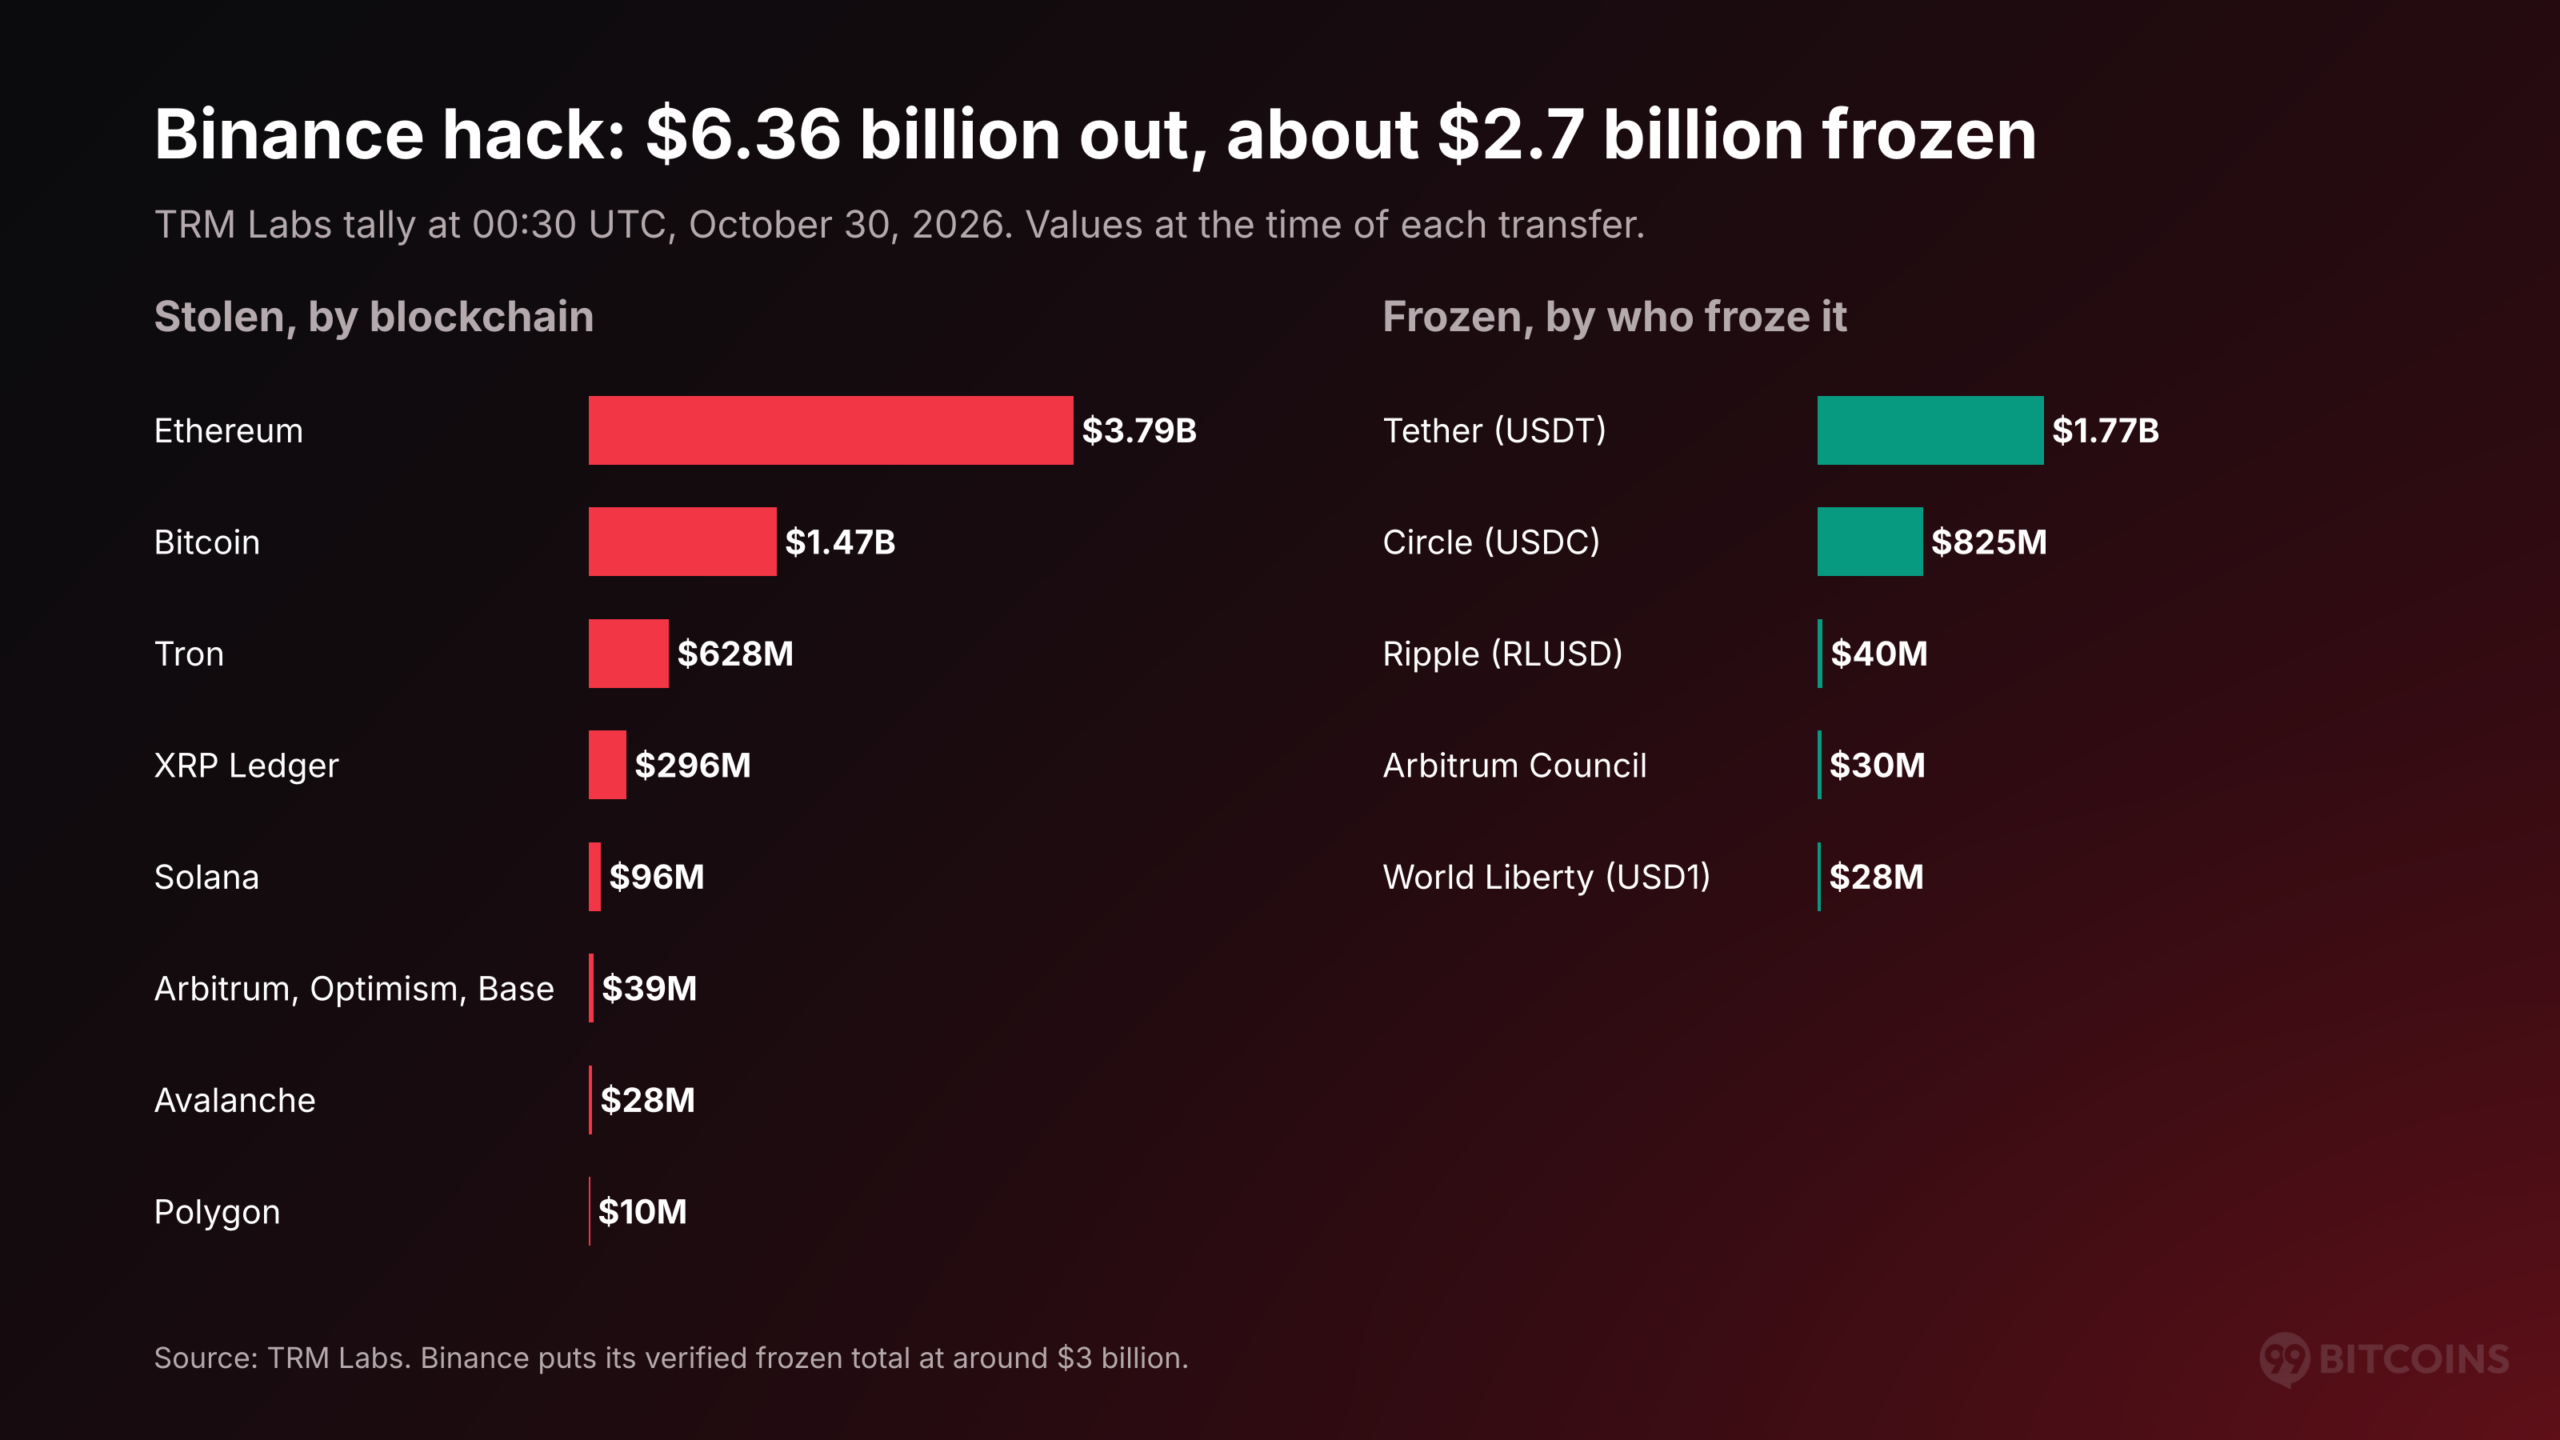
ハッカーは10月29日(木)、10のブロックチェーン上でバイナンスのホットウォレットから約63.6億ドルを流出させ、記録上最大の暗号資産窃盗事件を引き起こしました──これは前回の記録である2025年2月の15億ドルBybitハッキングの4倍以上の規模です。取引所によると、侵入は侵害されたエンジニアのノートPCから始まり、資金の大半は約20分で失われました。テザー(Tether)とサークル(Circle)は約1時間以内に盗まれたステーブルコインのうち約26億ドルを凍結し、バイナンスは現在、確認済みの凍結総額を約30億ドルとしています。同社は顧客の全損失を補償する方針を表明し、出金を停止しており、日曜日までに再開を見込んでいます。
市場は即座に反応しました。BNBは1時間で8.7%下落し、ビットコインは7万7,000ドルを下回り、約15億ドルのレバレッジポジションが消し飛びました。
速報:60億ドルの #Binance ハッキング、15億ドルの #Bybit ハッキング、3億8,800万ドルの #Bitget ハッキングの背後にいるハッカーは、いずれも北朝鮮のラザルスグループと関連している可能性があります。 — Lookonchain (@lookonchain) 2026年10月30日
バイナンスハッキングで何が起きたのか?
攻撃者は、バイナンス自身のシステムを利用して、ホットウォレット──取引所が顧客への支払いに使用するオンラインウォレットで、通常は運用資金のみを保有し、顧客資産の大半はオフラインのコールドストレージに保管されています──からの出金に署名させました。バイナンスは金曜日、初期調査の結果として、DevOpsエンジニアのノートPCが侵害されたことが原因で、攻撃者がサービスコンテナに到達し、不正な出金トランザクションを送信できるようになったと発表しました。同社は「ウォレットの秘密鍵が漏洩した証拠は一切見つかっていない」としています。
バイナンスの初期調査では、今回のセキュリティインシデントは侵害されたDevOpsエンジニアのノートPCに関係している可能性があり、これにより攻撃者がサービスコンテナにアクセスし、不正な出金トランザクションを送信できたと考えられます。ウォレットの秘密鍵については、漏洩の証拠は一切見つかっていません… pic.twitter.com/5REncAI77y — Binance (@binance) 2026年10月30日
この窃盗は1日以上かけて準備されていました。ブロックチェーン分析企業TRM Labsの再現調査がタイムラインを示しています(すべてUTC時刻):
- 10月28日 午前: 攻撃者のオペレーターウォレットに、2022年に米国財務省から制裁を受けたプライバシー機能Tornado Cashミキサーからの3件の少額出金により資金が投入されました。
- 10月28日の日中: 攻撃コードが2つのウォレットでテストされ、3つ目でリハーサルされ、その約4時間後にバイナンスのホットウォレットへインストールされました。
- 20:05〜20:09: バイナンスの5つのXRP Ledgerウォレットが2億3,346万XRPを単一アドレスへ送金。
- 20:20: バイナンスのビットコイン・ホットウォレットが1万8,270 BTCを送金し、2分以内にTronのウォレットが6億1,270万USDTを送金。
- 20:23: メインのイーサリアム・ホットウォレットが空になり、16万7,464 ETHと16.15億USDTが流出。
- 21:29: バイナンスが「潜在的なセキュリティ問題」を調査中と投稿。
- 23:05: AvalancheとPolygon上のバイナンスウォレットへ第2波が到達。
イーサリアム上で攻撃者はEIP-7702を使用しました。これは2025年5月のPectraアップグレードで導入された機能で、標準ウォレットがスマートコントラクトに制御を委譲できるようにするものです。ホットウォレットは「スイーパー」コントラクトへのこの種の委譲に50回署名したため、新たに入金された資金は数時間にわたって吸い上げられ続けました──TRMは20:41から23:56の間にさらに6回のスイープを確認しています。
TRMはこの攻撃を「高い確度で」TraderTraitorによるものと判断しています。TraderTraitorは、2025年2月の15億ドルBybitハッキングの犯人としてFBIが名指しした北朝鮮系組織です。米国機関は北朝鮮のサイバー作戦をラザルスグループ(Lazarus Group)とTraderTraitorの両方の名称で追跡しており、国連の調査官たちは同国の暗号資産窃盗──近年数十億ドル規模に達しています──を兵器開発資金と関連付けています。バイナンスは実行犯の名前を特定していません。
被害額はいくらか、凍結されたのはいくらか?
バイナンスから約63.6億ドルが流出し、そのうち約27億ドルが凍結されています。これはTRMによる金曜日00:30 UTC時点の集計で、各送金時点の価格で評価したものです。バイナンス自身の数字は「約63億ドル」の盗難と約30億ドルの確認済み凍結で、この数字はさらに増える可能性があるとしています。
被害が最も大きかったのはイーサリアムで約37.9億ドル、次いでビットコインウォレットから奪われた1万8,270 BTCで約14.7億ドル相当です。
ステーブルコインは発行体がアドレスをブロックできるため、攻撃者の弱点となりました。凍結は迅速に進みました:
- Circle: 21:04 UTCに主要な受取ウォレット内の8億2,300万USDCを凍結。CEOのジェレミー・アレア氏はXで、Circleは「法執行機関と連携して」対応したと述べました。
- Tether: 21:01に9億7,110万USDTを凍結し、CEOのパオロ・アルドイノ氏は21:25までに合計が15.67億USDTを超えたと発表。TRMは現在、イーサリアム、Tron、Avalanche、Polygon上で約17.7億USDTが凍結されていると集計しています。
- Ripple: 攻撃者が分散型取引所で既に4,800万を売却した後、22:01に4,050万RLUSDを凍結。
- World Liberty Financial: 2,780万USD1を凍結。
- Arbitrum: セキュリティ評議会が攻撃者のウォレットから8,426 ETHと7,460万ARB──約3,000万ドル相当──を強制的に移転させました。
残りは移動中です。TRMによると、攻撃者は依然として約24億ドルを管理しており、盗まれたビットコインも含まれ、これは1,000 BTCおよび100 BTC単位に分割されています。約3億2,500万USDTがUniswapXを通じて約12万2,300 ETHと交換され、攻撃者は市場価格より10%以上高い価格でイーサを購入しました──テザーが対応する前に換金するためのコストです。イーサリアムは発行体が凍結できません。
ただし、凍結された残高はバイナンスの手に資金が戻ったことを意味しません。解放には発行体、法執行機関、場合によっては裁判所の関与が必要であり、いずれも時期を示していません。
CZは何日もフィッシングについて警告していた。バイナンスはその後何を語ったか?
バイナンス創設者の長朋・趙(Changpeng Zhao、CZ)氏は1週間にわたりトレーダーにアカウントの警戒を呼びかけていました。10月23日、AIは暗号技術そのものへの攻撃よりも、漏洩したデータや巧妙化したフィッシングを通じて暗号資産ユーザーにとってより大きな脅威になると主張しました。水曜日には、CoinbaseのベンダーAmplitude、韓国のBithumb、韓国の証券会社2社で1日に4件のデータ漏洩が発生した後、セキュリティチェックリストを投稿しました。情報漏洩についての彼の言葉は「詐欺師は漏洩後に素早く動く」というものでした。翌日、ニュースになっていたのは彼自身の取引所でした。
バイナンスはエンジニアのノートPCがどのように侵害されたかを説明していませんが、この事件はCZ氏が指摘し続けた弱点──単一の個人のデバイス──を浮き彫りにしています。TraderTraitorに関するFBIの勧告では、作戦員がマルウェアを仕込むための偽の求人で暗号資産業界のスタッフに近づく手法が説明されており、これは取引所のコードではなく個人を狙った手口です。
窃盗以来、CZ氏と共同CEOのイー・ホー(Yi He)氏は一つのメッセージを繰り返しています:損失をユーザーが負担することはない、というものです。「損失はそれよりやや大きくなるかもしれないが、補償する」とCZ氏は木曜夜に返信しました。数時間後には「痛いが、我々は生き残る」と付け加えました。
金曜朝時点の最新情報:
- 出金: すべてのネットワークで停止中。04:36 UTCのサービスアップデートでバイナンスは、出金サービスとアドレスを再構築中であり、「48時間以内」に再開を見込んでいると発表。
- 入金: 通常通り稼働中。
- その他のサービス: Binance Alpha取引は停止中、金曜予定のPREDICT上場は延期。
- 根本原因: 「複数の要因」によるもので、詳細な事後分析は後日公表予定。
- Binance.US: 別プラットフォームとして運営されているため影響なし。
フィッシングのリスクは今やバイナンスのユーザーにも及んでいます。イー・ホー氏は金曜日の最新の投稿で、ユーザーに公式のバイナンスチャネルのみを信頼し、非公式のリンクをクリックしたり、口座情報を誰とも共有しないよう呼びかけました。この規模のハッキングの後には、偽の「返金」や「出金確認」メッセージが典型的に出回ります。
市場はバイナンスハッキングにどう反応したか?
急速な売り込みの後、部分的に反発しました。バイナンスの取引所トークンBNBは、20:00 UTC後の1時間で744.90ドルから680ドルへ下落し、下落率は8.7%でした。ビットコインは金曜朝までに8万0,849ドルから7万6,500ドルへ、イーサは2,337ドルから2,174ドルへ下落しました。
レバレッジが打撃を拡大させました。CoinGlassによると、24時間で15.5億ドルの清算が発生し、23万9,610人のトレーダーが影響を受けました。そのうち83.6%──12.9億ドル──はロング(買い)ポジションからのものです。ビットコインのポジションは5億0,160万ドル、イーサリアムは3億6,060万ドルを占めました。バイナンス自体が全体の49.4%を処理しており、最大の単一注文は、79,254.71ドルで決済された1,109万ドルのBTCUSDTロングでした。
クリプト・フィア&グリード指数は51から30へ下落し、「恐怖」圏に入りました。ビットコインの安値は200日指数移動平均(EMA)の7万6,473ドルから30ドル以内まで接近し、そこで買いが入りました。執筆時点では7万8,000ドル近くで取引されています。
バイナンスハッキング後もBNBは680ドルを維持できるか?
現時点では維持しています。バイナンスが全損失を補償する方針を繰り返すなか、BNBは03:00 UTCまでに720ドルまで反発しましたが、売りに押されて戻りは止まり、トークンは706ドルに戻っており、24時間で6.2%下落しています。
- 抵抗線: 720ドル(金曜の戻り高値)、次いで745.74ドル(ハッキング前の取引価格)。
- 支持線: 692.49ドル(200日EMA)、次いで680ドル(ハッキング発生時刻の安値)。その下に9月1日の安値である674.60ドルがあります。
次の試練は48時間の窓です。バイナンスが日曜朝までに出金を再開し、資金の流出ラッシュが起きなければ、このハッキングの最悪の局面はすでに価格に織り込まれている可能性があります。再開が遅れれば、680ドルが注目すべき水準です。チャート以外では、2つの未解決の問題が残っています:バイナンスが約束した詳細な事後分析と、凍結された約30億ドルの資産が実際にいつ返還されるかを決めるプロセス──発行体、法執行機関、場合によっては裁判所を伴うもの──です。

