幣安(Binance)、最高セキュリティ責任者が63億ドルの流出の数ヶ月前に「偽の求人面接」攻撃手法を警告していた
重要ポイント
- •幣安の暫定調査によると、9月にソフトウェアエンジニアが偽の求人面接の最中に悪意あるコーディング課題を業務用PCにダウンロードし、これが10月の63億ドル規模の侵害被害につながった多段階攻撃の一部となった。
- •最高セキュリティ責任者(CSO)のジミー・スー氏は7月のインタビューで、攻撃者がカスタマイズした求人オファーで従業員にコード実行を指示し得ると警告しており、一見正当な各ステップがアンチウイルスの検出を回避し得ると指摘していた。
- •幣安の内部レッドチームは3〜4年にわたり毎月フィッシング訓練を実施していたが、それでも9月の侵害は発生しており、啓発研修だけでは特定の従業員に合わせた攻撃を防ぐことはできないことを示している。
- •幣安は今年、北朝鮮関連の疑いがあるサイバー脅威57件を阻止したと述べており、これは約5日に1回のペース。一方、ブロックチェーン分析企業Ellipticは、盗まれた資金がミームコインを通じて洗浄されていると報告している。
- •侵害被害の後、幣安は端末管理の強化、影響を受けたウォレットシステムと社内AIツールの再構築、アクセス制御の強化、漏洩した認証情報の無効化を実施し、独立系サイバーセキュリティ専門家によるインシデント検証へ参画させた。
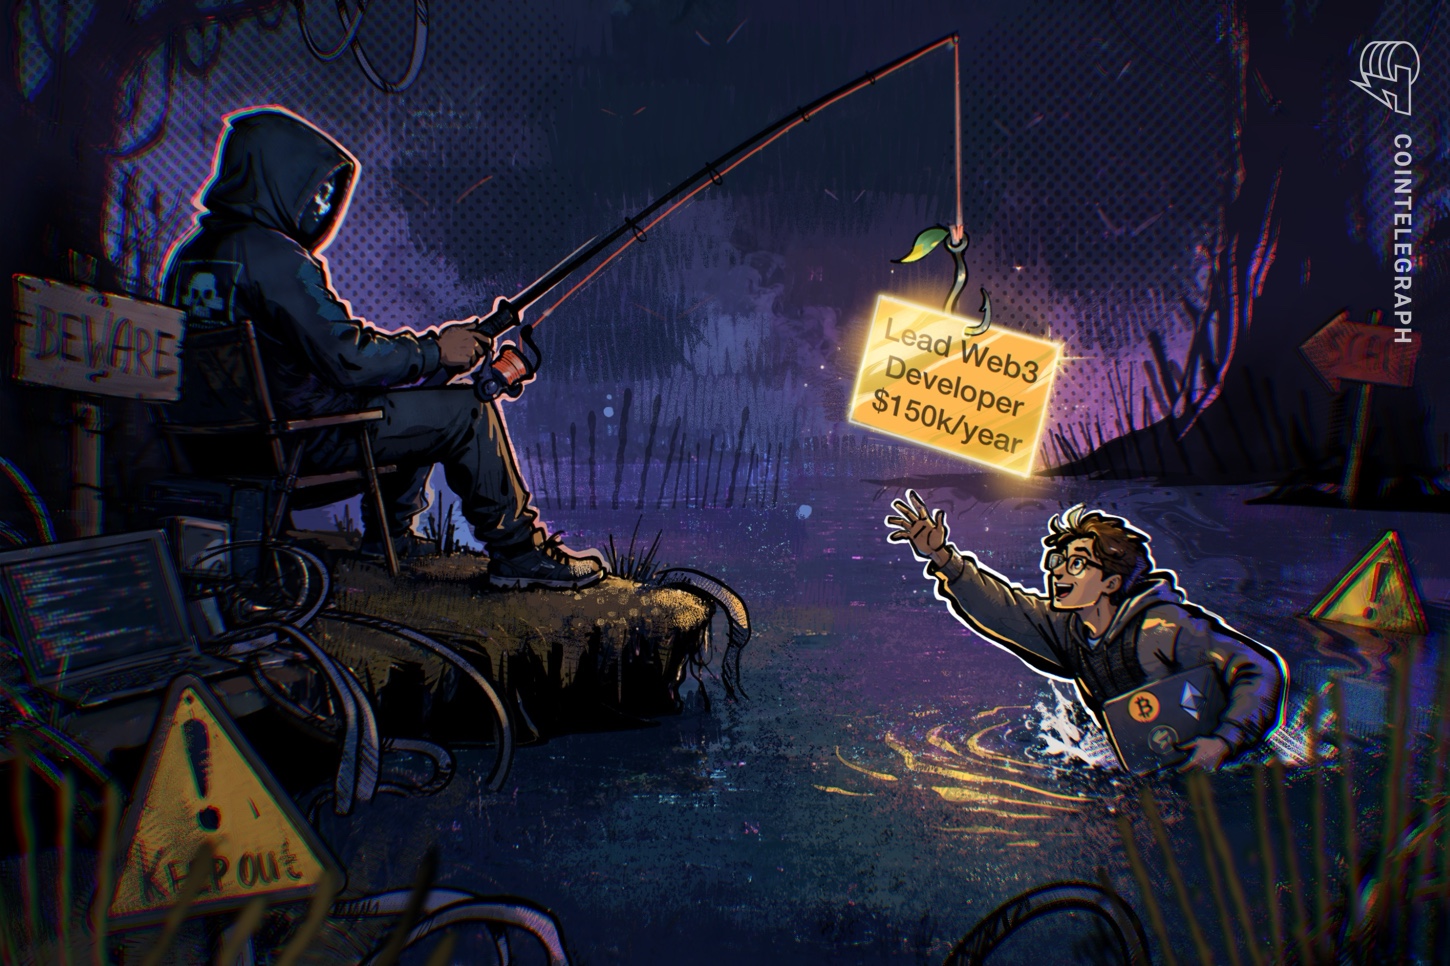
史上最大の暗号資産取引所ハッキングとなった事件で63億ドルを失う数ヶ月前、幣安(Binance)の最高セキュリティ責任者はCointelegraphとのインタビューで、偽の求人面接がどのように攻撃者に取引所内部への足場を与え得るかを正確に説明していた。彼が描いた手法は、後に同取引所に対して実際に使われた侵入手段の一つと酷似している。この一件は、セキュリティチームが通常守備対象とするコードやインフラに加え、取引所の採用プロセス自体が攻撃対象領域となり得ることを示している。
7月に開催されたセキュリティ脅威の高まりへの幣安の対応に関するインタビューで、最高セキュリティ責任者(CSO)のジミー・スー(Jimmy Su)氏は、偽の求人面接は「社内でも非常に懸念していること」だと述べた。攻撃者は特定の従業員に合わせて求人をカスタマイズし、技術試験の一環としてコードの実行を指示する可能性があると彼は説明した。
「そしてそれが実行されると、端末が侵害され、攻撃者は認証情報の収集を始められます」とスー氏は語り、攻撃者がそのアクセス権を利用してネットワークのさらに奥へ侵入し得ることも付け加えた。
悪意あるコーディング試験に関するスー氏の詳細な警告はCointelegraphの7月の報道には含まれていなかったが、10月の窃取事件を受けて新たな意味を持つことになった。幣安の暫定調査によると、9月に同社のソフトウェアエンジニアが偽の求人面接の最中に、悪意あるコーディング課題を業務用PCにダウンロードした。この侵害が多段階攻撃の一部となり、10月の侵害被害につながった。
スー氏はまた、なぜセキュリティツールがこのような罠を見逃す可能性があるのかも予期していた。7月の説明によれば、技術試験にはGitHubからコードリポジトリをダウンロードするなど、一見正当な手順が含まれ得るという。
「各ステップはそれ自体では実際に正当なものです。そのため、多くのアンチウイルスツールでは検出してフラグを立てることができない可能性があります」と彼は述べた。
幣安の調査もその後、同様の検出失敗について言及し、課題のセットアップ過程で実行されたマルウェアが、難読化などの回避技術によって同社のエンドポイントセキュリティツールをすり抜けたと説明した。
幣安「攻撃の検出は企業の責任」
スー氏はCointelegraphに対し、従業員が業務用PCで社外の機会を追求するリスクを封じ込めるのは幣安の責任であると述べた。
「もちろん従業員が社外の機会を探ること自体は問題ありません。私たちが懸念するのは、それを会社の端末で行うことです」と彼は語った。従業員が偽の面接に引っかかった場合、「それを検出する責任は私たちにあり」、その「コードの実際の実行を止める」ことが求められると彼は付け加えた。
関連:ブロックチェーン分析企業Ellipticによると、北朝鮮のハッカーが幣安ハッキングの資金洗浄のためにミームコインを作成。
幣安はすでに、偽のリクルーターを使って従業員を試験していた。スー氏によると、同社の内部レッドチームは3〜4年にわたり毎月フィッシング訓練を実施しており、失敗した従業員には補修研修を行っていたという。
「当初はセキュリティ衛生面に多くの課題がありました。しかし、これだけの時間を経て、会社は大幅に改善されました」と彼は述べた。
9月の侵害は、この複数年にわたる訓練プログラムにもかかわらず発生した。これは、セキュリティ啓発研修だけでは特定の従業員に合わせたアプローチ—まさにスー氏が7月に説明した手法—を防ぐことはできないという教訓である。
リクルーティング企業Proof of Searchのケビン・ギブソン(Kevin Gibson)氏がCointelegraphに語ったところによると、この脅威は一部の暗号資産企業が候補者を評価する方法にも変化をもたらしており、クライアントは候補者と対面で会ったことがあるかをますます知りたがっているという。
「現在、多くのクライアントが、候補者と対面で会ったことがあるかどうかを率直に尋ねてきます」とギブソン氏は述べ、第三者リクルーターが対面で会ったことのある候補者には有利に働くと付け加えた。
幣安のケースのように、従業員自身も標的になり得る。「暗号資産業界では、怪しい求人のオファーや『ちょっとした近況報告の電話』が、数百万ドル規模の攻撃の第一歩になり得ます」と彼は語った。
顧客資金を預かる企業にとって、これはリクルーティング経路が実質的にセキュリティ境界の一部となることを意味する。幣安自身の侵害被害の説明にある通り、業務用端末が1台侵害されるだけで、より深い内部システムへの経路が開かれ得るのだ。
幣安、北朝鮮関連のサイバー脅威を5日に1回ブロック
幣安によると、今年に入ってから北朝鮮関連の疑いがあるサイバー脅威57件を阻止しており、これは約5日に1回のペースに相当する。
このペースと、Ellipticが報告した盗まれた資金のミームコインを使った洗浄を合わせて見ると、これは孤立した事件ではなく、同取引所を標的とした北朝鮮関連の継続的な活動を示唆している。
10月の攻撃を受けて、幣安は端末管理を強化し、影響を受けたウォレットシステムと社内AIツールを再構築し、アクセス制御を強化し、漏洩した認証情報を無効化したと述べた。また、エンドポイント保護と開発環境のセキュリティへの投資を拡大し、インシデントを検証するため独立系サイバーセキュリティ専門家を招へいしたとも説明した。一部の技術的詳細およびセキュリティ対策は機密として公開されないという。
幣安の調査結果はまだ暫定的なものであり、一部の技術的詳細は非公開であるため、攻撃者が同社のシステム内をどのように移動したのか、また追加の防御策として何が講じられるのかについての全容を把握するには、調査のさらなる進展と独立系専門家の検証結果が注目ポイントとなる。

