BinanceハッキングとBitgetハッキング関連ウォレット、約3億ドルの窃取暗号資産を移動
重要ポイント
- •Binanceハッキングに関連するアドレスが、11月17日のわずか1時間のうちに、小口に分割して74,881 ETH(約1億3,700万ドル相当)を送金しました。
- •Bitgetのハッカーに帰属するウォレットは、11日間で2,266.68 BTC(約1億6,100万ドル相当)を移動させ、その約96%がCoinJoin取引に投入されました。
- •Binanceのハッカーは依然として合計約23億5,000万ドル相当のETHとBTCを掌握しており、チェーン上のデータでは中央集権型取引所での現金化は確認されていません。
- •Chainalysisは両ハッキングの資金がチェーン上で混ざり合っていたことを確認し、これを根拠にBinance侵入を北朝鮮のTraderTraitorグループに結び付けました。FBIは同グループを60億ドル超の暗号資産窃取で起訴しています。
- •9月24日のBitget攻撃ではインターネット接続のホット・ウォームウォレットが侵害されコールドウォレットは無事でしたが、Bitgetはその後、損失見積もりを3億5,160万ドルから約3億8,750万ドルに引き上げました。
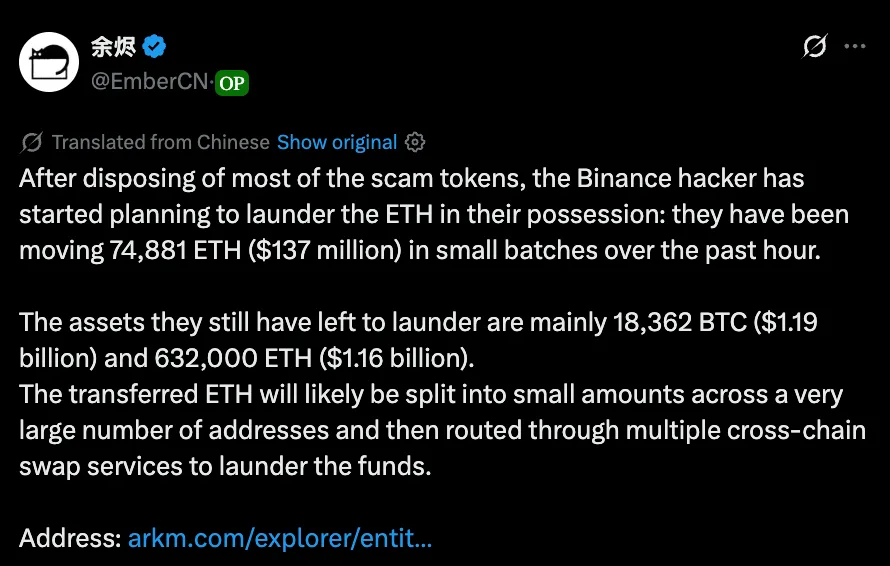
Chain分析企業EmberCNおよびブロックチェーンインテリジェンスプラットフォームArkhamのそれぞれの報告によると、Binanceハッキングおよびそれ以前のBitgetハッキングに関連するウォレットが、過去2週間で約3億ドル相当の窃取された暗号資産を移動させました。いずれのケースも、資金が少額に分割され、ミキサー、CoinJoin取引、クロスチェーンスワップサービスを通じて送金される手口が共通しています。
Binanceハッキング関連ウォレット、1億3,700万ドル相当のETHを移動
EmberCNによると、11月17日、Binanceハッキングに関連するアドレスが、わずか1時間のうちに小口に分割して74,881 ETH(約1億3,700万ドル相当)を送金しました。同アナリストの報告によれば、ハッカーは盗まれたウォレットに残っていた詐欺トークンの大半を処分した後、ETHの洗浄を開始したといいます。資金は複数のアドレスに分散した小口バッチで送り出されました。
Emberは、移動されたETHがさらに微量単位に分割され、非常に多数のアドレスに散らばり、複数のクロスチェーンスワップサービスを通じて送られると予想しています。このプロセスはすでに進行中であり、攻撃者はETHを小さな単位に分割し、異なるブロックチェーン間での資産スワップを可能にする分散型流動性プロトコルTHORChainを通じてBTCに換えています。この種のスワップは価値をイーサリアムの台帳からビットコインの台帳へ移すため、アナリストは単一の送金経路を追うのではなく、別々のブロックチェーンにまたがって足跡を再構築する必要があります。
この1億3,700万ドルは、攻撃者がまだ掌握している資産の一部にすぎません。Emberの追跡によれば、Binanceのハッカーは依然として約632,000 ETH(約11億6,000万ドル相当)と18,362 BTC(約11億9,000万ドル相当)を保有しており、引用された価格ベースで合計約23億5,000万ドルに達します。これまでのチェーン上のデータでは、これらの資金がアドレス間やスワップを通じて移動しているだけで、中央集権型取引所での現金化は確認されていません。
Binanceハッキングは10月29日に発生しました。FBIは、北朝鮮のTraderTraitorグループを60億ドルを超える暗号資産の窃取で起訴しています。TraderTraitorは、米国当局が追跡している北朝鮮国家関連のサイバー活動者の集団です。FBIは、攻撃者が盗んだ資産の大半をETHに換えていたと述べ、DeFiや即時スワップサービスを通じたさらなる洗浄の可能性を警告しました。Chainalysisは窃取総額を約64億ドルと推定しています。
Bitgetハッカー、新規ウォレットを通じて1億6,100万ドル相当のBTCを移動
資金移動の第二波はBitgetハッキングによるものです。Arkhamの報告によると、Bitgetのハッカーに帰属すると同社が分類するウォレットが、11日間にわたり2,266.68 BTC(約1億6,104万ドル相当)を移動させました。Arkhamが依然として攻撃者のものとタグ付けしているウォレットには、現在約34.63 BTCしか残っていません。
9月24日の攻撃では、Bitgetのインターネットに接続されたホットウォレットおよびウォームウォレットが侵害されましたが、コールドウォレットは安全に保たれました。この区分は取引所の標準的なセキュリティ構造を反映しています。資産の大半をオフラインのコールドストレージに保管することは、インターネット接続ウォレットが侵害された場合に攻撃者が到達できる範囲を限定することを目的としています。Bitgetは当初損失を3億5,160万ドルと発表しましたが、ZcashおよびTRON上でさらに被害を受けた資産が判明した後、約3億8,750万ドルに引き上げました。
窃取された暗号資産、ミキシングサービスとCoinJoinを通じて移動
Bitgetのハッカーのウォレットから送り出された2,266.68 BTCのうち、大半はミキシングサービスとCoinJoin取引に流れました。Arkhamの調査によると、2,173.76 BTC(約96%)がCoinJoinに投入されており、このうち2,065.43 BTCはWasabi Walletプライバシーツールに実装されたプロトコルであるWabiSabi CoinJoinラウンドに直接流入し、さらに108.33 BTCが新たに作成されたアドレスを経由していました。
CoinJoinは、多数のユーザーのビットコインを1つの取引にまとめ、多数の出力を生成します。取引自体はブロックチェーン上で誰でも確認できますが、各出力を元の入力と突き合わせることははるかに困難になります。そのため、1億6,100万ドルという数字は、追跡対象のハッカークラスターから流出したビットコインを示すものであり、攻撃者がその全額を現金化したことを証明するものではありません。
BinanceハッキングとBitgetハッキングの資金はどこへ向かっているのか
11月16日、Bitget関連のウォレットが、事前のラベルがない新しいアドレスに複数の送金を行いました。Arkhamは、攻撃者が依然としてこれらのウォレットを掌握している可能性が最も高いとしつつも、一部のコインがOTCデスクやその他のサービスを通じて持ち主を変えた可能性を排除していません。
両方の窃取事件には関連性があるとみられます。Chainalysisは、BinanceハッキングとBitgetハッキングの資金がチェーン上で混ざり合っていたと報告しています。この重複は、同社がBinanceハッキングを北朝鮮のTraderTraitorグループに結び付ける際に用いた証拠の一つであり、FBIも独自の警报で同じ組織名を挙げています。
いずれのケースも似たような手口が見られます。攻撃者は大きな残高を小さな単位に分割し、新しいアドレスに散らばらせ、ミキサーやスワップサービスを経由させて送金します。また、大量移動の両波は、侵入そのものからかなり後に表面化しています。Bitgetの送金は9月24日の攻撃から約2か月後の11月中旬まで続き、BinanceのETH移動も10月29日から約3週間後に発生しており、洗浄が初期の窃取から長期間を経て段階的に展開しうることを示しています。Binanceハッキングに関連する約23億5,000万ドル相当のBTCとETHが依然として残っていることから、洗浄の取り組みは終わりではありません。
調査当局と取引所は、次の資金移動や、凍結されうる中央集権型プラットフォームに資金が到達する兆候を注視することになります。
本レポートは公開されたブロックチェーン取引および調査結果に基づくものです。ウォレットの帰属は、追加の証拠が判明次第修正される可能性があります。暗号資産の取引および関連する評価額は変動する場合があります。

