謎の7署名者Safeが管理するBaseのボールトから約600万ドルが流出
重要ポイント
- •ボールトのホワイトリストに新たに追加されたコントラクトが1,783.067 aBaswstETH領収トークンを借入れ、Base上のAaveを通じて約1,783 wstETHとして償還した。Exvulは6回の個別の送金を確認した。
- •ボールトの運用オーナーは約324日前に作成された3-of-7のSafeマルチシグウォレットだが、Safe本体も7つの署名者アドレスのいずれも公に特定されておらず、ボールトの所有を名乗るプロトコルも存在しない。
- •セキュリティ企業は正確な認可の失敗を確認しておらず、本インシデントにはBaseチェーン自体や確認された中核コントラクトの侵害は含まれていない。
- •Blockaidがエクスプロイトを検知した時点で約202万ドルがすでに流出しており、検知から約40分以内に損失は600万ドルを超えた。
- •システミックリスクは現時点で封じ込められているとみられるが、分散型金融レンディングで広く使われる担保資産である盗まれたwstETHの売却は、そのペグに短期的な圧力をかける可能性がある。
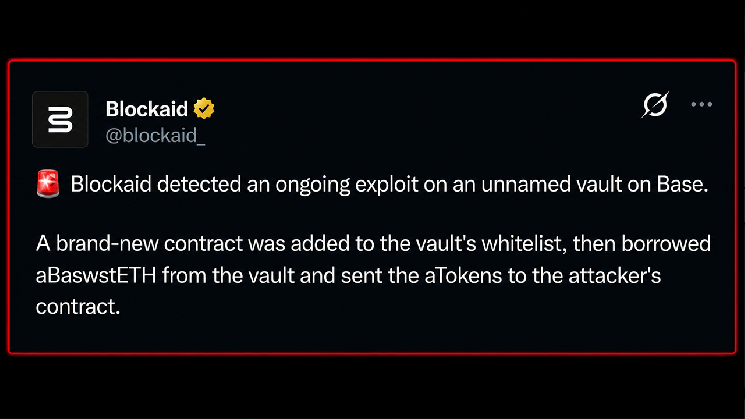
10月4日09:21 UTC、セキュリティ企業Blockaidが、Coinbaseのイーサリアムレイヤー2ネットワーク「Base」上のボールトを標的とするアクティブなエクスプロイトとみられる動きを検知した。その時点で、すでに約202万ドルが契約から流出していた。その後約40分で損失は600万ドルを超え、セキュリティ調査担当者は約1,783 wstETHがボールトから流出したことを追跡した。
謎を深めているのは、所有権を名乗り出たプロトコルが存在しないことだ。ボールトの実際の管理者は3-of-7のSafeマルチシグウォレットとみられるが、7人の署名者はいまだ特定されておらず、数百万ドル規模の犯罪現場に公に知られた所有者がいない状態が続いている。この種のSafeはオンチェーン運用の標準的な存在であり、単一のトランザクションの承認に複数の異なる鍵を必要とする共有コントラクトウォレットで、プロトコルの財務資産や管理権限の保管に広く使われている。
6回の送金、新たにホワイトリスト登録された1つのコントラクト
PeckShield、CertiK、Exvulはほぼ同じ数値に到達した。各セキュリティ企業によると、Baseに入金されたラップステーキングイーサを表すAave領収トークンである1,783.067 aBaswstETHがボールトから借入され、Base上のAaveを通じて約1,783 wstETHとして償還された。
実際には、新しく作成されたコントラクトがボールトのホワイトリストに追加され、これらの領収トークンを借入れ、攻撃者が管理するコントラクトに転送した後、Aaveを通じて基礎となるwstETHに償還。Exvulは6回の個別の送金を確認した。
ただし、正確な認可の失敗は未確認のままである。セキュリティ企業は、中核コントラクトが侵害されたとは述べておらず、Baseチェーン自体へのハックでもなかった。侵害されたウォレットや特定のAaveポジションに関する憶測は、あくまで憶測にとどまる。確定的な説明が現れるまでの間、中心的な未解決の疑問は、作成されたばかりのコントラクトがそもそもなぜボールトのホワイトリストに登録されたのかという点にある。
名前のない7署名者のSafe
オンチェーンの記録が謎をさらに深めている。流出したボールトはOpenZeppelinのトランスポータントプロキシであり、そのオーナーは約324日前に作成されたSafeを指している。このSafeは操作に7つの署名のうち3つを必要とする設計で、これは単一の鍵が侵害されても単独で資金を動かせないようにするためのしきい値設計だが、公開されたプロトコル名はなく、インシデントを追跡するセキュリティ企業によって7つの署名者アドレスのいずれも公に特定されていない。
アップグレード権限は別に管理されており、ボールトと最終的な管理者との間にさらなるコントラクトの層を加えている。現時点でオンチェーン上に見える運用オーナーは匿名の3-of-7 Safeである。流出したプロキシは0xD1895f2019c2152FC2b9022D57f19198c4CFCABC、そのSafeオーナーは0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4である。BasescanとArkham Intelligenceは後者を、Safe Proxy Factory 1.4.1を通じて作成されたSafeプロキシとして識別している。
この区別は、調査担当者が実際に何を把握しているかを理解する上で重要だ。彼らはボールト、そのオーナーコントラクト、7つの署名アドレス、トークンの流れを把握できる。しかし把握できないのは、これらのアドレスの背後にいる人間の組織や、ホワイトリストの変更が盗まれた認証情報によるものか、ホワイトハットハッカーによるものか、不備のある権限設定によるものか、あるいは別の未知の脆弱性によるものかという点である。名乗りを上げた公開チームはまだ存在しない。
システミックリスクは現時点で封じ込められているとみられるが、分散型金融のレンディング市場で広く担保として使われているLidoのラップ型リキッドステーキングトークンである盗まれたwstETHの売却は、そのペグに短期的な圧力をかける可能性がある。残されているのは奇妙な光景だ。約600万ドルが消失し、オンチェーン調査担当者は流出の背後の仕組みを追跡でき、7つの署名者アドレスは誰の目にもさらされている。にもかかわらず、それらのアドレスを管理する人々は、この物語から際立って姿を消したままである。
この話は発展途上である。ボールトの所有を名乗るプロトコルはなく、バグや鍵の侵害に関する確定した説明も公表されていない。注目すべき未解決事項には、Safeの署名者やボールトの背後のプロトコルを特定する公開情報、セキュリティ企業によるホワイトリスト変更の承認経緯の確認、償還されたwstETHのオンチェーンでのさらなる動きなどがある。新しい情報が判明次第、詳細を追記する予定である。

