Anthropic、OpenAI、Googleが共同AI標準化団体を協議
重要ポイント
- •提案されている組織は、主要な最先端AI研究機関をモデルの安全性評価基準の策定に関与させる。
- •Google DeepMindのDemis Hassabis氏は、高度なシステムのリリース前に、当初は任意で評価を行う米国の組織を提案している。
- •AnthropicのCEOであるDario Amodei氏は、独立評価機関に最先端AI研究機関内でより多くの時間とアクセスを与えることを支持している。
- •業界主導の標準は、スタートアップのコンプライアンス費用を増やし、既存のAI企業の市場での立場を強化する可能性がある。
- •新たな枠組みには、規制機関の独立性、増加する評価需要、EUのAIガバナンスとの重複への対応が求められる。
Anthropic、OpenAI、Googleは、The Informationの報道によると、業界横断型の標準化団体の設立について協議している。提案されている団体は、大手の最先端AI研究機関が自社モデルの評価に用いる安全基準を策定する機会を与えるものとなる。
共通基準が導入されれば、企業は機密性の高い業務に最先端モデルを利用するかどうかを判断する際、より大きな確信を得られる可能性がある。しかし、同じ枠組みが最大手のAI企業の立場を強化する可能性もある。OECDは以前から、高い固定費、コンピューティング資源への限られたアクセス、インフラの集中により、新規企業がAI市場へ参入することはすでに難しくなっていると警告している。人工知能市場に関する報告書で指摘されているように、追加のコンプライアンス費用は小規模な研究機関にとって新たな障壁となる可能性がある。
すでに議論されている提案
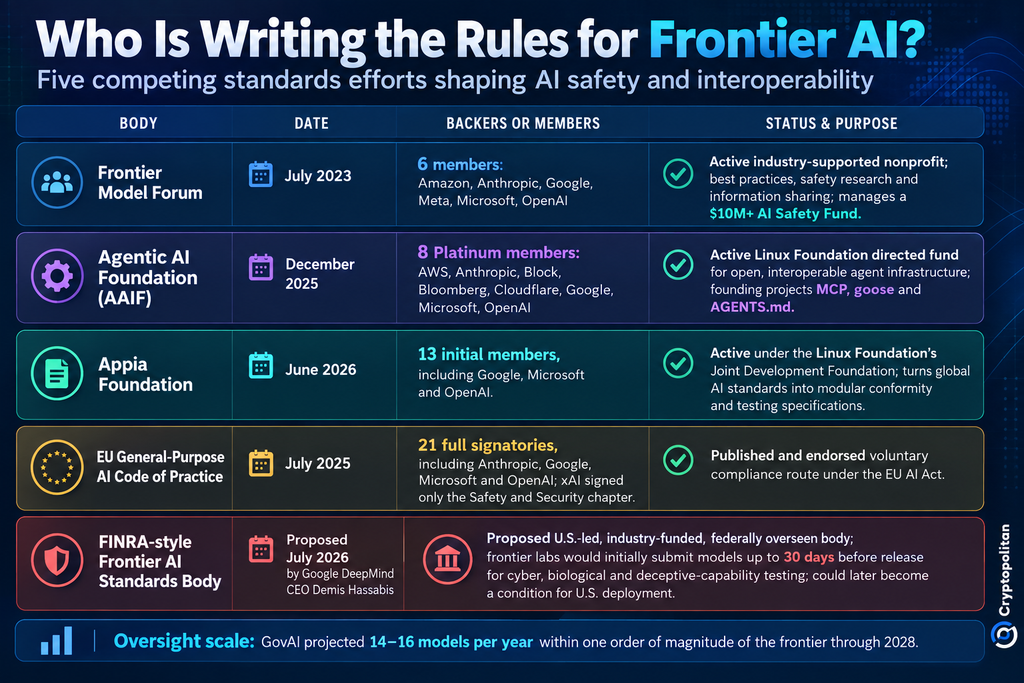
7月14日、Google DeepMindの責任者であるDemis Hassabis氏は、金融業界規制機構(FINRA)をモデルにした、米国を拠点とするFrontier AI Standards Bodyの設立を提案した。Hassabis氏はこの提案をXへの投稿で示した。
この計画では、最先端AI研究機関が高度な技術を自主的に評価へ提出し、リリース前の30日間に評価を実施する。評価担当者は、サイバーセキュリティ、生物学的脅威、操作に関するリスクを含め、技術がリスクをもたらすかどうかを検証する。
Council on Foreign Relations(CFR)は、ホワイトハウスがすでにHassabis氏の提案を検討していると報じた。計画によると、米国で最先端技術を展開しようとする企業に対し、評価の通過が義務付けられるのは後の段階に限られる。CFRはこの提案と関連する規制上の問題について、分析記事「The U.S. Is About to Design an AI Regulator. Here’s How to Get It Right」で論じている。
AnthropicのCEOであるDario Amodei氏は、9月の記事「We Must Pace the Frontier」で、この問題を異なる観点から論じた。同氏は、AIの能力の進歩に安全対策が追いつくためには、さらなる時間が必要だと主張した。Amodei氏は、METRのような独立評価機関が最先端AI研究機関の内部で長期間活動できるようにすることを提案しており、民主主義国家の主要AI企業が安全基準について協力する基盤となる可能性がある。
これまでの業界主導の取り組み
業界主導のAI安全組織は新しいものではない。2023年には、6社の大手AI企業がFrontier Model Forumを設立し、1,000万USD超のAI Safety Fundを通じて独立した安全性研究プログラムを構築する取り組みを進めた。
Agentic AI Foundationは、AIエージェント向けのオープン標準とインフラの開発を目的として、Linux Foundationの傘下で2025年12月に設立された。参加プロジェクトには、AnthropicのModel Context Protocol、Blockのgoose、OpenAIのAGENTS.mdが含まれる。
OpenAIは、Appia Foundationの設立にも協力した。同財団は13のメンバーによって2026年6月に設立された。AIガバナンスの一般原則を、AIサプライチェーン全体で利用できる仕様、テスト、コンプライアンスの証明へと変換することを目指している。OpenAIは、共有標準に関する取り組みを公式発表「Helping Build Shared Standards for Advanced AI」で説明している。
調整を求める動きは、業界団体の枠を超えて広がっている。Cryptopolitanが以前報じたように、OpenAIのグローバル・アフェアーズ責任者であるChris Lehane氏は、米国と中国が世界的なAI安全フレームワークを支持すべきだと述べ、この取り組みを核問題をめぐる国際協力になぞらえた。発言の詳細はCryptopolitanの報道で紹介されている。
独立性、能力、競争をめぐる懸念
独立性は依然として中心的な懸念だ。CFRの分析によると、監督対象である業界から資金提供を受ける規制機関は、2008年の金融危機以前に見られた、発行体が費用を負担する信用格付け制度に関連するものと同様の利益相反に直面する可能性がある。この仕組みには、規制機関による最先端モデルへのアクセス、評価担当者の専門性、国家安全保障上の保護措置、既存のテスト手法の信頼性についても未解決の問題が残る。
評価能力も別の課題となる。GovAIの予測では、2025年から2028年の間に、14–16個のモデルがこれまでで最大規模の学習と同程度の規模になる可能性があると見積もられている。この予測は、定期的な評価だけでなく、継続的な審査能力が必要になることを示唆している。
競争も懸念事項だ。最大手の研究機関が中心となって策定した標準は固定費となる可能性があり、スタートアップよりも既存企業の方が負担しやすい。任意の枠組みが義務化される場合、安全性コンプライアンスが市場参入の障壁にならないようにする仕組みが必要となる。
新たな枠組みは、欧州ですでに進められているガバナンスの取り組みとも整合させる必要がある。AI Actへの準拠を自主的に示す方法として2025年7月に導入された欧州連合(EU)のGeneral-Purpose AI Code of Practiceには、すでにAnthropic、Google、Microsoft、OpenAIが署名企業として名を連ねている。この規範の詳細はEUの政策ページで確認できる。そのため、米国または業界主導の新たな標準化団体は、ガバナンスの枠組みをゼロから構築するのではなく、すでに混み合ったガバナンスの領域に参入することになる。したがって、この枠組みの実際の意義は、任意評価、独立評価の仕組み、既存規則との関係がどのように定義されるかに左右される。

