La proposta Shielded Bitcoin punta a portare la privacy sulla L1 di Bitcoin senza modificarne le regole
Punti chiave
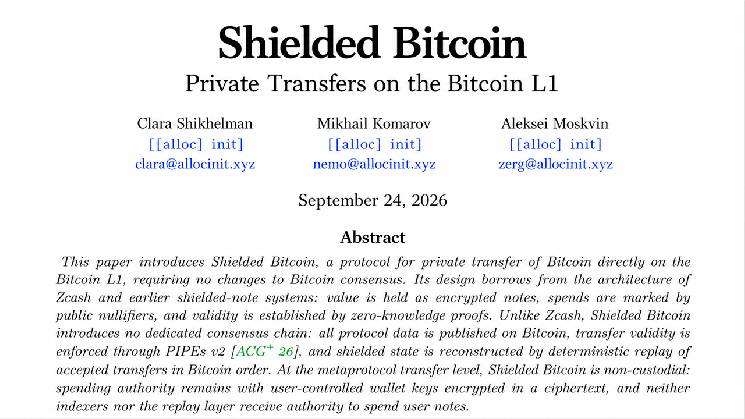
- •Shielded Bitcoin, proposto dal laboratorio di ricerca [[alloc] init] in un white paper del 24 settembre firmato da Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin, consentirebbe trasferimenti privati sulla base layer di Bitcoin utilizzando note crittografate, nullifier e prove a conoscenza zero, senza alcun soft fork.
- •È il metaprotocollo a essere validato da indexer indipendenti anziché dal consenso di Bitcoin, permettendo a chiunque di riverificare la validità sulla blockchain pubblica, mentre la rete stessa non può interpretare i pagamenti shielded.
- •Un payload shielded occupa circa 700 vbytes contro i circa 100-200 vbytes di un pagamento bitcoin tipico, il che significa che gli utenti sostengono all'atto del trasferimento un costo di block space circa quattro volte superiore.
- •Far entrare ed uscire i bitcoin dal sistema shielded resta irrisolto ed è rimandato a un white paper, poiché la witness encryption — nonostante i ciphertext ridottisi da circa 300 terabyte a 8 terabyte in un anno — è ancora sperimentale.
- •Cypherpunk ha lodato la proposta come un passo avanti, ma ne ha citato il trusted setup, la mancanza di enforcement del consenso e di light client trustless e il bridge incompleto, sostenendo che non è ancora una rivale di Zcash, che vanta quasi 10 anni di produzione e uno shielded pool oltre i 7 miliardi di dollari.
La storia delle transazioni di Bitcoin è notoriamente pubblica. Quando qualcuno invia bitcoin ($BTC), il pagamento finisce su un registro che chiunque può ispezionare, potenzialmente per sempre. Il laboratorio di ricerca di New York [[alloc] init] ha proposto una risposta controintuitiva a questa esposizione: lasciare intatte le regole di Bitcoin e costruire la privacy sopra di esse.
La proposta, chiamata Shielded Bitcoin, utilizza note crittografate e prove a conoscenza zero (ZK) per nascondere importi e controparti, mentre Bitcoin funziona quasi come una bacheca pubblica. La rete registra i messaggi crittografati nel giusto ordine senza sapere cosa significhino. Non è richiesto alcun soft fork e nessun operatore decide quali trasferimenti privati siano validi. In effetti, Bitcoin potrebbe finire per trasportare pagamenti privati che Bitcoin stesso non è in grado di leggere. Se questa separazione dal consenso sia un punto di forza o di debolezza è esattamente ciò su cui verte il dibattito attorno alla proposta.
Bitcoin diventa una bacheca pubblica
Il white paper, "Shielded Bitcoin: Private Transfers on the Bitcoin L1", è stato scritto da Clara Shikhelman, Mikhail Komarov e Aleksei Moskvin. I ricercatori si sono posti l'obiettivo di determinare se i bitcoin possano spostarsi privatamente utilizzando la rete esattamente così com'è oggi. La loro risposta è un metaprotocollo le cui regole sono interpretate da software indipendenti anziché dal consenso di Bitcoin.
Programmi chiamati indexer analizzano Bitcoin alla ricerca dei dati di Shielded Bitcoin, verificano le prove crittografiche e ricostruiscono la storia del sistema privato. Dati non validi possono comunque approdare onchain, perché Bitcoin non comprende il metaprotocollo; gli indexer li ignorano semplicemente. Chiunque può rieseguire quei controlli sulla storia pubblica di Bitcoin, il che significa che nessun indexer particolare decide cosa è valido. È questo l'aspetto affascinante del design. Bitcoin continua a fare ciò che ha sempre fatto, mentre un altro insieme di regole dà senso ai dati selezionati che viaggiano sopra.
Alice paga Bob senza mostrare l'importo
Il valore all'interno di Shielded Bitcoin risiede in record crittografati chiamati note. Se Alice paga Bob, crea una nota contenente un importo e le informazioni di ricezione di Bob, per poi crittografarla così che solo Bob possa identificarla. sua transazione bitcoin pubblica la nota crittografata insieme a un numero di serie chiamato nullifier e a una prova a conoscenza zero.
La prova stabilisce che le note di Alice esistono, che lei è autorizzata a spenderle e che il valore in entrata equivale al valore in uscita — senza rivelare quali note siano state spese né i loro importi. Gli indexer verificano la prova e confermano che ciascun nullifier non sia mai apparso in precedenza. Una volta utilizzato, un nullifier non può essere riutilizzato, impedendo che la stessa nota venga spesa due volte. Il wallet di Bob analizza le nuove note crittografate finché la sua viewing key non ne apre una.
Onchain, il pubblico vede comunque che è avvenuto un trasferimento shielded, i suoi tempi, il numero di note coinvolte, la commissione e la transazione bitcoin che lo trasporta. Scompaiono invece l'importo, il mittente e il destinatario shielded e il collegamento con le note spese in precedenza. Ciononostante, un indirizzo bitcoin riconoscibile che paga ripetutamente commissioni di transazione potrebbe comunque rivelare indizi, e un numero ridotto di utenti renderebbe la folla più facile da analizzare.
La privacy ha anche un costo in termini di block space. Komarov ha raccontato alla giornalista Laura Shin in un'intervista che un payload shielded occupa circa 700 vbytes, contro i circa 100-200 vbytes di un pagamento Bitcoin tipico — circa quattro volte tanto. Poiché le commissioni di Bitcoin scalano con la dimensione della transazione, questo sovraccarico si paga direttamente al momento del trasferimento. Komarov ha definito il costo aggiuntivo "non catastrofico". Più utenti, nel frattempo, rafforzerebbero l'anonimity set, offrendo ai singoli pagamenti una folla più ampia in cui scomparire.
Il problema più grande è la porta
C'è un però. Il white paper del 24 settembre descrive i trasferimenti solo dopo che i bitcoin sono già entrati nel sistema shielded. Far entrare i bitcoin e farli uscire di nuovo è lasciato a un white paper complementare basato sulla ricerca Bitcoin PIPEs v2 di [[alloc] init] e sulla witness encryption.
Il sistema previsto bloccherebbe crittograficamente una chiave privata $BTC finché qualcuno non produca la prova richiesta, mentre la rete Bitcoin vede alla fine un normale spend Schnorr. [[alloc] init] afferma che non custodirebbe mai i fondi degli utenti, nemmeno al confine del sistema. Ma la witness encryption è una tecnologia giovane. Komarov ha detto che i suoi ciphertext si sono ridotti da circa 300 terabyte a circa 8 terabyte in un anno. È un progresso enorme, ma otto terabyte restano otto terabyte. "È ancora piuttosto sperimentale", ha spiegato Komarov.
Anche l'ingresso e l'uscita potrebbero esporre importi e tempistiche che aiutano gli osservatori a collegare l'attività esterna a Bitcoin con le transazioni shielded. Il laboratorio organizza sfide pubbliche di break-it da maggio, ma non esiste una data di lancio. Finché la porta non funzionerà, Shielded Bitcoin resta ricerca anziché un sistema di privacy utilizzabile.
Le community di Bitcoin e Zcash si esprimono
L'influenza di Zcash è evidente. Zcash utilizza già note crittografate, nullifier e prove a conoscenza zero, e Shielded ne prende in prestito l'architettura senza creare un'altra blockchain. La società quotata Cypherpunk ha definito Shielded Bitcoin "un grande passo avanti", aggiungendo che più privacy su Bitcoin avvantaggia tutti.
Cypherpunk ha tuttavia sostenuto anche che il design non è ancora unaorrente per la catena Zcash. La società ha indicato il trusted setup di Shielded Bitcoin, la mancanza di enforcement del consenso e di light client trustless, un bridge incompleto e le commissioni della L1 di Bitcoin, notando che Zcash vanta già quasi 10 anni di produzione e uno shielded pool del valore di oltre 7 miliardi di dollari. "La privacy finanziaria non è un gioco a somma zero", ha concluso Cypherpunk.
Le reazioni su X sono diventate rapidamente meno diplomatiche. Joe Burnett ha scritto "zcash to 0", mentre Daniel Buchner, director of product e director of digital assets di Proof, ha offerto una presa di posizione più tagliente: "La quantità di privacycoin stan che hanno convulsioni indotte dal cope al solo pensiero che la community di Bitcoin stia avanzando sulla strada delle transazioni private, potenzialmente facendo sparire con uno schiocco di Thanos le narrazioni delle privacy chain monouso, si sta avvicinando a un livello di decibel tale che i danni all'udito diventano una preoccupazione."
Sam Callahan, director of strategy and research di OranjeBTC, ha proposto un argomento più ampio. "La gente fraintende ancora il fossato difensivo di Bitcoin. Bitcoin non ha bisogno di vincere ogni corsa alle funzionalità. Privacy, velocità e funzionalità possono essere costruite nel tempo. Il fossato è la sua decentralizzazione, la sicurezza e una politica monetaria credibile. E su quelle dimensioni nulla si avvicina anche solo lontanamente."
L'account X Rune ha riportato la rivalità tra privacy coin sulla terraferma con un riferimento all'hack di Bitget e a monero ($XMR), una criptovaluta orientata alla privacy, scrivendo su X: "I holder di ZEC che pregano perché l'hacker di Bitget usi zcash per nascondere le tracce… ma per qualche motivo l'hacker sta usando $XMR." Dietro lo scontro di parole si nasconde un autentico dibattito tecnico su se la blockchain di Bitcoin possa acquisire una privacy più forte senza modificare le sue regole di base.
Bitcoin trasporta segreti che non può leggere
A differenza del white paper di Satoshi, Shielded Bitcoin è una specifica, non un prodotto. Il peg resta incompleto, la witness encryption è sperimentale, le commissioni possono rivelare informazioni, i wallet devono diventare pratici e la privacy migliora solo quando partecipano abbastanza utenti. L'attuale design delle prove Groth16 richiede inoltre un trusted setup una tantum, un evento di generazione dei parametri in cui occorre fidarsi che i partecipanti abbiano eliminato il proprio materiale segreto.
Shikhelman era in programma di presentare la ricerca a BitDevs NYC il 24 settembre, mentre [[alloc] init] cercava feedback in vista del white paper complementare su ingresso e uscita. Quella prossima soluzione determinerà se il sistema privato descritto sulla carta potrà connettersi in sicurezza ai bitcoin reali — la tappa da monitorare, insieme alle sfide break-it in corso del laboratorio.
Per ora, l'idea resta meravigliosamente controintuitiva. [[alloc] init] vuole che Bitcoin registri attività finanziarie private senza modificare Bitcoin né chiedere alla rete di capire cosa sta registrando. Se i pezzi incompleti funzioneranno, Bitcoin potrebbe preservare le transazioni per sempre restando cieco rispetto aglii e alle controparti che hanno reso quelle transazioni degne di essere nascoste in primo luogo.
Fonte: CryptoNewsNet; copertura originale su News.Bitcoin.com.

