Gli hacker di Revolut chiedono 3 milioni di dollari in Monero mentre il breach espone i dati dei possessori di crypto
Punti chiave
- •Un gruppo che si fa chiamare 'iamnotavillain' ha chiesto 3 milioni di dollari in Monero e minacciato di vendere i dati rubati, secondo il Financial Times, mentre Reuters ha riferito che Revolut non ha ricevuto richieste di riscatto né contatti diretti.
- •Il breach si è verificato quando gli attaccanti si sono spacciati per un ente governativo via email per inviare una richiesta fraudolenta di dati urgenti, e Revolut ha affermato che i suoi sistemi principali e i fondi dei clienti non sono stati compromessi.
- •Circa 680 fascicoli di clienti sarebbero stati esposti, inclusi nomi, indirizzi, documenti d'identità, selfie di verifica, estratti conto ed elenchi di transazioni, con analisti che suggeriscono un targeting deliberato dei possessori di crypto ad alto patrimonio.
- •I dati KYC esposti possono collegare la ricchezza on-chain visibile a identità del mondo reale, intensificando le preoccupazioni per la sicurezza fisica in un contesto di aumento riportato degli attacchi violenti contro i possessori di criptovalute.
- •L'incidente probabilmente spingerà le piattaforme centralizzate a verificare in modo indipendente le richieste ufficiali di dati e a rafforzare la conformità, ed arriva mentre Revolut attende l'approvazione finale negli Stati Uniti per costituire una banca nazionale.
Gli hacker che hanno ingannato Revolut per ottenere i dati dei clienti chiedono un riscatto di 3 milioni di dollari in cambio della riservatezza delle informazioni, secondo un'inchiesta del Financial Times. I dati rubati includono documenti d'identità, indirizzi di casa e cronologie delle transazioni legate a conti fortemente esposti alle criptovalute.
La richiesta di riscatto è solo una parte del problema. I dati rubati potrebbero collegare la ricchezza on-chain visibile a identità del mondo reale. Per Revolut, che ha recentemente ricevuto l'approvazione condizionale dallo U.S. Office of the Comptroller of the Currency per costituire una banca nazionale — una fase preliminare che precede qualsiasi approvazione finale — l'incidente solleva una questione più ampia: come il sistema finanziario centralizzato protegge i propri dati KYC?
Un riscatto in Monero e la minaccia di una fuga di dati
Secondo il report del Financial Times, un gruppo che si fa chiamare "iamnotavillain" ha chiesto 3 milioni di dollari in Monero e ha minacciato di vendere i dati se Revolut non avesse obbedito. Reuters, tuttavia, ha riferito che Revolut non aveva ricevuto alcuna richiesta di riscatto né contatto diretto dagli attaccanti. Una fonte citata dall'agenzia ha dichiarato che circa 680 fascicoli di clienti sono stati compromessi, anche se Revolut non ha fornito dettagli, definendo il numero di clienti coinvolti solo come "limitato".
Monero una criptovaluta orientata alla privacy la cui blockchain è progettata per nascondere mittente, destinatario e importi delle transazioni — a differenza dei registri pubblici trasparenti come quello di Bitcoin, che chiunque può esaminare.
In un rapporto separato, il Financial Times ha riferito che gli attaccanti hanno anche dichiarato di aver hackerato un sistema di posta elettronica del governo italiano e di aver condotto analisi incentrate sulla blockchain per identificare i clienti di Revolut che detengono grandi quantità di criptovalute. Revolut non ha confermato autonomamente tale affermazione.
Come i dati sono usciti da Revolut
Secondo Revolut, i suoi sistemi principali e i fondi dei clienti non sono stati compromessi. invece, un account di posta elettronica dal dominio di un legittimo ente governativo è stato utilizzato per inviare richieste fraudolente di informazioni. Le richieste urgenti di dati sono progettate per consentire alle forze dell'ordine di ottenere rapidamente i registri degli utenti in situazioni di emergenza, senza il procedimento legale formale richiesto normalmente dalle richieste di routine. L'azienda ha descritto l'incidente come una "truffa esterna di impersonamento sofisticata" e ha affermato di aver bloccato l'indirizzo email appena venuta a conoscenza dello schema.
Le informazioni trapelate includevano nomi, date di nascita, indirizzi di casa, numeri di telefono, documenti d'identità, selfie di verifica, estratti conto ed elenchi di transazioni. The Block ha riferito che l'ex dirigente di Mt. Gox Mark Karpelès ha dichiarato di essere stato colpito dal breach e ha condiviso una notifica di Revolut in cui si afferma che erano stati rivelati dettagli sulle sue transazioni in Bitcoin.
"I clienti di Revolut sono stati presi di mira da una richiesta fraudolenta di dati urgenti inviata via email da un 'ente governativo'." — Mark Karpelès (post su X)
Secondo l'analista on-chain ZachXBT, l'attacco sembrava deliberato e non casuale.
"Pur essendo probabilmente limitato in dimensioni, l'incidente sembra essere stato mirato agli utenti con patrimoni elevati." — ZachXBT
Perché l'esposizione dei dati KYC diventa un problema di sicurezza
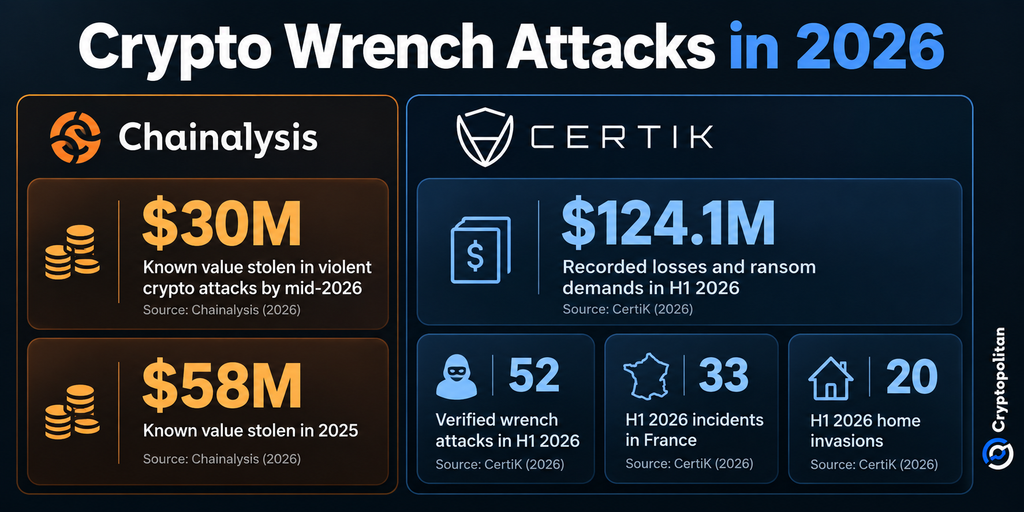
I registri esposti provengono dalle verifiche Know Your Customer (KYC), i requisiti di verifica dell'identità che portano le società finanziarie regolamentate a raccogliere e conservare dati sensibili come documenti d'identità, selfie di verifica ed estratti conto. Un indirizzo di casa trapelato, unito a prove di grandi holdings di criptovalute, può quindi trasformare un data breach in una minaccia per la sicurezza fisica. Chainalysis afferma che molti attacchi violenti legati alle crypto sono premeditati, con le vittime identificate tramite dati trapelati, social media, analisi della blockchain o informazioni privilegiate. L'azienda aggiunge che i suoi dati probabilmente sottostimano le perdite reali, poiché molti attacchi non vengono segnalati.
Anche CertiK descrive il proprio dataset come indicativo e non esaustivo. Secondo i suoi risultati, la Francia ha rappresentato 33 dei 52 casi verificati da CertiK nel primo semestre, mentre le irruzioni in abitazioni sono passate da una nel primo semestre 2025 a 20. Cryptopolitan aveva precedentemente riportato tale forte aumento degli attacchi fisici.
La pressione ricade sulle piattaforme centralizzate
L'impatto più ampio sul mercato si manifesterà probabilmente prima nella spesa per sicurezza e conformità che nei prezzi delle criptovalute. Le piattaforme che detengono i registri KYC affrontano una pressione maggiore per verificare in modo indipendente le richieste ufficiali di dati e limitare quanta informazione sensibile un processo compromesso possa esporre. La European Banking Authority classifica già il rischio cibernetico e la sicurezza dei dati come il principale fattore di rischio operativo per le banche, seguito dalle frodi.
Questo è rilevante perché gli utenti restano fortemente concentrati sulle piazze centralizzate. Una ricerca della Financial Conduct Authority del Regno Unito ha rilevato che il 73% degli utenti crypto del Regno Unito ottiene asset tramite exchange centralizzati, mentre il 25% ha dichiarato che una regolamentazione più rigorosa lo renderebbe più propenso a investire. Revolut, con oltre 80 milioni di clienti, si trova esattamente all'intersezione tra banking, crypto e dati di identità dal valore crescente.

