La fuga di dati da Revolut espone i registri Bitcoin mentre gli aggressori chiedono un pagamento
Punti chiave
- •Gli attori della minaccia sono passati dal richiedere informazioni sui clienti Revolut alla loro pubblicazione online e minacciano ulteriori divulgazioni se la società non pagherà.
- •I file potenzialmente esposti includono registri delle transazioni Bitcoin, IBAN, estratti conto, date dei prelievi, documenti d’identità, indirizzi, numeri di telefono e date di nascita.
- •Revolut ha dichiarato che i suoi sistemi principali non sono stati violati e che le richieste fraudolente sono state inviate tramite il dominio email contraffatto di un’agenzia governativa legittima.
- •Non è stato segnalato il furto di fondi dei clienti o di chiavi private, ma il collegamento tra identità e attività Bitcoin potrebbe consentire attacchi mirati di phishing o ingegneria sociale.
- •Revolut ha dichiarato di aver bloccato l’indirizzo email coinvolto e informato autorità governative, forze dell’ordine, autorità per la protezione dei dati e autorità di regolamentazione finanziaria.
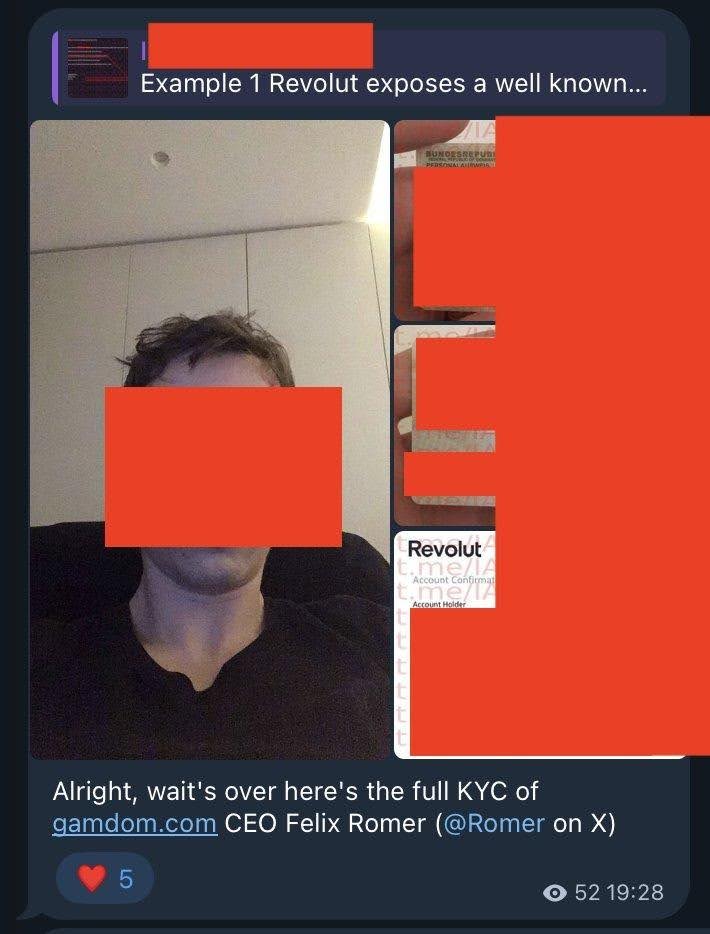
Secondo quanto riferito, alcuni hacker hanno iniziato a pubblicare informazioni personali appartenenti ai clienti di Revolut e chiedono un pagamento per impedire ulteriori divulgazioni. Il materiale potrebbe includere documenti d’identità, selfie per la verifica, estratti conto e registri delle transazioni Bitcoin.
Revolut ha dichiarato che nessun conto individuale è stato compromesso e che i suoi sistemi e i fondi dei clienti restano inalterati. La società ha affermato che il numero di clienti coinvolti era ridotto e di aver contattato direttamente tali persone, senza tuttavia indicare quante fossero.
Gli aggressori iniziano a pubblicare i dati dei clienti Revolut
Secondo quanto riferito, gli aggressori sono passati dalla ricerca di informazioni sui clienti alla pubblicazione online di dati collegati agli utenti di Revolut. International Cyber Digest ha dichiarato che il gruppo minacciava di divulgare ulteriori messaggi, file dei clienti e informazioni interne se Revolut non avesse pagato.
‼️ BREAKING: The threat actors who targeted Revolut with information-demand emails are now posting sensitive customer data, including that of high-profile clients such as tennis player Shevchenko and Römer, CEO of Gamdom/Skinscom. They want Revolut to pay up. They say they’ll… pic.twitter.com/obuVOOABx7 — International Cyber Digest (@IntCyberDigest) September 13, 2026
Il materiale segnalato include documenti d’identità e selfie per la verifica appartenenti ad alcuni clienti di alto profilo. Gli aggressori hanno inoltre accusato Revolut di aver gestito in modo inadeguato le informazioni private e hanno sostenuto che dati sensibili siano stati trasferiti in una giurisdizione al di fuori dell’ambito delle normative del Regno Unito e dell’Unione europea.
Secondo Revolut, l’incidente non è derivato da una compromissione diretta dei suoi sistemi principali. Al contrario, secondo quanto riferito, una parte non autorizzata ha utilizzato il dominio email legittimo di un’agenzia governativa per inviare richieste fraudolente di informazioni sui clienti. Revolut ha descritto l’incidente come un attacco esterno di spoofing pianificato con attenzione.
Tra i dati esposti figurano gli storici delle transazioni Bitcoin
Per gli utenti crypto, la presunta esposizione delle informazioni sulle transazioni rappresenta una preoccupazione centrale. I file interessati potrebbero contenere registri delle transazioni Bitcoin, estratti conto, International Bank Account Numbers (IBAN), date dei prelievi e cronologie complete dei pagamenti.
Altre informazioni potenzialmente esposte includono numeri di telefono, documenti d’identità, indirizzi, nomi e date di nascita. La combinazione tra informazioni sull’identità e storici delle transazioni Bitcoin crea un tipo di rischio diverso da quello di un attacco convenzionale a un exchange crypto.
Non è stato segnalato il furto di fondi dei clienti o di chiavi private. Tuttavia, collegare l’identità di una persona alle sue transazioni Bitcoin potrebbe rivelare informazioni finanziarie e potenzialmente agevolare attacchi mirati di phishing o di ingegneria sociale.
Revolut afferma che i fondi dei clienti restano al sicuro
Revolut ha dichiarato di aver rilevato le richieste fraudolente e bloccato l’indirizzo email associato. La società ha inoltre informato l’autorità governativa competente, le forze dell’ordine, le autorità per la protezione dei dati e le autorità di regolamentazione finanziaria.
L’incidente si verifica mentre Revolut continua ad ampliare i propri servizi legati alle criptovalute e agli asset digitali. Il caso evidenzia l’importanza di proteggere le identità dei clienti e le informazioni relative alle loro transazioni, soprattutto quando i dati personali possono essere collegati direttamente all’attività crypto.
Secondo quanto riferito, gli aggressori si stanno preparando a divulgare ulteriori dati dei clienti. Per gli utenti Revolut che detengono o scambiano BTC, il problema immediato descritto nel report non è quindi la perdita degli asset dalla piattaforma, bensì il possibile utilizzo improprio delle informazioni personali associate alle loro operazioni in criptovalute.
Fonte originale: CryptoNinjas

