Attacker hanno sfruttato una vulnerabilità di Optimizely Web Experimentation per sostituire gli indirizzi dei wallet crypto sui siti di 178 organizzazioni
Punti chiave
- •Gli attacker hanno sfruttato una vulnerabilità nel prodotto Web Experimentation di Optimizely per iniettare JavaScript dannoso che ha raggiunto i visitatori di 178 organizzazioni, tra cui Zoom, la BBC, HSBC, Ledger, CNN, Salesforce e IKEA, senza violare direttamente quei siti web.
- •Lo script iniettato sostituiva gli indirizzi legittimi dei wallet di criptovalute nel testo mostrato, nelle copie negli appunti e nelle richieste in uscita, consentendo il dirottamento dei pagamenti anche da dispositivi completamente aggiornati.
- •Report URI ha stimato che l'attacker avesse ricevuto circa 7.040 dollari entro le 19:25 UTC del 16 novembre, e la successiva revisione on-chain di TechNext24 ha rilevato un deposito Bitcoin aggiuntivo di circa 150 dollari.
- •Optimizely ha pubblicato un avviso di sicurezza il 17 novembre dichiarando di aver corretto la falla, rimosso il codice iniettato, messo in sicurezza gli account interessati e aggiunto protezioni contro la distribuzione non autorizzata di codice.
- •Oltre al furto di criptovalute, la campagna includeva codice per catturare i dati delle carte di pagamento, rubare cookie e screenshot e distribuire exploit kit per iOS, e Report URI ha avvertito che il numero di organizzazioni interessate potrebbe aumentare.
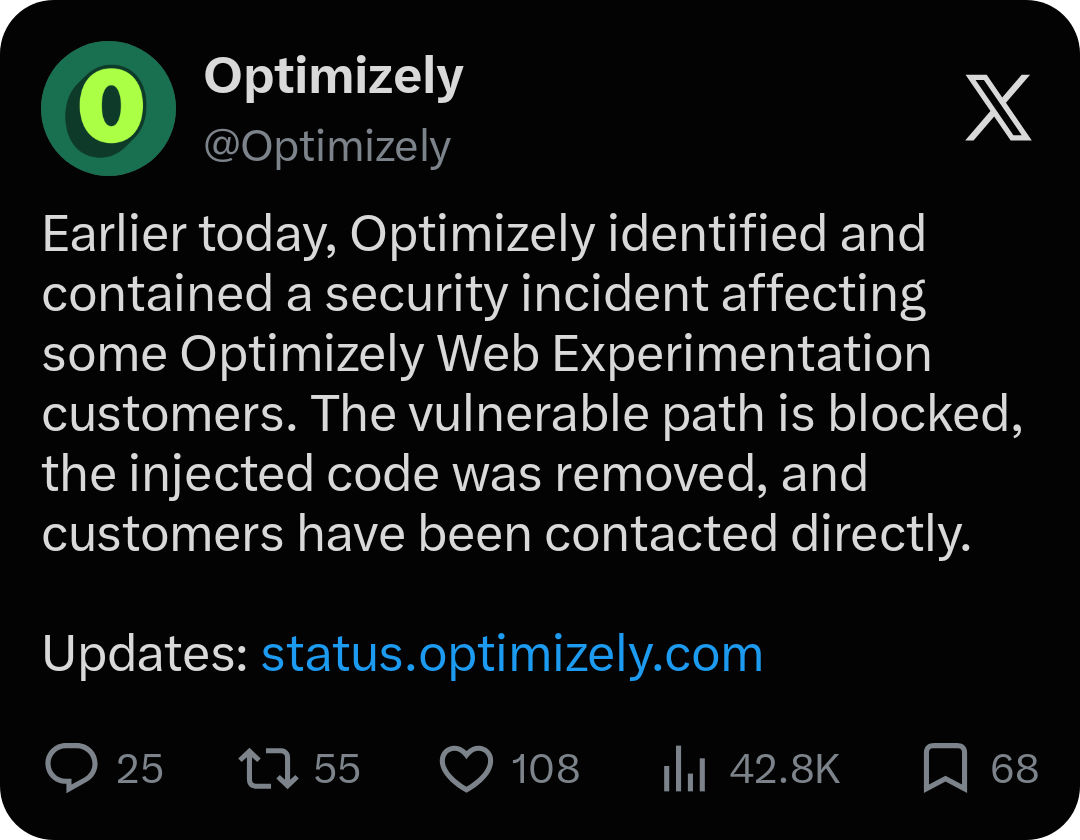
Una vulnerabilità nel prodotto Web Experimentation di Optimizely ha esposto i visitatori dei siti web di 178 organizzazioni a codice dannoso progettato per dirottare i pagamenti in criptovalute verso i wallet degli attacker. L'incidente, scoperto il 16 novembre, mostra come gli asset digitali possano essere rubati senza compromettere la blockchain stessa.
Tra le organizzazioni coinvolte vi erano Zoom, la BBC, HSBC, Ledger, CNN, Salesforce e IKEA. Secondo l'azienda di monitoraggio della cybersecurity Report URI — il cui fondatore Scott Helme ha documentato la campagna in un post su X — l'attacker ha iniettato JavaScript dannoso nei progetti dei clienti sulla piattaforma di Optimizely. Poiché i siti web dei clienti caricavano già questi script, il codice ha raggiunto i visitatori anche se i siti stessi non erano mai stati violati.
Lo script ha sostituito gli indirizzi legittimi dei wallet con altri controllati dall'attacker in tre punti: gli indirizzi mostrati sulle pagine web, quelli copiati negli appunti e quelli contenuti nelle richieste in uscita. I pagamenti potevano quindi essere dirottati senza che gli utenti se ne accorgessero. Poiché la sostituzione avveniva all'interno delle pagine stesse e non come malware sul dispositivo del visitatore, anche gli utenti con computer completamente aggiornati erano esposti nel momento in cui copiavano un indirizzo.
Report URI ha stimato che l'attacker avesse ricevuto circa 7.040 dollari entro le 19:25 UTC del 16 novembre. La revisione dei wallet identificati condotta da TechNext24 nella mattinata del 17 novembre ha tuttavia rilevato attività che la stima non coglieva.
La blockchain non è stata violata — lo sono stati i siti che usavano Optimizely
Gli attacker non avevano bisogno di una falla in Bitcoin, Ethereum o in qualsiasi altra rete. Hanno preso di mira il software che mostra le informazioni ai visitatori dei siti web.
Optimizely fornisce strumenti che consentono alle aziende di testare versioni dei propri siti web e personalizzare i contenuti. I clienti aggiungono snippet JavaScript dell'azienda ai loro siti, il che significa che un codice compromesso a livello di Optimizely può raggiungere i visitatori anche quando i siti web stessi non sono mai stati violati. I team di sicurezza considerano questo schema un compromesso della supply chain web: invece di penetrare in 178 siti uno per uno, l'attacker ha dovuto compromettere un unico fornitore il cui script era già affidato e caricato su tutti loro.
Optimizely ha riconosciuto l'incidente in un avviso di sicurezza pubblicato il 17 novembre. L'azienda ha dichiarato che un soggetto non autorizzato aveva sfruttato una vulnerabilità nel suo prodotto Experimentation per aggiungere JavaScript dannoso ad alcuni progetti di clienti. Secondo l'avviso, Optimizely ha corretto la falla, rimosso il codice iniettato, messo in sicurezza gli account utente interessati e aggiunto protezioni contro la distribuzione non autorizzata di codice.
Il furto di criptovalute era solo una parte della campagna. Report URI ha inoltre trovato codice creato per catturare i dati delle carte di pagamento, rubare cookie e screenshot e distribuire exploit kit per iOS a certi iPhone e iPad. L'azienda ha esaminato 1.611 snippet di Optimizely e ne ha identificati 188 infetti appartenenti a 178 organizzazioni, avvertendo che il numero reale potrebbe essere più alto. Nessuna delle due cifre indica quanti visitatori siano stati esposti o quanto denaro sia andato perso.
Cosa mostrano i dati on-chain
Le blockchain pubbliche permettono ai ricercatori di osservare l'entrata e l'uscita dei fondi dai wallet identificati. Il wallet Bitcoin (BTC) di Report URI aveva quattro depositi per un totale di 0,08298 BTC, circa 5.380 dollari all'epoca. Gli altri wallet identificati avevano ricevuto Litecoin, Tether (USDT), Tron (TRX), Ethereum e asset della Binance Smart Chain.
TechNext24 ha verificato i wallet su explorer pubblici:
- Bitcoin: cinque depositi per un totale di 0,08528782 BTC, uno in più di quelli conteggiati da Report URI. Il deposito extra era di 0,00231063 BTC, circa 150 dollari. L'intero saldo è stato spostato poco prima della verifica.
- Tron: il wallet conteneva meno di 0,01 dollari ma mostrava ancora transazioni quella mattina. Molte delle trasferenze in entrata erano minuscole e il wallet conteneva diversi token spam, che non possono essere considerati pagamenti di vittime.
- Ethereum: il saldo era prossimo a zero, con trasferimenti in uscita che includevano USDC, l'ultimo pochi minuti prima della verifica.
- Solana, Bitcoin Cash e Dogecoin: l'indirizzo Solana non esiste on-chain, l'indirizzo Bitcoin Cash non ha transazioni e l'indirizzo Dogecoin non ha restituito alcun record su Blockchain.
- TON: saldo zero, con un trasferimento in entrata circa 14 ore prima da un indirizzo etichettato traddergift.ton. L'importo non era visibile.
TechNext24 non ha verificato il wallet Litecoin.
I risultati vanno interpretati con cautela. Un wallet svuotato non dimostra che nessuno abbia provato a inviarvi fondi, e uno attivo non rivela quanto sia stato rubato. Il deposito Bitcoin extra mostra che il primo conteggio delle transazioni non era definitivo, ma senza collegare ulteriori depositi allo script, definirli un aumento confermato dei fondi rubati sarebbe prematuro. La cifra di 7.040 dollari era la stima di Report URI in un singolo momento, non un totale definitivo. La blockchain mostra dove si sono spostati i fondi; non può mostrare chi controlla ciascun indirizzo, quante vittime siano state coinvolte o se il denaro sia stato convertito in contanti. Il quadro potrebbe comunque cambiare: Report URI ha avvertito che il proprio conteggio delle organizzazioni interessate potrebbe aumentare, e ulteriori depositi sui wallet identificati apparirebbero sugli explorer pubblici usati per questa verifica.
Esposizione africana limitata, lezioni più ampie per gli utenti
Nessuna organizzazione nigeriana compare nell'elenco pubblicato da Report URI, e HSBC Egypt è l'unica entità africana citata. Per gli utenti nigeriani, la lezione riguarda le abitudini di pagamento più che l'esposizione a questo specifico attacco. Molte persone inviano USDT copiando un indirizzo da un exchange, da una pagina di pagamento o da un sito di un commerciante e incollandolo in un'app wallet — un flusso che JavaScript dannoso può interrompere sostituendo l'indirizzo. I trasferimenti confermati sono generalmente irreversibili, e non c'è alcuna banca da contattare.
Gli utenti possono ridurre il rischio in quattro modi:
- Dopo aver incollato, confrontare l'indirizzo completo con i dettagli originali del destinatario, non solo i primi e gli ultimi caratteri.
- Verificare che la rete — TRON, Ethereum o altra — corrisponda alle istruzioni del destinatario.
- Per trasferimenti importanti, inviare prima un piccolo importo di prova e confermarne la ricezione in modo indipendente.
- Ottenere l'indirizzo del destinatario tramite un canale separato quando possibile, come un messaggio diretto, e confrontarlo con quello mostrato dal sito web.

