Ledger indaga sul furto di 86 milioni di dollari legato al rivenditore autorizzato CryptoBilis
Punti chiave
- •Ledger ha sospeso vendite e spedizioni di CryptoBilis, un rivenditore malese verificato e incluso nel suo elenco ufficiale, mentre indaga sul furto di oltre 86 milioni di dollari in Bitcoin, Ethereum e Tron.
- •Un investigatore blockchain pseudonimo noto come Specter ha tracciato depositi da centinaia di wallet delle vittime verso gli indirizzi del presunto furto, anche se la perdita totale e eventuali collegamenti tra i singoli casi restano non confermati.
- •Ledger ha dichiarato che non ci sono prove di compromissione dei propri sistemi o del software dei wallet, e il metodo utilizzato per compromettere i dispositivi è ancora sconosciuto.
- •Ai clienti che hanno acquistato dispositivi da CryptoBilis negli ultimi 90 giorni è stato detto di non configurarli, mentre chi ha già attivato un wallet dovrebbe trasferire i fondi su un nuovo dispositivo utilizzando una frase di recupero appena generata.
- •Un attacco alla supply chain, dimostrato in un caso del 2023 documentato da Kaspersky che riguardava un Trezor Model T manomesso, è una delle ipotesi principali su come i wallet siano stati compromessi.
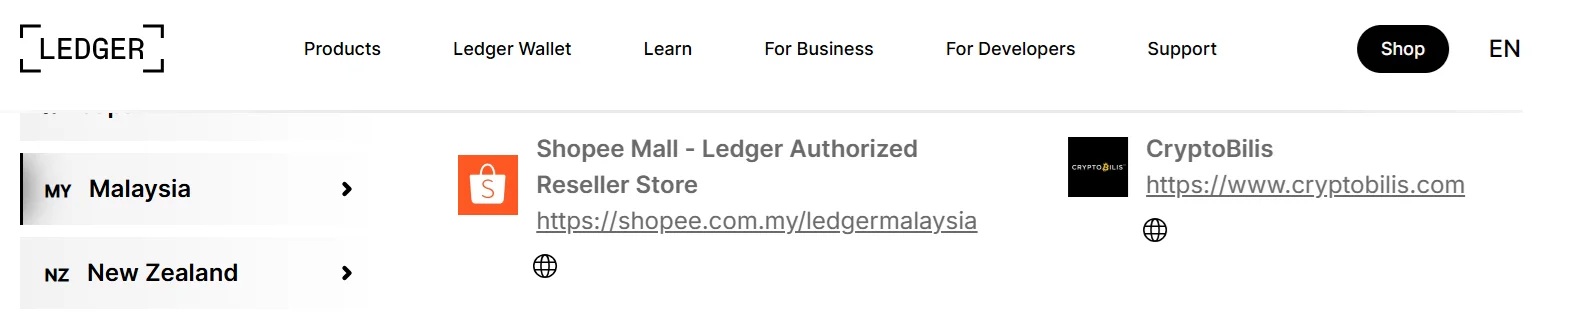
Ledger, il produttore di hardware wallet con sede a Parigi, ha aperto un'indagine sul furto di circa 86 milioni di dollari in criptovalute da hardware wallet venduti tramite CryptoBilis, un negozio malese incluso nell'elenco ufficiale dei rivenditori di Ledger.
Il caso spicca perché gli hardware wallet sono progettati per mantenere le chiavi private offline, un modello di sicurezza che dipende dal fatto che il dispositivo arrivi non manomesso — e le linee guida di sicurezza standard di Ledger invitano i clienti ad acquistare solo tramite canali ufficiali verificati. CryptoBilis era stato verificato da Ledger stesso.
Il furto sospettato
CryptoBilis è un negozio online malese lanciato a dicembre 2020 da Arravind Prabu, Vimal Selvamany e Dhivager Rathakrishnan sotto la loro azienda, Fetch International, secondo Vulcan Post. Il negozio ha annunciato nel 2021 di essere diventato rivenditore autorizzato di Ledger.
Venerdì, Ledger ha dichiarato in un post del proprio account di supporto su X di aver chiesto a CryptoBilis di sospendere tutte le vendite e le spedizioni di prodotti Ledger mentre indaga sulle segnalazioni secondo cui oltre 86 milioni di dollari in Bitcoin, Ethereum e Tron sarebbero stati rubati dai wallet venduti dal negozio.
Specter, un investigatore blockchain pseudonimo, ha pubblicato su X che segnalazioni di wallet svuotati erano emerse su X e Reddit tra i possessori di Ledger. Specter ha detto che la propria analisi degli indirizzi del presunto furto ha rilevato depositi provenienti da centinaia di wallet delle vittime su Bitcoin, Ethereum e Tron, per un totale di oltre 86 milioni di dollari.
L'ammontare totale della perdita non è stato confermato, così come non è stato confermato alcun collegamento tra i singoli casi. La causa resta sconosciuta. Ledger afferma che non ci sono prove che i propri sistemi o il software dei wallet siano stati compromessi. Queste domande aperte — come i dispositivi sono stati compromessi, quale sarà l'entità confermata della perdita e se i singoli casi siano collegati — delineano cosa osservare mentre l'indagine procede.
I consigli di Ledger ai clienti
Ledger ha consigliato a chiunque abbia acquistato dal rivenditore negli ultimi 90 giorni di non configurare ancora il dispositivo. Ai clienti che avevano già attivato un wallet è stato detto di spostare i fondi su un dispositivo Ledger diverso utilizzando una frase di recupero appena generata. L'istruzione di generare una nuova frase è importante perché la frase di recupero funge da chiave principale del wallet — se è stata compromessa prima che il dispositivo raggiungesse il proprietario, spostare i fondi su un wallet che riutilizza la vecchia frase lascerebbe il saldo esposto.
La teoria dell'attacco alla supply chain
Una delle ipotesi principali su come abbiano operato gli aggressori è un attacco alla supply chain. In un attacco di questo tipo, un dispositivo viene manomesso in modo che la sua frase di recupero sia già nota a un aggressore prima che arrivi all'acquirente, consentendo di svuotare il wallet una volta che i fondi arrivano.
Il metodo è stato documentato nel 2023, quando i ricercatori di Kaspersky hanno esaminato un hardware wallet Trezor Model T manomesso. Il chip principale del dispositivo era stato sostituito e il suo software era stato truccato per fornire agli utenti una di 20 frasi di recupero già note agli aggressori. In quel caso, gli aggressori hanno atteso circa un mese prima di svuotare il wallet.
Un periodo difficile per Ledger
Cryptopolitan ha riportato a maggio che Ledger aveva rinunciato a una prevista IPO da 4 miliardi di dollari negli Stati Uniti, citando le condizioni sfavorevoli del mercato. L'azienda aveva detto di valutare invece una raccolta di fondi privata, anche se le possibilità di questa strada ora appaiono più remote dopo questo nuovo allarme di sicurezza.
A gennaio, Ledger aveva divulgato un incidente separato in cui il suo processore di pagamenti, Global-e, aveva subito una fuga di dati dei clienti. L'investigatore blockchain ZachXBT aveva commentato all'epoca che le aziende di hardware wallet non possono essere ritenute affidabili nella gestione delle informazioni personali.

