Kimsuky legata alla Corea del Nord costruisce infrastrutture AI locali per potenziare gli attacchi informatici contro criptovalute e settore finanziario
Punti chiave
- •Kimsuky sta costruendo ambienti AI locali utilizzando strumenti open source come Ollama, GPT4All e Msty per elaborare dati sensibili senza affidarsi a servizi cloud monitorati.
- •Il gruppo di hacker sta utilizzando l'AI per generare esche di phishing di alta qualità e convincenti che assomigliano da vicino a documenti finanziari e aziendali legittimi.
- •Le attività basate sull'AI sono integrate nelle campagne di attacco più ampie del gruppo, tracciate come Operation GitPower, che prendono di mira principalmente i settori delle criptovalute e finanziario.
- •Gestendo i modelli AI localmente, Kimsuky impedisce ai provider di AI basati su cloud di condividere dati di telemetria con ricercatori di sicurezza o forze dell'ordine.
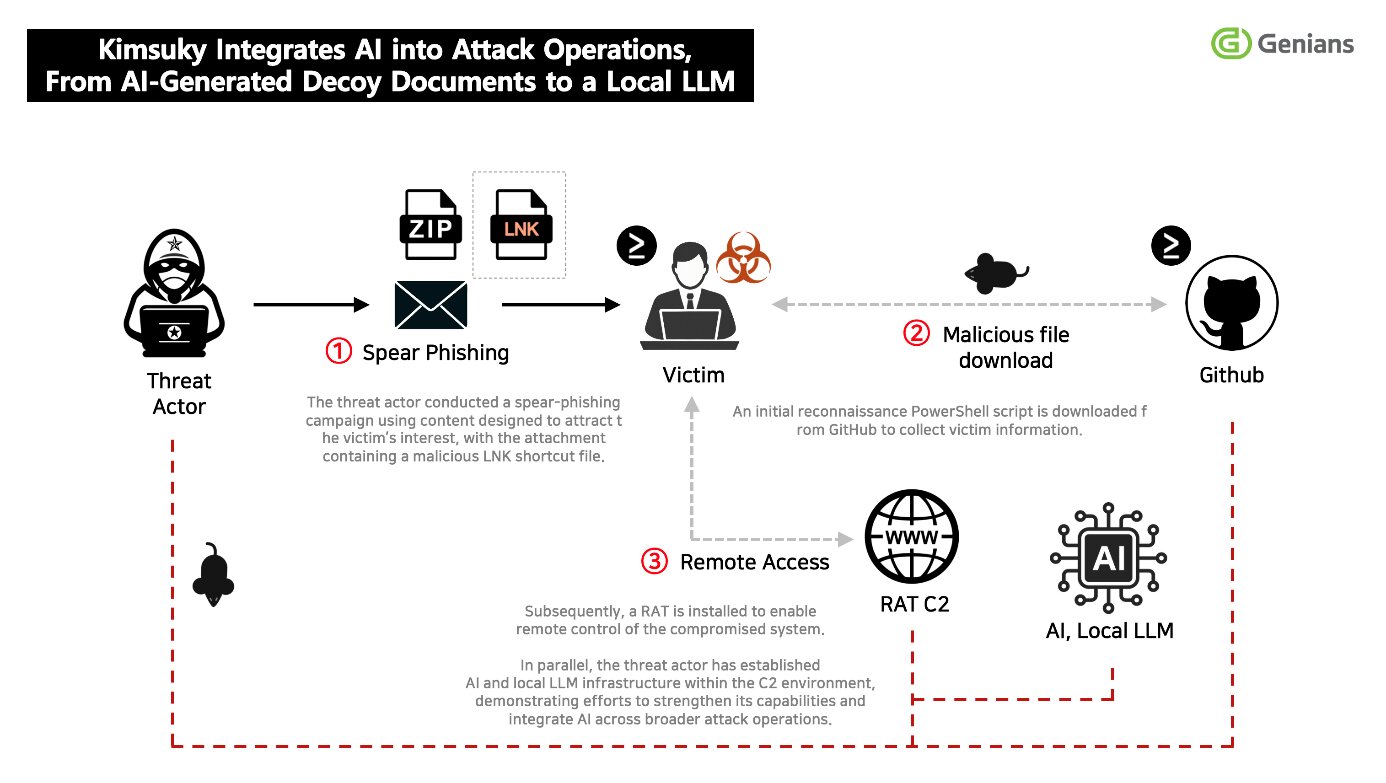
Il gruppo di hacker associato alla Corea del Nord Kimsuky sta approfondendo l'uso dell'intelligenza artificiale, secondo una nuova ricerca della società di cybersecurity sudcoreana Genians. I risultati indicano che l'attore della minaccia sta costruendo ambienti AI locali e sfruttando strumenti generativi in campagne mirate agli utenti del settore delle criptovalute e di quello finanziario.
Kimsuky, nota anche come APT43 e designata dal Dipartimento del Tesoro degli Stati Uniti nel 2023 per il suo ruolo nel furto finanziario di natura informatica a sostegno degli interessi dello Stato nordcoreano, ha a lungo preso di mira think tank, accademici e professionisti finanziari. La svolta del gruppo verso strumenti AI ospitati localmente rappresenta un'escalinazione nel modo in cui gli attori della minaccia sanzionati stanno adattando tecnologie commerciali per uso operativo.
Genians ha riferito che le attività basate sull'AI sono integrate nelle operazioni di attacco più ampie di Kimsuky, anziché funzionare come iniziativa autonoma. I ricercatori monitorano l'attività in corso come Operation GitPower, che si basa su tattiche precedentemente legate alla campagna FlowerPower.
Infrastruttura AI locale
Genians ha identificato tre strumenti utilizzati per gestire gli ambienti locali di modelli linguistici di grandi dimensioni di Kimsuky: Ollama, GPT4All e Msty. Tutti e tre sono framework open source liberamente disponibili, progettati per eseguire modelli linguistici di grandi dimensioni su hardware di consumo senza richiedere accesso a Internet o abbonamenti cloud. Il gruppo è stato inoltre osservato mentre esplorava la tecnologia di retrieval-augmented generation (RAG) e l'assistente di codifica AI Cursor.
Questi risultati suggeriscono che Kimsuky sta andando oltre l'uso occasionale di chatbot AI pubblici e si sta invece preparando a integrare l'AI in più fasi del ciclo di vita degli attacchi. Gestendo i modelli AI localmente, gli aggressori mantengono un maggiore controllo sui propri dati e flussi di lavoro, eliminando al contempo la telemetria che i provider di AI basati su cloud potrebbero condividere con le forze dell'ordine o i ricercatori di sicurezza. Query sensibili, sviluppo di malware e informazioni raccolte possono essere elaborate senza dipendere da servizi AI di terze parti.
Genians ha valutato che le prove indicano una fase di sviluppo delle capacità in cui l'AI potrebbe essere applicata alla creazione di malware, all'analisi delle informazioni e all'automazione degli attacchi. Lo sviluppo è in linea con le preoccupazioni più ampie del settore documentate da Microsoft e OpenAI, che hanno entrambi segnalato tentativi da parte di attori affiliati a Stati — inclusi gruppi nordcoreani — di sfruttare modelli linguistici di grandi dimensioni per ricognizione, scripting e social engineering.
Esche generate con AI sostituiscono il phishing grezzo
Un cambiamento notevole identificato dai ricercatori riguarda la qualità dei materiali di phishing di Kimsuky. Genians ha scoperto registri di generazione di contenuti relativi a risorse virtuali, investimenti finanziari e sviluppo di giochi, tutti con segni di creazione assistita dall'AI. I documenti risultanti erano strutturati in modo professionale, scritti in linguaggio naturale e assomigliavano da vicino a corrispondenza aziendale legittima — un miglioramento significativo rispetto alle esche grammaticalmente incoerenti che storicamente hanno permesso ai difensori di identificare i tentativi di phishing nordcoreani.
I ricercatori hanno trovato metadati che collegano alcuni documenti in lingua inglese a python-docx o WPS Office. Le date di creazione e modifica di questi file presentavano modelli insolitamente regolari, coerenti con un processo automatizzato di produzione di documenti.
In una campagna osservata, un file LNK dannoso è stato camuffato da documento di strategia di investimento. L'esca era progettata per imitare una piattaforma fintech coreana, aumentando la probabilità che i bersagli si fidassero del materiale ricevuto.
Bersagliamento persistente dei settori cripto e finanziario
Kimsuky continua a dirigere attacchi contro organizzazioni e professionisti collegati a risorse virtuali, finanza, diplomazia, sicurezza e affari internazionali. Società di analisi blockchain tra cui Chainalysis hanno costantemente classificato la Corea del Nord come uno dei ladri di criptovalute più prolifici sponsorizzato da uno Stato, con gruppi collegati come Lazarus e Kimsuky implicati nel furto di miliardi di dollari in risorse digitali negli ultimi anni.
La catena di consegna tecnica segue schemi consolidati. Le vittime ricevono file di collegamento LNK dannosi impacchettati all'interno di archivi ZIP. All'esecuzione, i file rivelano istruzioni nascoste da riga di comando o distribuiscono loader PowerShell.
Genians ha consigliato ai difensori di monitorare argomenti di esecuzione LNK anomali, comandi PowerShell nascosti nei file, attività pianificate insolite, accesso al GitHub Raw Contents API, token di accesso personale irregolari e argomenti .data crittografati.
Fonte: CryptoNinjas

