Il malware iOS FomoPeek prende di mira gli utenti crypto, con avvertimenti da SlowMist e Binance
Punti chiave
- •SlowMist ha avvertito il 19 settembre che le versioni 1.1 e 1.2 dell'app iOS FomoPeek contenevano codice dannoso, con utenti colpiti che segnalavano asset rubati e chiavi private esposte.
- •L'app nascondeva un framework di exploit del kernel iOS con otto metodi di exploit che coprivano le versioni iOS 12.0–18.7 e 26.0–26.1, consentendole di evadere dalla sandbox e accedere ai dati del keychain e ai file di altre applicazioni.
- •La versione 1.3 di FomoPeek, aggiornata il 17 settembre, non includeva più i framework di exploit, due giorni prima dell'avviso pubblico di SlowMist.
- •Binance ha esortato gli utenti che avevano installato l'app a disinstallarla, aggiornare iOS e spostare gli asset del wallet self-custody in un nuovo wallet su un dispositivo su cui FomoPeek non era mai stato installato, segnalando nessun impatto confermato sui propri utenti.
- •Gate.io e OKX, entrambi i quali hanno assistito le indagini di SlowMist, hanno anch'essi emesso avvertimenti, mentre l'incidente sottolinea il crescente uso di app mobili, incluse quelle contraffatte sugli store legittimi, per colpire gli utenti crypto.
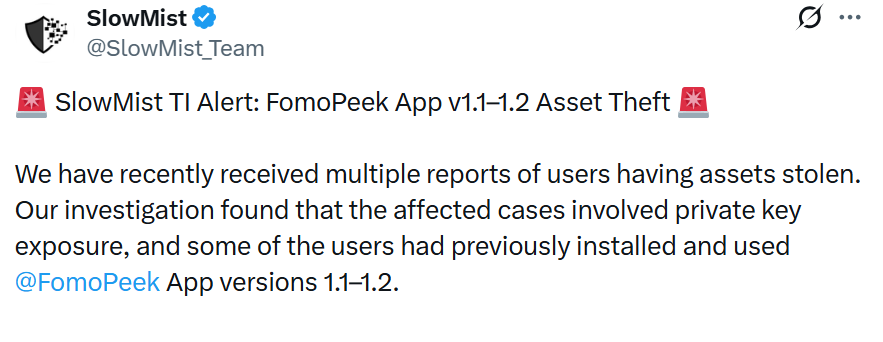
La società di sicurezza blockchain SlowMist ha individuato un software dannoso incorporato nell'app iOS FomoPeek, che prende di mira gli utenti di criptovalute. In un avviso pubblicato su X il 19 settembre, la società ha avvertito gli utenti iPhone del malware, sottolineando che diversi utenti avevano segnalato il furto di asset.
Secondo SlowMist, le indagini hanno rivelato che gli utenti colpiti avevano le chiavi private esposte. La società ha inoltre accertato che alcune vittime avevano installato la versione 1.1 o 1.2 di FomoPeek, un'applicazione che si presenta come uno strumento di sola lettura per monitorare i portafogli whale sulle reti Ethereum, Solana e Tron.
Il malware FomoPeek in grado di aggirare la sandbox iOS
L'analisi di SlowMist ha mostrato che la versione iOS dell'app conteneva due moduli non correlati alla funzione dichiarata. Uno di questi moduli ospita un framework di exploit del kernel iOS con otto metodi distinti per sfruttare il sistema operativo. Il framework interessava le versioni iOS 12.0–18.7 e 26.0–26.1, selezionando i metodi di exploit in base al modello di iPhone e alla versione iOS in uso.
Gli exploit a livello di kernel sono considerati tra le forme più gravi di compromissione del dispositivo, poiché il kernel è alla base dei confini di isolamento che separano i dati di un'app da quelli di un'altra. Quando l'exploit riesce, l'app evade dalla sandbox iOS, consentendo di decifrare i dati sensibili del keychain e accedere ai file di altre app. Di conseguenza, quasi tutte le informazioni sensibili di un dispositivo compromesso rischiano l'esposizione, incluse credenziali di accesso, seed phrase, cronologia delle chat e chiavi — il che significa che anche il materiale dei portafogli archiviato in applicazioni separate era alla portata, nonostante FomoPeek si posizionasse come strumento di monitoraggio e non come wallet.
Il malware può anche raccogliere dati, connettersi a server nascosti e ricevere comandi remoti da malintenzionati. Tuttavia, il codice dannoso sembra essere stato rimosso successivamente: la versione 1.3 dell'app, aggiornata il 17 settembre, non include più i framework di exploit. La rimozione ha quindi preceduto di due giorni l'avviso pubblico di SlowMist del 19 settembre.
Binance esorta gli utenti a spostare gli asset, disinstallare FomoPeek e aggiornare iOS
Diversi exchange di criptovalute hanno avvertito i propri utenti dell'incidente. Binance ha chiesto agli utenti di iPhone e iPad con iOS 26.x o versioni precedenti che avevano installato l'app di disinstallarla e di non scaricarla mai nuovamente. In un post su X, l'exchange ha anche consigliato di aggiornare iOS all'ultima versione, riconoscendo di non aver ricevuto segnalazioni di utenti Binance colpiti.
Per gli utenti del wallet self-custody di Binance, l'exchange ha raccomandato di spostare gli asset in un nuovo wallet su un dispositivo su cui FomoPeek non è mai stato installato — un'indicazione che riflette la capacità dell'escape dalla sandbox di raggiungere i file di altre applicazioni sullo stesso dispositivo.
Altri exchange, tra cui Gate.io e OKX, entrambi i quali hanno assistito SlowMist nelle indagini, hanno anch'essi emesso avvertimenti ai propri utenti.
I dispositivi mobili restano una superficie d'attacco in crescita
L'incidente sottolinea come i soggetti minacciosi continuino a prendere di mira gli utenti crypto attraverso i dispositivi mobili. Negli ultimi anni, i malintenzionati si sono sempre più affidati a vari metodi per sfruttare gli smartphone e ottenere l'accesso ai portafogli crypto. In modo significativo, app dannose sono talvolta apparse su canali di distribuzione legittimi come il Play Store e l'App Store. Diverse false applicazioni crypto sono comparse sull'App Store, inclusa una che impersonava il wallet Wasabi e ha causato a un utente la perdita di 6 BTC ad agosto.
Per gli utenti che valutano la propria esposizione, i punti di controllo concreti offerti dagli avvisi sono la versione di FomoPeek installata, la versione iOS del dispositivo e gli ulteriori aggiornamenti delle società e degli exchange coinvolti nelle indagini.\nQuesto articolo ha finalità puramente informative. Gli utenti che potrebbero aver installato il software interessato devono seguire le indicazioni dei fornitori di sicurezza ufficiali e delle piattaforme wallet.
Fonte: The Market Periodical

