Chiave privata compromessa dietro il furto di circa 2 milioni di dollari da Fetch.ai e NuNet
Punti chiave
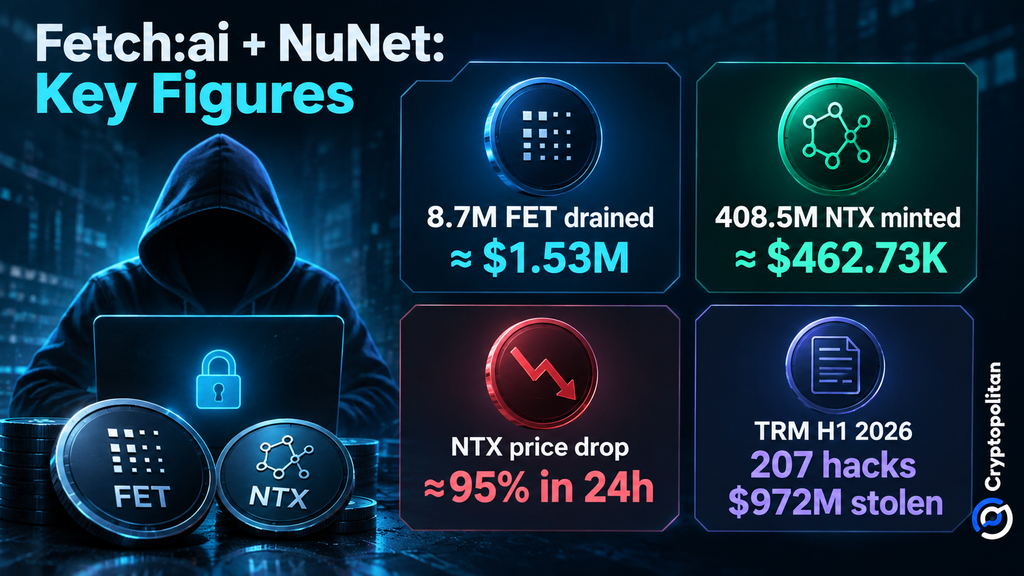
- •Un attaccante ha utilizzato credenziali di firma compromesse per svuotare circa 8,7 milioni di FET (circa 1,53 milioni di dollari) da un converter di Fetch.ai e per emettere 408,5 milioni di NTX (circa 462.730 dollari) senza autorizzazione, con entrambe le azioni ricondotte allo stesso wallet.
- •SlowMist ha riferito che il contratto TokenConversionManagerV3 si basava su una singola firma ECDSA di un solo account esterno e privo di controlli sui limiti o di verifica on-chain delle prove di burn e lock, consentendo il prelievo una volta compromessa la chiave di autorizzazione.
- •Fetch.ai ha lavorato con SingularityNET per disattivare i wallet e i contratti interessati, ha sospeso le conversioni da AGIX a FET per precauzione e ha pubblicato una tracciatura on-chain preliminare dell'attacco dalla chiave compromessa ai wallet di incasso dell'attaccante.
- •NTX è crollato di quasi il 95% in 24 ore fino a circa 0,000066 dollari, toccando il minimo storico di 0,00004075 dollari il 20 settembre, perché il mint non autorizzato ha diluito gli holder esistenti, mentre FET non ha subito uno shock dell'offerta comparabile.
- •I dati del settore mostrano che i compromessi di infrastrutture e operativi rappresentano solo circa il 15% dei 207 hack registrati da TRM Labs nella prima metà del 2026 ma circa il 76% dei 972 milioni di dollari di fondi rubati, collocando questo incidente in quella categoria più ristretta e ad alto impatto.
Un attaccante ha rubato circa 2 milioni di dollari da infrastrutture collegate a Fetch.ai e NuNet, in una coppia di incidenti che le società di sicurezza hanno ricondotto allo stesso wallet dell'attaccante. Le analisi preliminari di Fetch.ai hanno accertato che l'attaccante ha utilizzato credenziali di firma compromesse per ottenere l'accesso alle infrastrutture, con gli allarmi del monitoraggio on-chain attivati mentre l'exploit era in corso il 19 settembre 2026.
Rispetto a un mercato cripto stimato in 2,85 trilioni di dollari, un furto da 2 milioni di dollari può apparire marginale. Ciò che rende questo caso notevole è che credenziali privilegiate compromesse hanno dato all'hacker l'accesso a infrastrutture critiche, evidenziando come le debolezze nella gestione delle chiavi possano propagarsi a sistemi connessi anche quando i contratti dei token sottostanti non sono essi stessi compromessi.
Lo stesso wallet ha svuotato FET e ricevuto il mint di NTX
Secondo PeckShield, l'hacker ha sottratto un totale di 8,7 milioni di FET, valutati circa 1,53 milioni di dollari, e ha emesso senza autorizzazione 408,5 milioni di NTX per un valore di circa 462.730 dollari. FET è il token nativo di Fetch.ai, mentre NTX è il token di NuNet.
Blockaid ha osservato separatamente circa 1,56 milioni di dollari in FET rimossi da un converter, insieme a circa 452.000 dollari in NTX appena emessi. Ciò ha portato il valore totale del cluster di wallet a circa 2,01 milioni di dollari mentre l'attacco era in corso, e un post successivo ha collegato il mint di NTX allo stesso wallet di ricezione.
🚨Blockaid detected an ongoing exploit on @Fetch_ai on Ethereum. The same exploiter wallet then received a large NTX mint from the @nunet_global deployer account. $2.01M so far ($1.56M FET drained from the converter + ~$452k NTX minted) across the cluster. Attack still… — Blockaid (@blockaid_) September 19, 2026
Post: https://x.com/blockaid_/status/2101426221825348095?ref_src=twsrc%5Etfw
NuNet fa parte dello stesso più ampio ecosistema AI-crypto; CoinMarketCap lo descrive come il secondo spin-off di SingularityNET.
Il punto debole era l'autorizzazione privilegiata
Le prove presentate finora non stabiliscono che una singola chiave sia stata responsabile per entrambi i progetti. In base alle analisi preliminari di Fetch.ai, la chiave di firma è stata probabilmente compromessa, mentre l'analisi on-chain implica che anche la chiave di mint di NuNet potrebbe essere stata compromessa.
N sua analisi, SlowMist ha riferito che il contratto TokenConversionManagerV3 si basava esclusivamente su una firma ECDSA — lo schema di firma crittografica che Ethereum utilizza per autorizzare le transazioni — di un singolo account esterno di proprietà dell'utente per autorizzare la funzione conversionIn() attraverso cui il FET è stato svuotato. La funzione non implementava un controllo checkLimits(amount) sulla transazione e non verificava se le prove di burn o lock fossero disponibili on-chain. Il prelievo è avvenuto non appena la chiave di autorizzazione è stata compromessa, poiché una firma legittima era tutto ciò che serviva per svuotare il saldo FET del converter.
Fetch.ai ha dichiarato di aver lavorato con SingularityNET per disattivare i wallet e i contratti interessati. Un aggiornamento successivo ha precisato che nessun contratto di Fetch.ai era allora a rischio e che le conversioni da AGIX a FET — AGIX essendo il token di SingularityNET — erano state sospese per precauzione. La società ha anche pubblicato un'
analisi on-chain dell'exploit su ASI:One, ricostruendo l'attacco dalla chiave di firma compromessa ai wallet di incasso dell'attaccante.
An on-chain analysis of the exploit is now available on ASI:One. It traces the attack from the compromised signing key to the attacker's cash-out wallets. This is not the final analysis. Read the report: Together with @SingularityNET , we have deactivated… — Fetch.ai (@Fetch_ai) September 20, 2026
Perché NTX è crollato mentre FET no
I due token hanno reagito in modi distinti perché gli attacchi hanno avuto effetti diversi sull'offerta. L'incidente FET ha riguardato il furto di token già emessi, mentre l'incidente NTX ha generato centinaia di milioni di token non autorizzati, compromettendo l'integrità dell'offerta e aggiungendo pressione di vendita supplementare. Questa distinzione è rilevante perché l'emissione di nuovi token diluisce direttamente gli holder esistenti, mentre il furto di token detenuti dal progetto non modifica l'offerta totale.
Secondo CoinMarketCap, NTX veniva scambiato intorno a 0,000066 dollari, in calo di quasi il 95% nelle 24 ore precedenti, dopo aver toccato il minimo storico di 0,00004075 dollari il 20 settembre. La situazione di FET non è stata complicata da uno shock dell'offerta comparabile.
Uno schema familiare nel settore
La perdita diretta è contenuta, ma il metodo d'attacco rientra in uno schema molto più ampio del settore. TRM Labs ha registrato 207 hack e 972 milioni di dollari di perdite nella prima metà del 2026. I compromessi di infrastrutture e operativi rappresentano solo circa il 15% degli incidenti ma circa il 76% dei fondi rubati — il che significa che una quota relativamente ridotta di incidenti ha causato la maggior parte del valore sottratto. Il furto a Fetch.ai e NuNet rientra in quella categoria più ristretta e ad alto impatto, con le perdite ricondotte a credenziali privilegiate compromesse.
Il rapporto sulla sicurezza 2026 di CoinGecko racconta una storia simile. Le violazioni di infrastrutture e supply-chain hanno causato perdite superiori a 1,8 miliardi di dollari tra gennaio 2025 e luglio 2026, mentre il compromesso delle chiavi private rimasto un punto di fallimento determinante.
Cryptopolitan ha riportato uno schema simile a giugno, quando Humanity Protocol ha dichiarato che chiavi private esposte avevano contribuito a perdite fino a 31 milioni di dollari, e il suo token H era sceso fino al 90%.
Fetch.ai dichiara che l'indagine rimane aperta e che l'analisi pubblicata è esplicitamente non definitiva. Le prossime domande sono come le credenziali siano state compromesse, se Fetch.ai abbia ruotato o sostituito tutti i privilegi interessati, e come NuNet gestisca i NTX non autorizzati ancora collegati all'attaccante.
Fonte: Cryptopolitan

