zkAPI di Ethereum punta a dissociare i pagamenti per l'AI dall'identità degli utenti
Punti chiave
- •zkAPI, lanciato il 1° ottobre dalla Ethereum Foundation e dall'Open Anonymity Project, consente agli utenti di pagare l'accesso API a sistemi di AI da un vault Ethereum alimentato con ETH, USDC o altri crediti supportati, senza esporre la propria identità di fatturazione.
- •Il sistema utilizza prove a conoscenza zero, Merkle tree da 32 livelli e protezione dalla doppia spesa basata su nullifier, così i server possono autorizzare la spesa senza collegarla a un deposito specifico.
- •Invece di emettere chiavi API permanenti, zkAPI crea chiavi di breve durata con tetti in dollari, e i provider inviano ricevute di utilizzo firmate così che venga detratto dalla nota privata solo l'importo effettivamente consumato.
- •zkAPI non nasconde il contenuto dei prompt né i metadati di rete, e la Foundation avverte che dettagli personali ripetuti nei prompt possono fungere da impronte digitali identificative, suggerendo Tor per un più forte anonimato di rete.
- •Oltre all'AI, lo stesso meccanismo potrebbe supportare query RPC blockchain, elaborazioni di immagini e video, banda VPN e pagamenti tra agenti software autonomi.
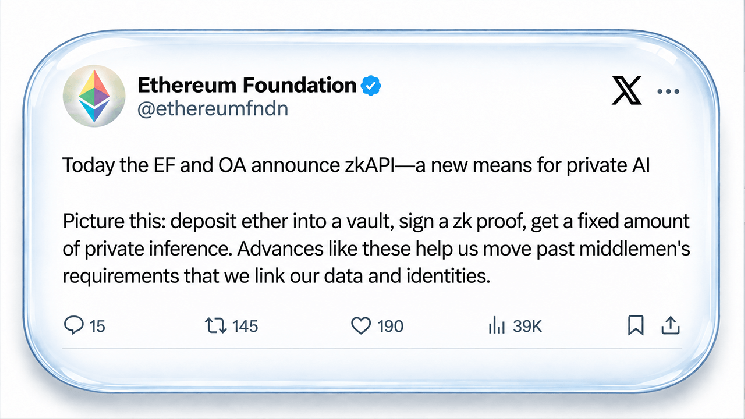
Ogni richiesta inviata a un modello di intelligenza artificiale commerciale può lasciare una traccia più lunga di quanto la maggior parte degli utenti immagini. Una chiave API è collegata a un account, l'account è collegato a denaro, e i prompt si accumulano dietro entrambi. La Ethereum Foundation (EF) sintetizza il problema senza mezzi termini: "Ogni chiamata API a un sistema di AI oggi porta con sé un'identità". zkAPI, il nuovo strumento lanciato dalla Foundation, è costruito proprio per spezzare quel collegamento.
Lanciato il 1° ottobre dalla Ethereum Foundation e dall'Open Anonymity Project, zkAPI consente a un utente di depositare ETH, USDC — una stablecoin ancorata al dollaro — o altri crediti supportati in un vault Ethereum e poi pagare le richieste AI senza rivelare al server dei pagamenti la propria identità. Il provider di AI riceve la richiesta, ma non l'identità di fatturazione che vi sta dietro.
La preoccupazione è personale quanto finanziaria. "I prompt sono personali. Le persone chiedono ai modelli di AI informazioni sulla loro salute, sulle loro finanze, sui loro dubbi", dichiara il post sul blog della Foundation intitolato "Introducing zkAPI: private usage credits for any API". Se si accumulano abbastanza di queste domande sotto un unico account, il provider non detiene solo una fattura — può detenere un archivio pluriennale di ciò a cui una persona ha pensato.
Un vault, una nota privata e una prova a conoscenza zero
Il meccanismo di zkAPI inizia con una normale transazione Ethereum. Un utente deposita credit in un contratto di vault, dopodiché i fondi sono rappresentati da una nota privata che può essere spesa senza rivelare quale deposito originale abbia fornito il denaro. Come spiega la descrizione della EF, "zkAPI separa il pagamento dall'identità".
Un software in esecuzione sul dispositivo dell'utente genera quindi una prova a conoscenza zero che dimostra come una nota con fondi copra la spesa richiesta e non sia già stata spesa. Le prove a conoscenza zero sono una famiglia di tecniche crittografiche che consentono a una parte di dimostrare la veridicità di un'affermazione senza rivelare i dati alla base, e sono diventate un componente comune nei design di privacy e scalabilità blockchain. Qui la prova attesta solo la validità, così il server può autorizzare la spesa senza sapere a quale nota appartenga l'utente.
L'infrastruttura sottostante è tecnica. I depositi sono commitment all'interno di un Merkle tree — una struttura che consente a chiunque di verificare l'inclusione di un deposito senza esporre quale voce sia — profondo 32 livelli. La spesa produce numeri di serie unidirezionali chiamati nullifier, mentre le prove Groth16 sulla curva BN254 e l'hashing Poseidon svolgono il lavoro crittografico pesante. Il nullifier agisce da custode contro la doppia spesa: provare a spendere lo stesso saldo due volte e il duplicato tradisce l'inganno, mentre restare entro il saldo è progettato per mantenere la nota non collegabile. Con le parole della Foundation, "Un utente che resta entro il proprio saldo resta non collegabile".
Chiavi monouso invece di account permanenti
La parte più ingegnosa arriva dopo l'autorizzazione del pagamento. Invece di consegnare al provider di AI una chiave API permanente legata a un normale account cliente, il server di zkAPI verifica la prova di pagamento e crea una chiave fresca, di breve durata, con un tetto in dollari. La chiave esiste solo nella memoria del dispositivo dell'utente, e il prompt viene quindi inviato direttamente al provider di AI.
"Il server che gestisce il denaro non vede mai il contenuto, e il provider che vede il contenuto non apprende mai l'identità di fatturazione dietro una chiave", ha spiegato la Foundation.
Quando la chiave temporanea scade, il provider registra l'importo effettivamente consumato in una ricevuta di utilizzo firmata. zkAPI detrae quell'importo dalla nota privata dell'utente anziché prelevare automaticamente l'intero tetto di spesa, così una singola autorizzazione può coprire un'intera sessione invece di richiedere una transazione Ethereum per ogni domanda.
La separazione è deliberata: il sistema di pagamento sa che qualcuno ha pagato, l'AI sa che qualcuno ha chiesto, e nessuno dei due dovrebbe sapere abbastanza da collegare le due cose. Ethereum stesso vede ancora meno. La blockchain pubblica può osservare depositi, chiusure e prelievi, ma non ciò che il saldo ha acquistato. Il denaro può anche essere recuperato se i server zkAPI dovessero scomparire. "Puoi chiudere il tuo saldo e prelevare on-chain, anche se ogni server zkAPI dovesse sparire", spiega il post sul blog della EF.
I limiti del mantello della privacy
Esiste, tuttavia, ness mantello dell'invisibilità. zkAPI separa l'identità di fatturazione dall'utilizzo dell'API; non nasconde ciò che qualcuno digita in un modello di AI. Il provider riceve comunque prompt e risposte, perché deve eseguire il modello. Anche le informazioni di rete possono tradire la persona dall'altra parte — un indirizzo IP stabile, schemi temporali o comportamenti ripetitivi possono aiutare a ricollegare sessioni che dovrebbero essere separate.
La Foundation è altrettanto franca su un rischio più sottile: "I contenuti dei prompt condivisi possono agire come impronte digitali per chiunque possa leggerli". Continuare a menzionare lo stesso datore di lavoro, familiari, abitudini di scrittura, documenti di progetto o vecchie conversazioni, e il contenuto stesso può iniziare a ricomporre un'identità. Gli utenti che cercano un più forte anonimato di rete vengono indirizzati verso Tor, la storica rete di anonimato, e circuiti freschi per sessioni separate, e il repository del protocollo etichetta zkAPI come sperimentale — una designazione che lascia spazio al design di evolversi man mano che lo sviluppo prosegue.
Oltre l'AI
L'AI è solo la prima a varcare la soglia. Lo stesso sistema potrebbe gestire query RPC blockchain, elaborazioni di immagini e video, banda VPN e servizi macchina-macchina, in cui agenti software pagano per lavoro senza mantenere convenzionali account cliente.
Questo rende la proposta di zkAPI al tempo stesso più ristretta e più interessante della semplice AI anonima. Non promette che nessuno sappia nulla. Cerca di garantire che nessuno sappia tutto.

