Gli hack crypto hanno causato perdite per $1,32 miliardi nella prima metà del 2026
Punti chiave
- •I protocolli crypto hanno perso $1,32 miliardi nella prima metà del 2026 in centinaia di hack resi pubblici.
- •Le falle nei controlli di accesso hanno determinato molte delle perdite maggiori, inclusi $292 milioni presso Kelp DAO e $280 milioni presso Drift Protocol.
- •Gli attacchi di phishing e social engineering hanno rappresentato $282 milioni di perdite durante il periodo.
- •TRM Labs ha riportato che la perdita media per hack è stata di circa $220.000, il livello più basso per qualsiasi precedente periodo di sei mesi.
- •Gli esperti del settore hanno espresso opinioni diverse sul fatto che l’intelligenza artificiale accelererà gli attacchi crypto o porterà i principali protocolli a migliorare le difese.
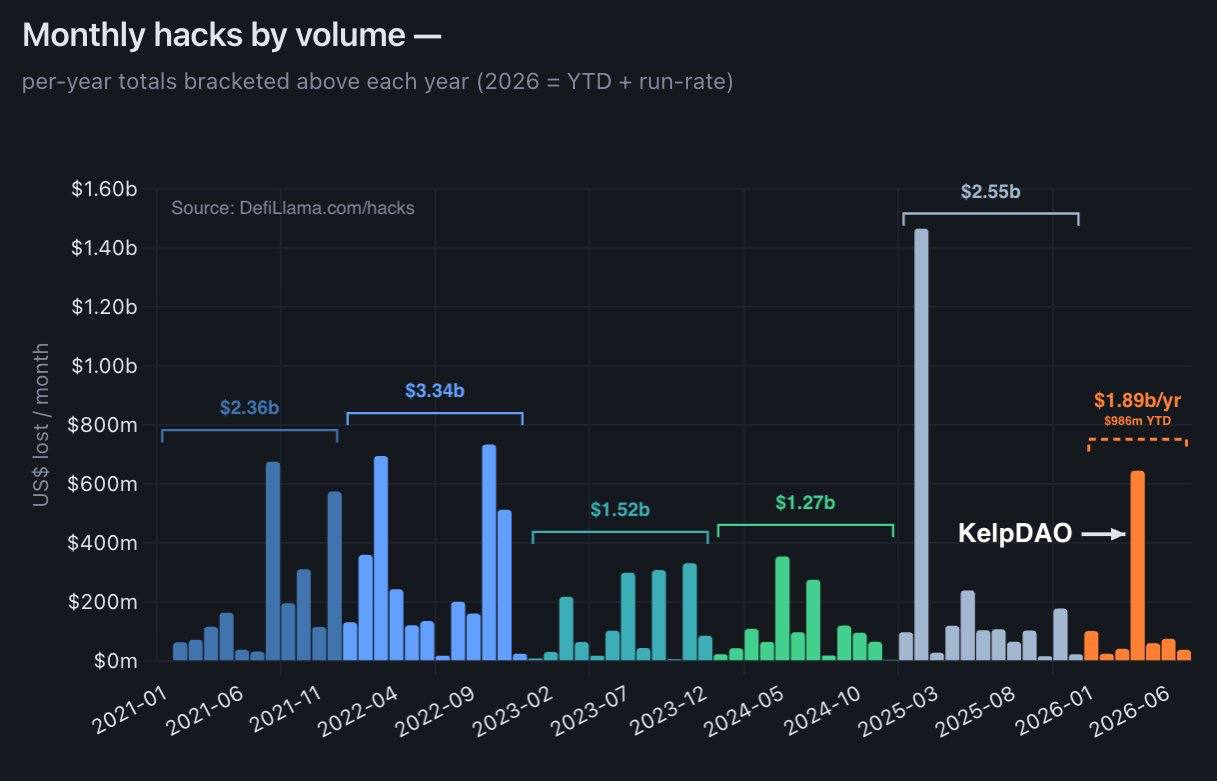
I protocolli crypto hanno perso $1,32 miliardi nella prima metà del 2026 in centinaia di hack resi pubblici, con le perdite maggiori legate a falle nei controlli di accesso, attacchi di phishing e social engineering, ed exploit relativi agli oracoli.
I dati citati da The Market Periodical indicavano 224 hack crypto nei punti chiave, mentre il corpo dell’articolo riportava perdite per $1,32 miliardi in 244 hack divulgati pubblicamente nel periodo. Onchain Lens ha condiviso dati correlati su X, affermando che la maggior parte delle perdite proveniva da un numero limitato di incidenti: https://x.com/onchainlens/status/2080920931623682522?s=46.
Il totale del primo semestre mostra che gli hack restano un rischio rilevante per i protocolli crypto, anche se le perdite sono state inferiori rispetto all’anno precedente. Il solo hack di Bybit nel febbraio 2025 ha causato perdite per $1,4 miliardi. La concentrazione delle perdite in pochi grandi incidenti evidenzia inoltre come accessi privilegiati, controlli di governance e infrastrutture cross-chain possano creare punti di vulnerabilità ad alto impatto quando vengono compromessi.
Le falle nei controlli di accesso e il phishing hanno guidato le perdite maggiori
Secondo Onchain Lens, la maggior parte degli attacchi con le perdite più elevate nella prima metà del 2026 è derivata da falle nei controlli di accesso. Questi incidenti includevano casi in cui gli aggressori hanno compromesso autorizzazioni o ottenuto accessi privilegiati ai protocolli.
I due incidenti più grandi del periodo si sono verificati ad aprile e hanno riguardato falle nei controlli di accesso. Kelp DAO e Drift Protocol sono stati violati rispettivamente per $292 milioni e $280 milioni.
Nell’attacco a Kelp DAO, gli hacker hanno compromesso nodi RPC off-chain per sfruttare la configurazione del verificatore LayerZero e indurla a rilasciare ETH. L’incidente di Drift Protocol ha coinvolto tecniche di social engineering per ottenere accesso al Security Council del protocollo e pre-firmare transazioni.
Altri grandi hack crypto hanno visto gli aggressori usare metodi diversi per compromettere l’accesso e sottrarre fondi. BonkDAO ha perso $21 milioni dalla propria tesoreria tramite un exploit di governance.
Gli attacchi di phishing e social engineering hanno rappresentato $282 milioni di perdite. I problemi degli oracoli sono stati il terzo principale vettore di attacco, con Bonzo Finance, Ostium e il protocollo Blend che hanno perso ciascuno milioni di dollari tramite exploit degli oracoli. Gli attacchi agli oracoli sono particolarmente rilevanti per la DeFi perché i protocolli spesso utilizzano feed di prezzo esterni o dati di mercato per determinare valori delle garanzie, liquidazioni ed esiti di regolamento.
Gli attacchi più piccoli sono aumentati mentre i rischi dell’IA attirano attenzione
Un modello rilevante nella prima metà del 2026 è stata la diffusione di attacchi più piccoli. La società di sicurezza blockchain TRM Labs ha dichiarato nel suo report H1 2026 che il periodo ha registrato più hack crypto, mentre la perdita media per hack è stata di circa $220.000. Tale cifra è stata inferiore a quella di qualsiasi precedente periodo di sei mesi.
La maggior parte degli hack consisteva in exploit di smart contract mirati a protocolli DeFi, progetti di token ed exchange decentralizzati. I dati indicano un contesto di sicurezza in cui i grandi incidenti molto pubblicizzati restano importanti, ma anche gli attacchi ricorrenti contro progetti più piccoli rappresentano una quota crescente dell’attività di exploit divulgata.
Alcuni esperti, tra cui il fondatore di OpenZeppelin Manuel Aráoz, hanno affermato che i progressi dell’intelligenza artificiale potrebbero incidere su tutta la DeFi. Aráoz ha discusso il tema su X: https://x.com/maraoz/status/2059413451265441990?s=20.
Alcuni mesi prima, un sistema di IA aveva scoperto una vulnerabilità che avrebbe consentito di coniare token ZEC illimitati sulla rete Zcash. Anche Anthropic ha pubblicato un report nel dicembre 2025, mostrando che il suo agente IA ha sfruttato con successo il 63% di 405 smart contract violati tra il 2020 e il 2025.
Tuttavia, non tutti concordano sul fatto che l’IA accelererà gli attacchi crypto. Haseeb Qureshi, managing partner di DragonFly, ha affermato che la preoccupazione è per lo più un falso allarme perché anche i principali protocolli crypto rafforzeranno le proprie difese. Qureshi ha commentato la questione su X: https://x.com/hosseeb/status/2076682247168827849?s=20.
Qureshi ha osservato che, mentre il numero di hack è aumentato, la dimensione degli attacchi è diminuita. Ha affermato che questo suggerisce che gli aggressori si stiano concentrando su protocolli e progetti più piccoli che non hanno migliorato il proprio codice contro le minacce legate all’IA.

