Cosa sono i bridge crypto? Come funzionano i trasferimenti cross-chain e perché continuano a essere violati
Punti chiave
- •Le perdite cumulative da exploit dei bridge crypto hanno superato i 4,3 miliardi di dollari dal 2021, e i bridge sono stati responsabili di due dei tre maggiori exploit DeFi del primo trimestre del 2026.
- •La maggior parte dei bridge trasferisce valore attraverso un processo di lock-and-mint che blocca il token originale sulla chain di origine ed emette un token wrapped sulla chain di destinazione, con Wrapped Bitcoin come esempio più noto.
- •Le vulnerabilità di controllo degli accessi sono state il vettore d'attacco principale nel 2024, responsabili di circa il 75% del valore perso negli incidenti dei bridge di quell'anno, pari a circa 1,7 miliardi di dollari.
- •I principali incidenti ai bridge del 2026 hanno incluso l'attacco a Kelp DAO di circa 290 milioni di dollari, la perdita di circa 11,6 milioni di dollari di Verus Protocol, l'exploit di Hyperbridge tramite messaggio contraffatto e la perdita di circa 24,15 milioni di USDC di AFX Trade dopo che un attaccante ha ottenuto cinque firme di validatori.
- •I protocolli più recenti mirano a ridurre il rischio dei bridge, con il CCIP di Chainlink che avrebbe elaborato oltre 28.600 miliardi di dollari in trasferimenti senza exploit a livello di protocollo e Wormhole che ha aggiunto la verifica zero-knowledge e la governance cross-chain nel 2024.
I bridge crypto spostano token e dati tra blockchain che non possono comunicare tra loro in modo autonomo, e sono diventati uno dei componenti più attaccati del settore crypto. Una guida del 2026 ai bridge blockchain stima perdite cumulative da exploit dei bridge superiori ai 4,3 miliardi di dollari dal 2021, e i bridge sono stati responsabili di due dei tre maggiori exploit DeFi del primo trimestre del 2026. Questo articolo spiega come operano i bridge, quanto è stato perso e cosa dimostrano i dati sulle loro vulnerabilità.
Cos'è un bridge crypto?
Blockchain come Bitcoin, Ethereum e BNB Smart Chain operano ciascuna secondo regole proprie, con meccanismi di consenso, linguaggi di programmazione e standard di token distinti. Per impostazione predefinita, nessuna di esse può inviare messaggi o asset a un'altra chain.
Un bridge crypto è un protocollo che collega due reti blockchain separate, consentendo agli utenti di spostare asset o dati da una chain all'altra. Questa capacità è nota come interoperabilità.
Le guide usano spesso l'immagine di un ponte fisico tra due isole: ogni isola è un proprio ecosistema blockchain e, senza un ponte, asset e utenti restano bloccati sulla loro isola.
Attraversare ha scopi pratici. Gli utenti possono accedere ad applicazioni e servizi DeFi che esistono solo su un'altra chain e, poiché le commissioni di transazione variano da rete a rete, alcuni utenti spostano gli asset su una chain più economica per determinate transazioni.
Anche gli sviluppatori traggono beneficio, poiché i bridge permettono di costruire applicazioni che sfruttano i punti di forza di più blockchain contemporaneamente. Curve Finance e Aave, ad esempio, usano i bridge per consentire agli utenti di spostare liquidità tra Ethereum e reti come Polygon e Avalanche.
L'alternativa — vendere un asset e comprarne uno nuovo — comporta costi di transazione ed espone l'utente alle oscillazioni di prezzo. Un bridge permette all'utente di mantenere l'asset originale ottenendo al contempo l'accesso a una nuova rete.
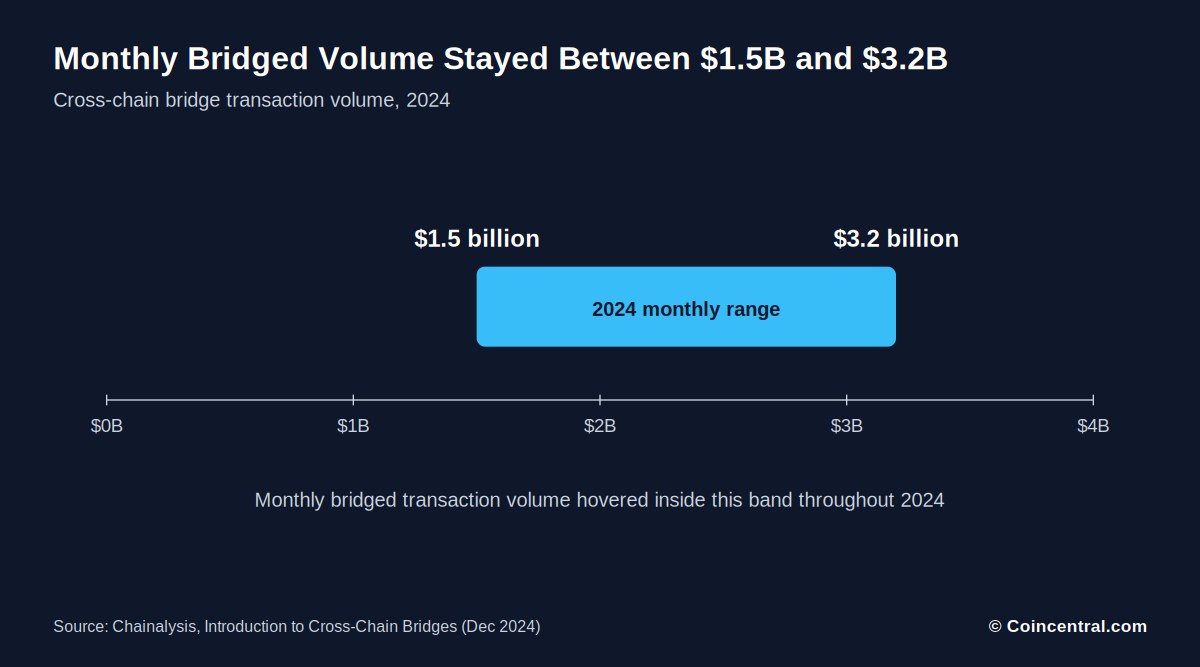
I dati di utilizzo sottolineano quanto le persone dipendano dai bridge. Chainalysis ha riportato che il volume mensile bridged nel 2024 è variato tra 1,5 e 3,2 miliardi di dollari.
Come i bridge crypto spostano il valore
La maggior parte dei bridge trasferisce valore attraverso un processo di lock-and-mint. L'utente invia il token originale a un contratto bridge sulla chain di origine, che blocca il token e registra il deposito. Il bridge invia quindi un messaggio sicuro a un contratto corrispondente sulla chain di destinazione, che crea un token wrapped ancorato al valore dell'originale.
La moneta originale non attraversa mai il confine della chain. L'utente riceve invece un token sostitutivo — Wrapped Bitcoin (WBTC), un token ERC-20 utilizzabile su Ethereum, è l'esempio classico — mentre il BTC originale resta bloccato negli smart contract.
L'inversione del trasferimento si basa su burning e unlocking: l'utente invia il token wrapped al contratto bridge, che lo rimuove dalla circolazione. Un messaggio viaggia quindi verso la chain di origine e l'asset originale viene rilasciato.
Chainalysis illustra il flusso con un esempio Ethereum-Solana: un asset viene bloccato su Ethereum, un messaggio raggiunge Solana e lì viene creata una copia wrapped utilizzabile come se fosse nativa di Solana.
Dal punto di vista dell'utente, i passaggi sono brevi: scegliere la chain di origine e l'importo, inviare gli asset al bridge e ricevere i token wrapped sulla chain di destinazione. Dietro le quinte, il sistema dipende da messaggi, prove, validatori, contratti e pool di liquidità.
Questo ultimo elemento è cruciale per la sicurezza. Se un anello della catena si rompe, i fondi possono drenare rapidamente — come mostrano le sezioni successive. Che l'anello debole sia un messaggio contraffatto, un controllo delle firme difettoso o una validazione mancante, l'entità della perdita tende a seguire la quantità di liquidità coinvolta.
Tipi di bridge crypto
I bridge possono essere classificati in base a chi li gestisce, come funzionano e la direzione in cui spostano gli asset. La distinzione più comune è tra design trusted e trustless, ciascuno con i suoi compromessi.
Un bridge trusted, o custodial, è gestito da un'entità centrale, e gli utenti devono fidarsi dell'operatore per la salvaguardia degli asset. Questi bridge possono offrire un'esperienza più fluida, ma l'operatore è in una posizione in cui potrebbe abusare dei fondi.
Un bridge trustless, o non-custodial, si affida a smart contract per bloccare e rilasciare token senza un operatore centrale. La sicurezza dipende quindi dalla qualità del codice, e questi bridge possono essere più complessi e lenti.
Altre categorie includono i bridge di asset wrapped, che convertono un asset da una chain in un token compatibile su un'altra — WBTC è l'esempio più noto — e i bridge di sidechain, che collegano una chain madre a una chain figlia con un meccanismo di consenso diverso, come la connessione tra Ethereum e Gnosis Chain.
Anche la direzione è importante. I bridge unidirezionali spostano gli asset solo verso la chain di destinazione senza percorso di ritorno, mentre i bridge bidirezionali operano in entrambe le direzioni e sono più adatti all'uso generale.
Alcuni wallet offrono swap cross-chain come alternativa. Il wallet usa un aggregatore per cercare sugli exchange decentralizzati il miglior tasso, e può impiegare bridge dietro le quinte senza che l'utente li gestisca direttamente.
Quanto è stato perso con gli hack dei bridge?
Gli exploit dei bridge sono costati agli utenti miliardi di dollari. Una guida del 2026 stima perdite cumulative superiori ai 4,3 miliardi di dollari dal 2021, rendendo l'infrastruttura cross-chain una delle aree più prese di mira nella crypto.
Una precedente analisi di Chainalysis contava 1,4 miliardi di dollari di perdite dall'inizio del 2022. A quel punto, l'importo rubato dai bridge aveva già superato il miliardo di dollari — e il totale ha continuato a crescere.
Le vulnerabilità di controllo degli accessi sono state la causa principale nel 2024, responsabili di circa il 75% del valore perso negli incidenti dei bridge di quell'anno, pari a 1,7 miliardi di dollari. Una sezione successiva esamina questo aspetto più nel dettaglio.
Il singolo evento più grande nelle fonti è l'exploit di Ronin da 615 milioni di dollari. Ronin era il bridge che supportava il gioco Axie Infinity. Wormhole ha perso circa 320 milioni di dollari dopo una debolezza nei controlli delle firme digitali.
L'attacco a Kelp DAO, riportato a circa 290 milioni di dollari, è stato il maggior exploit legato ai bridge del 2026 fino a maggio. Horizon ha perso circa 100 milioni di dollari a giugno 2022.
La sola entità non indica quanto sia pericolosa una vulnerabilità. Hyperbridge ha perso molto meno solo perché la sua liquidità era limitata — un bug che oggi drena 2,5 milioni di dollari potrebbe drenarne molti di più se il pool cresce.
Gli hack dei bridge nel 2026
Diversi incidenti ai bridge sono avvenuti nel 2026. Il più grande è stato Kelp DAO, dove gli attaccanti avrebbero preso circa 290 milioni di dollari. TechRadar ha riportato che l'attacco mirava alla configurazione LayerZero di Kelp, e alcuni ricercatori lo hanno collegato al gruppo Lazarus.
LayerZero avrebbe dichiarato che il problema derivava dalla configurazione di Kelp, incluso l'uso di un singolo DVN. Kelp ha contestato questa interpretazione. Il caso mostra che la sicurezza dipende da come un progetto configura il proprio livello di messaggistica, non solo dal protocollo sottostante.
Il bridge Ethereum di Verus Protocol è stato sfruttato per circa 11,6 milioni di dollari, segnalato da Blockaid e PeckShield il 18 maggio. Un messaggio cross-chain contraffatto ha ingannato il bridge inducendolo a inviare le riserve al wallet dell'attaccante.
L'attaccante ha drenato ETH, USDC e tBTC convertendoli in circa 5.402 ETH. Blockaid ha dichiarato che la causa era la mancata validazione dell'importo di origine nel codice Solidity del bridge, e che non si trattava di un bypass ECDSA, di un compromesso delle chiavi notarili o di un bug del parser.
Hyperbridge è stato colpito da un messaggio cross-chain contraffatto. L'attaccante ha ottenuto il controllo di un contratto di token DOT bridged, ha emesso 1 miliardo di DOT bridged e li ha venduti nella liquidità disponibile. I rapporti iniziali indicavano una perdita di 237.000 dollari, mentre una revisione successiva ha fissato le perdite realizzate vicino a 2,5 milioni di dollari.
Le fonti divergono sulla datazione: una guida colloca la perdita di Hyperbridge a marzo 2025, mentre un report del 2026 la colloca ad aprile.
AFX Trade ha perso circa 24,15 milioni di USDC il 22 luglio dopo che un attaccante ha ottenuto le cinque firme dei validatori necessarie per approvare un prelievo dal suo bridge — coerente con lo schema di takeover dei validatori trattato nella sezione successiva.
Perché i bridge vengono violati
Un bridge deve rispondere a una domanda difficile: qualcosa è davvero avvenuto su un'altra chain? Se il bridge risponde in modo errato, il denaro può muoversi quando non dovrebbe.
I bridge sono bersagli attraenti per tre ragioni: detengono grandi riserve, collegano più ecosistemi e trasformano un errore di verifica in un prelievo diretto. Inoltre si affidano a una complessa logica di smart contract distribuita su più di una chain.
Un'analisi divide gli attacchi in due gruppi: attacchi al codice, che sfruttano difetti negli smart contract, e attacchi al design di rete, spesso condotti tramite social engineering.
La maggior parte degli hack dei bridge mira a rilasciare token su una chain senza un deposito corrispondente sull'altra. Tre metodi si ripetono continuamente.
Le vulnerabilità di controllo degli accessi sono state il vettore d'attacco principale nel 2024, per circa il 75% del valore perso, pari a 1,7 miliardi di dollari, con il restante derivante da altre cause. I bridge custodial aggiungono un ulteriore rischio: l'operatore potrebbe abusare dei fondi.
Gli incidenti del 2026 mostrano come queste categorie si manifestano in pratica: Verus e Hyperbridge sono caduti per messaggi cross-chain contraffatti, AFX Trade per un attaccante che ha raccolto le firme dei validatori richieste per un prelievo, e Kelp DAO per una disputa su come era configurato il livello di messaggistica. Il takeover dei validatori è lo schema da comprendere: quando un bridge rilascia fondi solo dopo aver raccolto una soglia di firme, chi possiede quelle firme può autorizzare prelievi senza alcun deposito a supporto.
Il DeFi è inoltre molto più interconnesso rispetto al 2022, quando Nomad e Wormhole furono colpiti. Ora esistono più chain, wrapper e livelli di messaggistica, offrendo alle piccole lacune di validazione più opportunità di trasformarsi in perdite enormi.
Come i fondi rubati si muovono attraverso i bridge
I bridge facilitano anche lo spostamento di denaro rubato. Collegando le chain, rendono i percorsi delle transazioni più difficili da seguire per forze dell'ordine e team di sicurezza. Chainalysis identifica i dati frammentati e i percorsi di transazione oscurati come problemi principali.
Dopo il collasso di FTX, gli hacker hanno rubato circa 477 milioni di dollari dall'exchange e hanno iniziato a riciclarli, usando peel chain, CoinJoin e bridge per oscurare l'origine e la destinazione dei fondi. L'obiettivo era aumentare l'anonimato.
Il riciclaggio di denaro si svolge tipicamente in tre fasi. Il collocamento introduce denaro sporco nel sistema finanziario, il layering lo muove attraverso molte transazioni per nasconderne la fonte, e l'integrazione è il momento in cui i fondi non possono più essere facilmente ricondotti al crimine.
L'integrazione è un punto critico per il rilevamento, perché è lì che la crypto incontra il contante. Gli exchange conformi alle norme antiriciclaggio verificano l'identità e la fonte dei fondi; altre piattaforme sono meno rigorose su questi requisiti.
Le transazioni dei bridge lasciano lunghe tracce attraverso molteplici smart contract e passaggi. Chainalysis dichiara che il suo strumento Reactor può seguire fondi attraverso centinaia di protocolli di bridge e exchange decentralizzati, con dati che coprono più di 25 blockchain, 17 milioni di asset e 220 milioni di transazioni sui bridge.
Le regole AML sono uno strato di difesa. Aiutano a rilevare l'uso illegale della crypto, ma da sole non possono fermare un exploit.
Altri incidenti di sicurezza da luglio a ottobre 2026
I bridge non sono l'unico punto debole del settore. Un report di Santiment ha coperto una serie di incidenti da luglio a inizio ottobre 2026, che hanno coinvolto exchange, hardware wallet, bridge e software wallet. La varietà è essa stessa la lezione: le perdite del trimestre sono derivate dalla sicurezza operativa degli exchange, dai meccanismi dei protocolli di prestito, da uno squilibrio di riserve, dalla casualità del firmware dei wallet e da sistemi di fornitori terzi — superfici di guasto diverse dagli exploit dei bridge descritti sopra, ma la stessa conseguenza per gli utenti coinvolti.
Bitget ha segnalato una violazione il 24 settembre con perdite di circa 387,5 milioni di dollari, in aumento rispetto a una prima stima di 351,6 milioni. Mandiant e SlowMist l'hanno fatta risalire a prodotti di sicurezza di terze parti compromessi. Bitget ha dichiarato che i suoi cold wallet non erano stati colpiti e che il suo fondo di protezione avrebbe coperto gli utenti.
L'exploit di Tectonic è seguito il 30 agosto. Cronos ha quantificato i prestiti interessati in circa 120,4 milioni di dollari. I validatori hanno eseguito un rollback di 10.961 blocchi e annullato circa 111,2 milioni di dollari, mentre circa 9,19 milioni erano già usciti dalla rete.
Il 6 settembre, un bug nel Liquid Network ha permesso la creazione di circa 4.000 LBTC senza copertura. Blockstream ha dichiarato che la sua riserva è scesa da circa 4.205 BTC a circa 197 BTC. L'attaccante ha restituito 3.400 BTC, e circa 600 BTC restavano ancora outstanding.
I problemi di Coldcard sono iniziati il 30 luglio: un errore del firmware risalente a marzo 2021 aveva indebolito la casualità usata per generare i seed. TRM Labs ha stimato che circa 1.816 BTC, per un valore di circa 116 milioni di dollari, siano stati drenati da più di 5.200 indirizzi.
Il wallet app di D'CENT ha perso circa 12,4 milioni di XRP su 7.393 wallet tra il 15 e il 25 settembre. Trezor ha segnalato violazioni presso i fornitori ShipMonk e Brevo ma ha dichiarato che i suoi wallet non sono stati violati. Circa 347.149 contatti sono stati esportati da Brevo, e circa 2.500 persone hanno cliccato su un link di phishing.
Il 9 ottobre, Ledger ha iniziato a indagare su wallet drenati tra i clienti che avevano acquistato dal rivenditore CryptoBilis. L'investitore on-chain Specter ha stimato perdite superiori a 86 milioni di dollari, ma Ledger non ha confermato un totale. Due giorni prima, Justin Drake ha sollecitato la pianificazione dei rischi dell'AI per la crittografia a curve ellittiche, mentre Yehuda Lindell di Coinbase ha dichiarato che non ci sono evidenze che le ipotesi sottostanti si siano indebolite.
Come ridurre il rischio dei bridge — e cosa verrà dopo
Nessun bridge è privo di rischio, ma gli utenti possono ridurre la propria esposizione. Verificare che un bridge abbia superato audit di sicurezza e abbia una lunga esperienza operativa, e prestare attenzione ai segnali d'allarme prima di inviare fondi.
Le fonti elencano anche abitudini di base: conservare i fondi in un wallet sicuro come un hardware wallet, usare password forti con autenticazione a più fattori, mantenere il software aggiornato, attivare gli avvisi di transazione e monitorare la propria attività per anything di insolito.
Il phishing è una via comune per i furti. Verificare l'URL prima di inserire qualsiasi chiave privata o dettaglio sensibile. Le piattaforme consolidate con una lunga esperienza possono offrire maggiore fiducia, sebbene nessuna sia completamente sicura.
Gli swap cross-chain offrono un'altra opzione. Un wallet o un servizio instrada lo swap per voi, potenzialmente evitando il contatto diretto con un bridge — ma hanno anche limiti, come un numero minore di token supportati e commissioni.
I bridge si adattano a esigenze avanzate, come lo spostamento di token non supportati dai servizi di swap, mentre gli swap si adattano a scambi di base tra token popolari.
I protocolli più recenti mirano a ridurre il rischio. Il CCIP di Chainlink ha elaborato oltre 28.600 miliardi di dollari in trasferimenti senza exploit a livello di protocollo, usando validazione decentralizzata. Wormhole ha aggiunto la verifica tramite prove zero-knowledge e la governance cross-chain nel 2024. 1inch, che offre swap cross-chain, dichiara che il suo prodotto esegue le istruzioni dell'utente senza prendere in custodia gli asset — una dichiarazione che viene dall'azienda stessa.
Questi sviluppi puntano verso standard di validazione più solidi, ma gli exploit restano un rischio. Le vulnerabilità di controllo degli accessi, i singoli punti di guasto e le configurazioni deboli hanno causato molte perdite finora, e gli utenti dovrebbero valutare attentamente ogni opzione prima di spostare gli asset. I segnali da monitorare sono quelli dietro le perdite di quest'anno: quanti soggetti indipendenti devono verificare un messaggio cross-chain, se una configurazione concentra la fiducia in un unico verificatore — il punto contestato da LayerZero e Kelp — quanta liquidità sta dietro un singolo contratto, e se un operatore può muovere unilateralmente i fondi degli utenti.
Fonti
- What Is a Blockchain Bridge? (aggiornato al 21 aprile 2026)
- What is a Crypto Bridge? (pubblicato il 15 luglio 2024, aggiornato il 17 luglio 2026)
- Introduction to Cross-Chain Bridges (Chainalysis Team, 5 dicembre 2024)
- Justin Drake's "Bunker Mode" Warning Meets Ledger and Bitget Security Fears (Trader Edge, 13 ottobre 2026)
- What is bridging in crypto?
- The biggest bridge hacks in 2026 (Vladimir Kozlov, 21 maggio 2026)
- How Do Hackers Use Crypto Bridges to Steal?
Fonte: CoinCentral

