Circa il 40% dei deflussi della Wave 2 di Coldcard erano salvataggi whitehat, secondo Galaxy
Punti chiave
- •Il monitoraggio blockchain di Galaxy Digital indica che circa il 40% della seconda ondata di attacchi dell'exploit di Coldcard era attività whitehat anziché furto criminale.
- •Una transazione confermata nel blocco 967.948 ha spostato 52,37 BTC, circa il 2,8% dei fondi dell'exploit tracciati, dalla Wave 2 e da tre cluster di aggressori etichettati Footprint AA, AU e AX verso un indirizzo recovery trust recante il messaggio OP_RETURN "claim:cryptorecoverytrust dot com".
- •Lo stesso sforzo di recupero ha incluso un trasferimento correlato del 21 settembre di 40,71 BTC, del valore di circa 3,31 milioni di dollari, coinvolgente 11 indirizzi, 20 input e 480 output.
- •L'exploit di Coldcard è iniziato il 30 luglio e ha drenato una stima di 100-130 milioni di dollari, con un conteggio precedente di circa 1.816 BTC prelevati da oltre 5.200 indirizzi.
- •La vulnerabilità risale a una modifica del firmware di marzo 2021 che ha fatto sì che alcuni seed di Coldcard si affidassero a una sorgente software di numeri casuali; sebbene Coinkite abbia corretto il firmware, le monete con i vecchi seed restano a rischio finché non vengono spostate su seed appena generati.
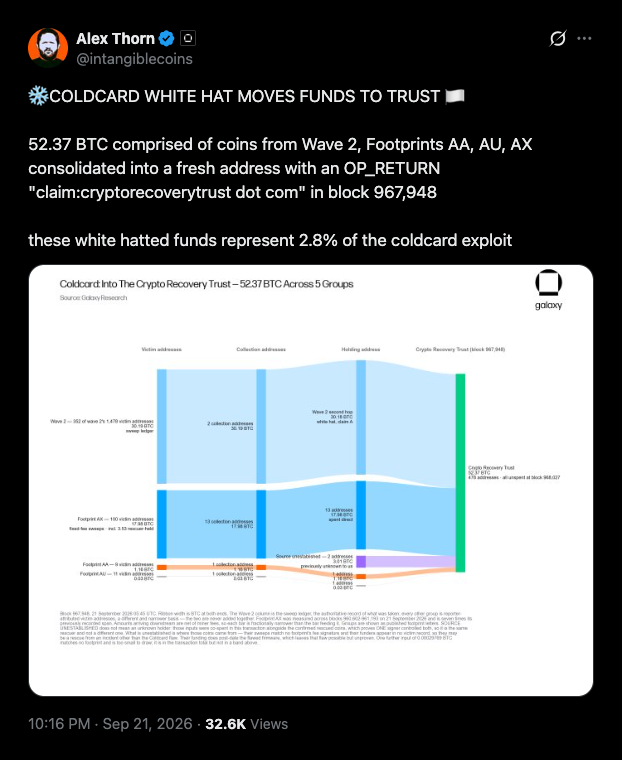
Alex Thorn, responsabile della ricerca di Galaxy Digital, afferma che la seconda ondata di attacchi nell'exploit del wallet Coldcard era per circa il 40% attività whitehat, sulla base del monitoraggio blockchain della società. La cifra è una correzione utile ai totali delle perdite sui titoli, poiché le monete che lasciano i wallet compromessi non sono tutte in mani criminali. In un post su X, Thorn ha tracciato 52,37 BTC inviati a un indirizzo etichettato per un nuovo recovery trust.
52,37 BTC sono atterrati in un nuovo indirizzo nel blocco 967.948
Secondo Thorn, i 52,37 BTC provenivano da monete prese nella Wave 2 e da tre cluster di aggressori che Galaxy ha etichettato Footprint AA, AU e AX. Il clustering degli indirizzi in base a comportamenti condivisi è una tecnica standard di tracciamento on-chain, che consente ai ricercatori di attribuire i flussi di fondi a un singolo attore anche quando si distribuiscono su molti indirizzi. I fondi sono giunti a un nuovo indirizzo confermato nel blocco 967.948.
La transazione conteneva una nota OP_RETURN — un breve messaggio incorporato in una transazione Bitcoin — che recitava "claim:cryptorecoverytrust dot com". Thorn ha quantificato il bottino al 2,8% dei fondi dell'exploit tracciati. La stessa transazione ha inoltre inviato altri 3,0134 BTC, privi di precedente cronologia di tracciamento, allo stesso indirizzo di recupero. Thorn ha detto che si trattava probabilmente di altro denaro Coldcard recuperato da whitehat, sebbene abbia contrassegnato quel collegamento come non confermato.
Nell'ambito del suo monitoraggio blockchain, Galaxy Research ha rilevato anche un trasferimento correlato di 40,71 BTC, del valore di circa 3,31 milioni di dollari, il 21 settembre. Quella transazione ha coinvolto 11 indirizzi, 20 input e 480 output, e conteneva lo stesso messaggio del recovery trust.
Perdite pecca vicino ai 130 milioni di dollari per un difetto del firmware di marzo 2021
I whitehat sono ricercatori di sicurezza che impiegano le tecniche degli aggressori per impossessarsi delle monete esposte prima dei criminali. Parte dei deflussi dai wallet delle vittime era quindi costituita da salvataggi, con le monete parchiate finché i proprietari non si fanno avanti. Le vittime possono cercare gli indirizzi dei wallet su cryptorecoverytrust.com per verificare se i propri fondi siano stati messi in sicurezza. La maggior parte del bitcoin rubato rimane dormiente nei wallet degli aggressori. La domanda aperta è quanti proprietari si fariano avanti per rivendicare le monete parcheggiate — il passaggio che trasforma i salvataggi in recuperi effettivi e consolida il conteggio reale delle perdite.
L'exploit di Coldcard è iniziato il 30 luglio e si è sviluppato in più tranche nei giorni successivi. Le stime dei danni vanno da oltre 100 milioni di dollari a un massimo di circa 130 milioni. Un precedente report di Cryptopolitan ha contato circa 1.816 BTC drenati da oltre 5.200 indirizzi, del valore tra 114 e 116 milioni di dollari all'epoca.
Il difetto risale a una modifica del firmware di marzo 2021. Alcuni seed generati dal firmware di Coldcard utilizzavano una sorgente software di numeri casuali invece del generatore hardware del dispositivo, e gli aggressori hanno ricostruito quei seed offline per drenare i wallet. Coinkite, il produttore del hardware wallet Coldcard, ha da allora corretto il firmware, ma l'esposizione segue il seed e non il dispositivo: le monete già esposte con i vecchi seed restano a rischio finché i loro proprietari non le spostano su seed appena generati, ed è ciò che mantiene pertinenti i salvataggi whitehat e il processo di rivendicazione del recovery trust anche con il firmware corretto in circolazione.

