BlueNoroff della Corea del Nord usa false chiamate Zoom e Teams per colpire wallet crypto
Punti chiave
- •JUMPSEC ha recuperato codice sorgente esposto che mostra come le false pagine di riunione di BlueNoroff scansionino i browser alla ricerca di wallet di criptovalute prima della distribuzione del malware.
- •Il kit di phishing verifica connessioni a wallet Ethereum, wallet non-EVM inclusi strumenti Solana ed estensioni wallet note del browser come MetaMask.
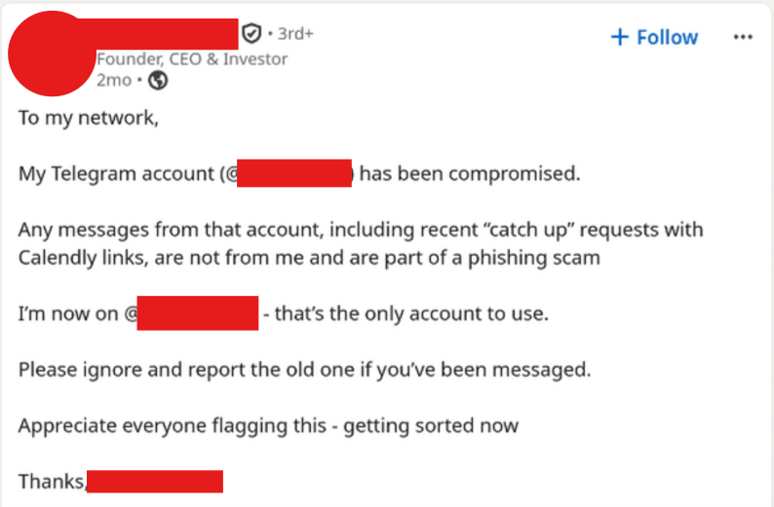
- •Gli attaccanti usano account Telegram compromessi e falsi inviti Calendly per indirizzare i bersagli verso pagine di riunione Zoom o Microsoft Teams contraffatte.
- •I payload Windows raccolgono dati di sistema e del browser, mentre i payload macOS usano falsi installer e rubano le chiavi master di Chrome dal Keychain di Apple.
- •Arctic Wolf ha identificato oltre 100 vittime in più di 20 paesi, con circa l’80% attivo nel settore crypto o nella finanza blockchain.
Il gruppo di hacker nordcoreano BlueNoroff sta analizzando i wallet di criptovalute prima di decidere quali vittime compromettere, usando false chiamate Zoom e Microsoft Teams per distribuire malware a persone che detengono chiavi private.
La società di sicurezza britannica JUMPSEC ha pubblicato questa settimana un’analisi del codice sorgente dell’operazione, mostrando come il kit di phishing del gruppo identifichi i wallet crypto, invii i risultati a un pannello dell’operatore e utilizzi prompt di ingegneria sociale per installare malware sui bersagli selezionati. L’analisi di JUMPSEC è disponibile all’indirizzo
La campagna è rilevante perché i wallet nel browser e gli account di messaggistica sono spesso vicini all’autorità di firma nelle aziende crypto. Se un attaccante può confermare che un bersaglio ha estensioni wallet o connessioni wallet attive prima di distribuire malware, l’operazione può riservare payload più intrusivi alle persone con maggiori probabilità di detenere accessi di valore.
BlueNoroff scansiona i wallet prima di selezionare i bersagli
JUMPSEC ha dichiarato di essere riuscita a recuperare il vero codice sorgente del kit dopo che gli operatori avevano lasciato esposte mappe sorgente JavaScript su infrastruttura attiva. I file descrivevano un flusso di lavoro che inizia a scansionare il browser del bersaglio non appena la persona arriva sulla falsa pagina della riunione.
Secondo JUMPSEC, il kit cerca connessioni a wallet Ethereum usando lo standard EIP-6963 oltre a tecniche più datate basate sul browser. Esegue inoltre controlli su wallet non-EVM, inclusi strumenti Solana. I risultati vengono inviati direttamente a una dashboard dell’operatore senza alcun prompt o avviso per la persona nella chiamata.
Sulle macchine Windows, il malware include un elenco di ID di estensioni browser per Chrome, Edge, Brave, Opera, Vivaldi e Firefox. Gli attaccanti usano questi ID per verificare la presenza di estensioni wallet note come MetaMask.
Questo processo consente agli operatori di esaminare i wallet rilevati, decidere quali bersagli meritino una compromissione completa e inviare payload solo a quelle vittime. L’esca si basa in larga misura sulla fiducia tra contatti crypto, trasformando inviti a riunioni di routine e account di messaggistica familiari in parte della catena di compromissione.
Gli attaccanti prendono prima il controllo dell’account Telegram di un contatto crypto, quindi inviano un invito Calendly convincente verso un dominio di riunione falso. Ogni account compromesso offre agli operatori accesso a una parte più ampia della rete crypto di quel contatto, creando il gruppo successivo di bersagli.
Quando inizia la falsa videochiamata, la pagina chiede alla vittima di inserire un nome e consentire l’accesso alla webcam. Il feed della videocamera viene poi inviato silenziosamente al pannello dell’attaccante in background.
La vittima vede una schermata che indica che la chiamata è “waiting for other participants.” L’operatore riproduce quindi un video preregistrato e dice alla vittima: “Your mic isn’t working.” Subito dopo compare un falso messaggio “Zoom SDK Update”.
JUMPSEC ha affermato che il volto mostrato nella chiamata non è reale. Gli attaccanti applicano primi piani generati con IA a movimenti del corpo catturati durante riunioni precedenti.
La falsa pagina di riunione Microsoft Teams include reazioni emoji, impostazioni dei dispositivi, effetti di sfondo e funzioni di scansione dei wallet. JUMPSEC ha trovato anche un clone incompleto di Google Meet all’interno del codice esposto.
Payload separati prendono di mira sistemi operativi diversi
Su Windows, il comando ClickFix copiato avvia un piccolo loader PowerShell che scarica un VBScript. Lo script aggiunge quindi un’esclusione in Microsoft Defender e riavvia Defender affinché la modifica resti attiva.
Il payload Windows raccoglie informazioni di sistema, cerca nei browser estensioni wallet e controlla la presenza di file di Telegram Web. Può anche ricevere payload di fase successiva, sebbene i ricercatori non siano riusciti a recuperare completamente questi componenti.
Su macOS, gli attaccanti rilasciano un falso installer Zoom o Teams mentre uno stealer opera silenziosamente in background. Lo stealer raccoglie dati di sistema e le chiavi master di Chrome dal Keychain di Apple, quindi invia le informazioni tramite Telegram.
I ricercatori di sicurezza hanno identificato quattro versioni macOS datate dal 22 aprile al 15 luglio. Arctic Wolf e JUMPSEC hanno trovato cinque versioni del kit di phishing distribuite tra il 31 maggio e il 14 luglio, con una compromissione completa in meno di cinque minuti.
La ricerca di Arctic Wolf ha identificato oltre 100 vittime in più di 20 paesi, incluso il 41% negli Stati Uniti. Ad aprile, Arctic Wolf ha contato più di 80 domini di riunione registrati con typosquatting dalla fine del 2025.
Circa l’80% dei bersagli lavorava nel settore crypto o nella finanza blockchain, e il 45% era composto da fondatori o CEO. Anche la tempistica degli attacchi coincideva con gli orari lavorativi in Corea del Nord.
Il codice esposto e i dati sui domini forniscono ai difensori indicatori concreti da monitorare, tra cui infrastrutture di riunione false, comportamenti inattesi di enumerazione dei wallet nei browser e pagine di riunione che richiedono aggiornamenti al di fuori dei canali ufficiali di Zoom o Microsoft Teams.
BlueNoroff è un sottogruppo del Lazarus Group. Cryptopolitan aveva già riferito che Lazarus aveva preso di mira banche e società crypto con un trojan RemotePE fileless, usando esche simili basate su Telegram e falsi strumenti di pianificazione all’indirizzo https://www.cryptopolitan.com/north-korea-lazarus-target-crypto-banks/.

