Bitget riprende i prelievi dal 28 settembre mentre la stima delle perdite dell'hack sale a 387,5 milioni di dollari
Punti chiave
- •Bitget ha innalzato la stima delle perdite derivanti dall'hack del 24 settembre a circa 387,5 milioni di dollari, rispetto alla stima precedente di circa 351 milioni, dopo l'identificazione di ulteriori asset collegati.
- •I servizi di prelievo riprenderanno in fasi, con Bitcoin il 28 settembre, ETH il 29 settembre, USDT il 30 settembre e gli altri token, le valute fiat e i servizi P2P dal 2 ottobre.
- •Bitget ha dichiarato che i saldi dei conti degli utenti non sono interessati e che il suo User Protection Fund coprirà l'impatto finanziario dell'hack, mentre proseguono ulteriori controlli di sicurezza.
- •Circle e Tether hanno congelato circa 318.000 dollari in stablecoin presso un indirizzo collegato all'attaccante, sebbene altri wallet collegati all'attaccante detengano ancora più di 63.000 ETH al di fuori del potere di congelamento degli emittenti.
- •Il CEO Gracy Chen ha annunciato una AMA per il 28 settembre prima della ripresa dei prelievi in Bitcoin e ha riconfermato il piano di Bitget di puntare a una IPO entro i prossimi tre anni.
Bitget inizierà a ripristinare i prelievi in fasi dal 28 settembre dopo aver revisto la stima delle perdite derivanti dall'hack crittografico del 24 settembre a circa 387,5 milioni di dollari, una cifra aumentata dopo l'identificazione di ulteriori asset collegati all'incidente. La stima rivista è in aumento rispetto alla cifra precedente di circa 351 milioni di dollari. L'exchange ha dichiarato che la vulnerabilità di fondo è stata risolta e che ulteriori controlli di sicurezza sono ancora in corso. I prelievi in Bitcoin sono previsti per primi, seguiti da ETH e USDT sulle reti selezionate.
Ripresa in fasi che parte con Bitcoin
In un annuncio ufficiale, Bitget ha dichiarato che i suoi team di sicurezza e tecnici hanno condotto ulteriori verifiche e controlli di sicurezza sull'infrastruttura di prelievo a seguito dell'incidente del 24 settembre.
Secondo il programma di ripristino, i prelievi in BTC saranno disponibili sulla rete Bitcoin il 28 settembre. Il 29 settembre, ETH riprenderà su Ethereum, BSC, Arbitrum, Base e Optimism. I prelievi in USDT seguiranno il 30 settembre su Ethereum, BSC, Solana e Tron, mentre i prelievi per gli altri token, le valute fiat e i servizi P2P inizieranno dal 2 ottobre.
Bitget ha dichiarato che i saldi dei conti degli utenti non sono influenzati dall'hack. L'User Protection Fund dell'exchange coprirà l'impatto finanziario, con perdite valutate a 351 milioni di dollari.
Il CEO cita un approccio diverso da quello dibit
Il CEO di Bitget Gracy Chen ha dichiarato in un post su X che l'exchange sta adottando un approccio diverso dalla risposta di Bybit al suo hack da 1,5 miliardi di dollari, sottolineando che l'incidente di Bitget del 24 settembre ha coinvolto più blockchain e criptovalute. L'hack di Bybit, avvenuto a febbraio 2025, è il furto più grande mai registrato da un exchange di criptovalute.
Chen ha anche annunciato una AMA dal vivo programmata per il 28 settembre alle 07:30 UTC, 30 minuti prima della prevista ripresa dei prelievi in Bitcoin. Ha detto che during la sessione tratterà il ripristino dei prelievi, i prossimi passi e le domande della community.
Chen ha aggiunto di sperare che Bitget possa trasformare la crisi in un'opportunità per dimostrare che la fiducia degli utenti nell'exchange è ben riposta. Ha inoltre affermato che Bitget intende comunque procedere con una IPO nei prossimi tre anni.
Circle e Tether congelano 318.000 dollari in stablecoin
Secondo un'indagine precedente di CoinDesk, Circle e Tether hanno congelato circa 318.000 dollari in stablecoin collegate all'hack di Bitget. I due emittenti hanno inserito in blacklist un indirizzo etichettato "Bitget Exploiter 8", congelando 218.023 USDT e 99.990 USDC. I congelamenti sono avvenuti mentre Bitget si attivava per tracciare i fondi attraverso gli indirizzi collegati all'attaccante.
Entrambi gli emittenti controllano i propri token a livello di contratto, il che consente loro di inserire indirizzi in blacklist e bloccare ulteriori trasferimenti di USDT e USDC da parte dei loro detentori.
Circle è intervenuta alle 05:00 UTC del 25 settembre, mentre MistTrack ha successivamente confermato che anche Tether aveva inserito l'indirizzo in blacklist. I fondi congelati rappresentano solo una piccola parte degli asset rubati. I dati di MistTrack indicano che altri indirizzi collegati all'attaccante detengono ancora più di 63.000 ETH, che sfuggono ai poteri di congelamento degli emittenti di stablecoin.
In un post su X, Chen ha dichiarato: "Grazie a Circle e Tether per la rapidità d'azione. Ogni indirizzo congelato conta".
Chenha inoltre detto](https://x.com/GracyBitget/status/2103812967066439817) che l'exchange ha identificato pubblicamente e sta tracciando attivamente gli indirizzi collegati all'attaccante, e che Bitget sta formalmente chiedendo a THORChain, un protocollo cross-chain, di rifiutare il servizio a tali indirizzi. I protocolli cross-chain come THORChain consentono scambi di asset tra diverse blockchain senza un intermediario centralizzato.
1,23 milioni di dollari in ETH inviati a un wallet collegato all'attaccante
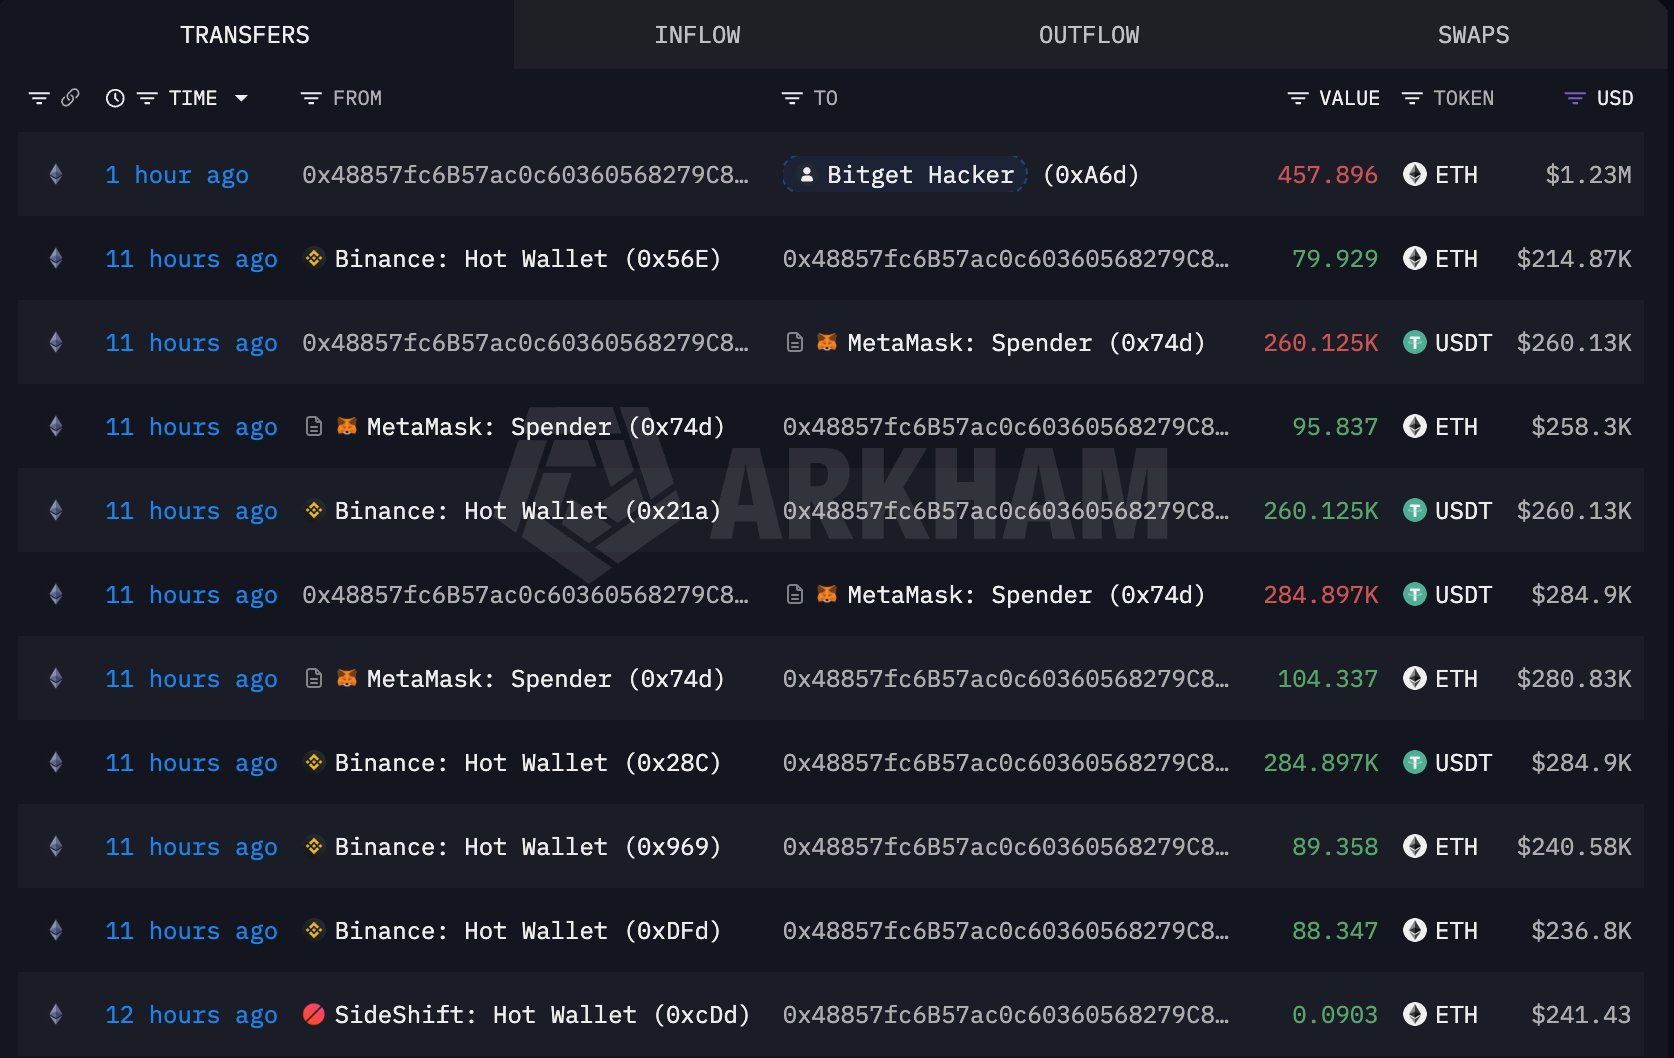
Citando i dati di Arkham Intelligence, la piattaforma di analisi on-chain Lookonchain ha riferito che un wallet identificato come 0x4885 ha trasferito 457,9 ETH, del valore di circa 1,23 milioni di dollari, a un wallet collegato all'hacker di Bitget.
Secondo il rapporto, il wallet aveva prelevato 257,6 ETH, del valore di circa 692.000 dollari, e 545.000 USDT da Binance circa 11 ore prima. Ha quindi scambiato gli USDT per 200,2 ETH prima di trasferire i complessivi 457,9 ETH al wallet collegato all'attaccante circa un'ora prima del rapporto, con le transazioni distribuite in un arco temporale di circa 12 ore.
Con la ripresa graduale in corso, i traguardi a breve termine sono la AMA del 28 settembre e la ripresa di Bitcoin, il lancio di USDT il 30 settembre e il ritorno dei restanti canali di prelievo il 2 ottobre, insieme al completamento dei controlli di sicurezza residui di Bitget.
Le indagini sono ancora in corso e le etichette on-chain dei wallet non stabiliscono la proprietà legale o l'attribuzione. Questo articolo ha finalità puramente informative e non costituisce consulenza finanziaria o di investimento.

