Gli hacker di Bitget spostano 3,9 milioni di dollari nel pool Ironwood di Zcash mentre lo ZCSH di Grayscale completa lo split 3-per-1
Punti chiave
- •Wallet collegati ai presunti operatori nordcoreani responsabili del furto a Bitget hanno depositato 2.746 ZEC, del valore di circa 3,9 milioni di dollari, nel pool schermato Ironwood di Zcash il 30 settembre.
- •Una volta che i fondi entrano nel pool Ironwood, mittente, destinatario e importi non possono più essere tracciati, quindi gli analisti possono solo osservare i totali in entrata e in uscita.
- •I 3,9 milioni di dollari rappresentano circa il 15% dello ZEC rubato, mentre il restante 85% non è ancora stato tracciato nei pool schermati.
- •Oltre a Zcash, gli attaccanti hanno spostato circa 6,3 milioni di dollari tramite swap THORChain da Ether a Bitcoin, mentre un tentativo di oltre 50 milioni di dollari tramite SHIELD di NEAR Intents è stato in gran parte bloccato, con 503.000 dollari congelati e solo circa 166.000 dollari elaborati.
- •Bitget ha ripristinato il proprio fondo di protezione utenti a 309 milioni di dollari, circa il 131 in più rispetto all'impegno di 300 milioni di dollari, e ha riaperto i prelievi in fasi dal 28 settembre, con il ripristino completo previsto per il 2 ottobre.
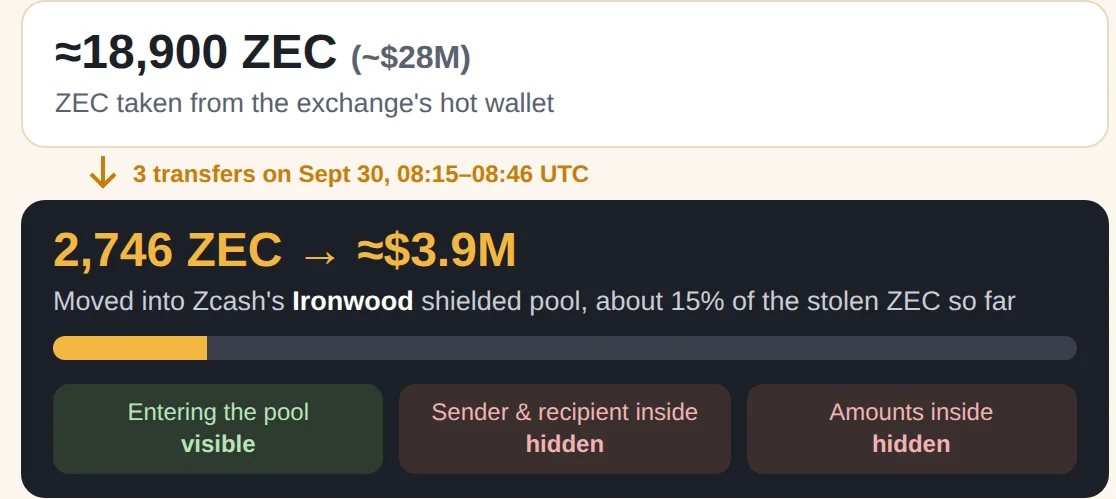
Gli hacker di Bitget stanno testando una nuova via per spostare il loro bottino di 387,5 milioni di dollari fuori dalla portata degli sforzi di recupero. Nella mattinata anticipata di mercoledì 30 settembre, wallet collegati ai presunti operatori nordcoreani hanno trasferito circa 3,9 milioni di dollari in Ironwood, il più recente pool schermato di Zcash.
Cryptopolitan ha riferito ad agosto che ZCSH era il primo ETF statunitense a offrire esposizione spot a ZEC al suo debutto su NYSE Arca il 25 agosto. Lo stesso token è ora al centro di un'operazione di riciclaggio a nove cifre condotta da attaccanti legati alla Corea del Nord.
Come il pool Ironwood offusca le tracce
Una volta che i fondi entrano nel pool schermato Ironwood, dettagli come il mittente, il destinatario e l'importo del trasferimento non possono più essere tracciati.
Gli investigatori possono comunque monitorare quanto entra nel pool, e se una parte di esso dovesse successivamente emergere su un indirizzo pubblico, l'importo in uscita diventa di nuovo visibile. Gli analisti possono solo trarre inferenze da tempistiche, importi e altri metadati, ma perdono il filo cruciale che collega direttamente i fondi entrati al denaro uscito.
I 2.746 ZEC giunti a Ironwood sono arrivati in tre depositi tra le 08:15 e le 08:46 UTC, dopo essere passati per due indirizzi intermedi che avevano ricevuto fondi da un wallet già segnalato da Bitget. Cryptopolitan ha riferito che Ironwood è attivo su Zcash dal 28 luglio 2026 — poco più di due mesi prima dell'arrivo dello ZEC rubato.
Uno split azionario lo stesso mattino
I fondi del furto sono approdati su Zcash lo stesso mattino in cui l'unico ETF quotato negli USA per il token, il Grayscale Zcash ETF (ZCS), ha completato uno split azionario forward 3-per-1. Gli azionisti di registro del 28 settembre hanno ricevuto due azioni aggiuntive per ogni azione posseduta, distribuite dopo la chiusura del 29 settembre. Ogni azione pre-split è diventata tre azioni del valore di circa un terzo del vecchio valore patrimoniale netto — l'effetto standard di uno split forward, che riduce il prezzo per azione senza modificare il valore complessivo della posizione dell'azionista.
Le restanti vie di riciclaggio
I 3,9 milioni di dollari, individuati per primi dall'investitore on-chain ZachXBT, rappresentano circa il 15% dello ZEC rubato dagli attaccanti e ora spostato nei pool di privacy. Il restante 85% circa di quello ZEC non è stato finora tracciato nei pool schermati, rendendo i totali di ingresso e uscita del pool i dati da sorvegliare nei prossimi passaggi.
I depositi schermati sono solo una delle vie di uscita esplorate dagli hacker. Circa 6,3 milioni di dollari sono scomparsi tramite swap da Ether a Bitcoin elaborati tramite THORChain, un protocollo di swap cross-chain. Un tentativo di spostare oltre 50 milioni di dollari tramite il sistema SHIELD di NEAR Intents è fallito dopo che il protocollo ha congelato 503.000 dollari, ma non prima che circa 166.000 dollari fossero elaborati con successo, come riferito da Cryptopolitan. Il contrasto tra le due piattaforme sottolinea come gli esiti del recupero possano dipendere dal fatto che i controlli di un protocollo intercettino i fondi segnalati prima che vengano regolati.
Circle e Tether hanno inoltre inserito in blacklist un wallet collegato all'exploit e congelato 318.013 dollari in stablecoin — una leva che vale ovunque quei token viaggino, poiché le stablecoin centralizzate rimangono sotto il controllo dei loro emittenti anche mentre si spostano tra wallet.
Secondo ZachXBT, gli attori cinesi che muovono denaro per i presunti attaccanti della DPRK "chiedevano apertamente supporto" il 28 settembre nei server Discord e nei canali Telegram.
La ripresa di Bitget
Bitget si è mossa rapidamente per stabilizzarsi dopo aver subito il colpo più grave del 2026 ad oggi. L'azienda ha confermato di aver ripristinato il proprio fondo di protezione utenti a 309 milioni di dollari, pari a circa 3.705 Bitcoin, il 131% in più rispetto all'impegno di 300 milioni di dollari.
I prelievi sono stati riaperti per gli utenti in fasi, a partire da BTC il 28 settembre, seguito da ETH il 29 settembre e USDT il 30 settembre. Altri asset, valute fiat e servizi peer-to-peer torneranno il 2 ottobre, ultima fase programmata del calendario di ripristino dell'exchange.

