Binance dichiara di aver sostituito il 90% dei 6,3 miliardi di dollari rubati nell'hack
Punti chiave
- •Binance ha sostituito il 90% dei circa 6,3 miliardi di dollari rubati nell'attacco di giovedì, rispetto all'80% dell'aggiornamento precedente, utilizzando il fondo SAFU, il fondo assicurativo Futures e la tesoreria aziendale.
- •L'exchange prevede di riprendere i prelievi degli utenti in fasi dall'1 novembre, dopo averli sospesi quando i suoi hot wallet connessi a Internet sono stati compromessi alle 20:05 UTC di giovedì.
- •I 10 maggiori token coinvolti, tra cui BTC, ETH, USDT, BNB e SOL, sono interamente coperti al 100%, e i possessori potranno verificare la copertura 1:1 tramite una nuova Proof of Reserves attesa per martedì.
- •Circa 3 miliardi di dollari degli asset rubati sono stati congelati on-chain e l'impiego del SAFU ha incluso un trasferimento visibile di 7.499 BTC, con il fondo da reintegrare fino a circa 1 miliardo di dollari.
- •Le indagini hanno scoperto ulteriori punti di violazione che coinvolgono il laptop compromesso di un ingegnere, senza evidenze di fuga delle chiavi private, e gli analisti di TRM Labs e Chainalysis hanno collegato l'attacco alla Corea del Nord.
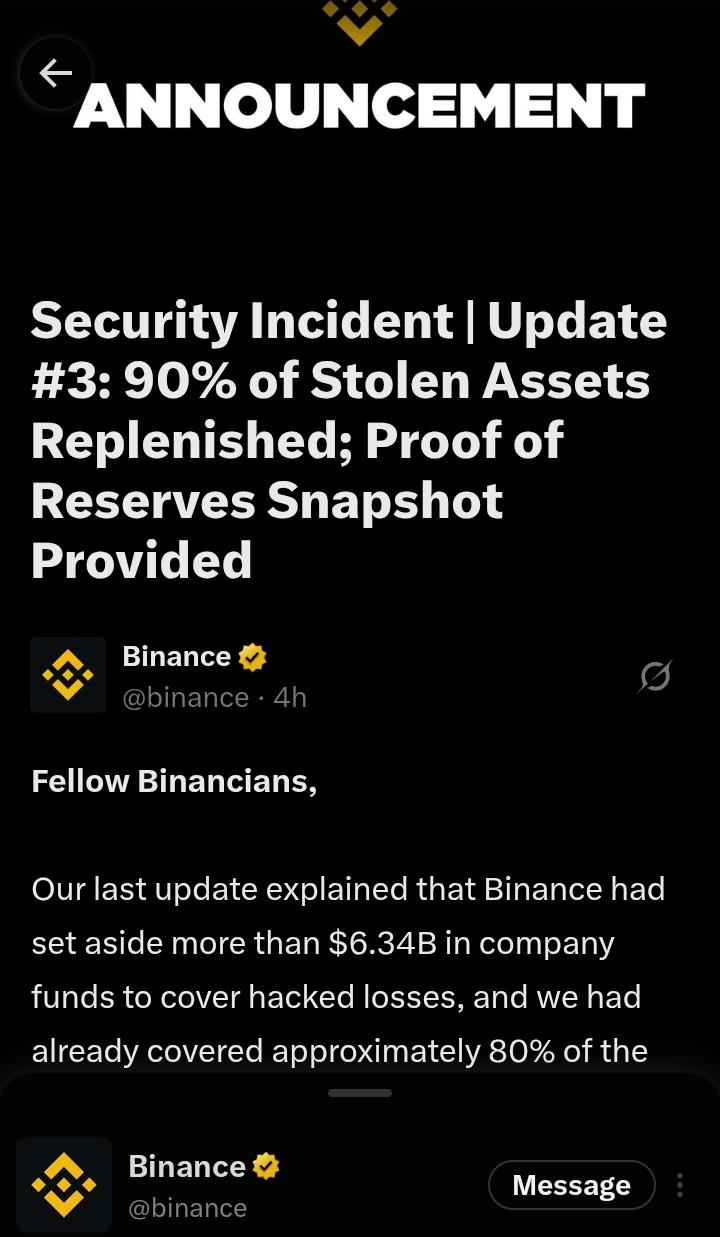
Binance dichiara di aver coperto il 90% dei circa 6,3 miliardi di dollari rubati nell'attacco di giovedì, rispetto all'80% dell'aggiornamento precedente. Se confermato, il dato supererebbe il furto di criptovalute più grande mai registrato — i circa 1,5 miliardi di dollari sottratti a Bybit a febbraio 2025, un attacco che gli investigatori hanno collegato anch'esso alla Corea del Nord. L'exchange prevede di riprendere i prelievi il 1 novembre, precisando che il processo avverrà in fasi.
"Abbiamo ora reintegrato il 90% degli asset rubati e ci impegniamo a coprire il restante 10%. I nostri utenti non subiranno l'impatto finanziario di questo incidente", ha dichiarato il co-CEO Richard Teng su X sabato (post).
Nel terzo e più recente aggiornamento, Binance ha dichiarato che i 10 maggiori token coinvolti sono "interamente coperti al 100%". Si tratta di BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC. Il restante 10% è costituito da token meno liquidi al di fuori di quel gruppo e potrebbe richiedere più tempo per essere reperito.
Fonti dei fondi di sostituzione
Binance ha dichiarato di aver utilizzato tre fonti per sostituire gli asset rubati: un impiego parziale del Secure Asset Fund for Users (SAFU), una parte del fondo assicurativo Futures e la tesoreria aziendale.
La società ha successivamente confermato in un post su X che il trasferimento SAFU era completato, indicando un trasferimento di 7.499 BTC visibile sulla blockchain. Il trasferimento può essere visualizzato tramite un indirizzo Bitcoin identificato da Binance (block explorer).
Il SAFU è una riserva di emergenza istituita a luglio 2018 per incidenti che includono violazioni della sicurezza. È custodito da Nest Clearing and Custody Limited, una camera di compensazione regolamentata ad Abu Dhabi. Binance ha dichiarato che reintegrerà il fondo fino a circa 1 miliardo di dollari.
Il fondo assicurativo Futures protegge i trader dalle perdite da deficit sulle posizioni in bancarotta e limita le liquidazioni forzate, note anche come auto-deleveraging. Binance ha dichiarato di aver rilasciato solo l'importo eccedente la dimensione richiesta del fondo, mentre il saldo residuo rappresenta un requisito normativo. L'exchange ha precisato che il fondo rimane al di sopra del livello di copertura richiesto, sebbene nessun exchange possa evitare completamente l'auto-deleveraging.
Prelievi e proof of reserves
Binance ha sospeso i prelievi dopo l'attacco, che, secondo la società, è iniziato quando i suoi hot wallet sono stati compromessi alle 20:05 UTC di giovedì. Gli hot wallet rimangono connessi a Internet per elaborare i trasferimenti quotidiani, il che li rende più esposti rispetto al cold storage offline che gli exchange utilizzano tipicamente per la maggior parte dei fondi dei clienti. Depositi e altri servizi non interessati sono rimasti operativi.
L'exchange aveva precedentemente dichiarato che i prelievi sarebbero ripresi entro 48 ore. Ora comunica che i prelievi riapriranno in fasi l'1 novembre.
Binance ha inoltre pubblicato un nuovo snapshot delle Proof of Reserves effettuato a mezzanotte UTC di sabato. Le divulgazioni di proof of reserves si sono diffuse tra i principali exchange dopo il crollo di FTX nel 2022. La prova zero-knowledge completa richiederà da 40 a 50 ore per essere generata. La società ha dichiarato che i possessori dei 10 token coperti potranno quindi verificare una copertura di almeno 1:1, con disponibilità stimata per martedì. In un aggiornamento precedente, Binance aveva indicato che i risultati sarebbero stati pronti entro lunedì.
Le indagini sono ancora in corso
La prima valutazione di Binance indicava il laptop compromesso di un ingegnere. Il secondo aggiornamento ha dichiarato che l'indagine aveva "scoperto ulteriori punti di violazione". Teng ha descritto un "attacco complesso" che ha coinvolto un laptop compromesso e un software maligno progettato per cancellare le prove. Binance ha dichiarato di non aver trovato evidenze che le chiavi private dei wallet siano state divulgate. Tali chiavi, se compromesse, darebbero a un attaccante il controllo diretto sui fondi che proteggono.
Secondo Binance, circa 3 miliardi di dollari degli asset rubati sono stati congelati on-chain. I congelamenti on-chain si basano sugli emittenti dei token che supportano la blacklist degli indirizzi — una capacità comune tra gli emittenti di stablecoin — mentre gli asset senza un emittente, come il bitcoin, non possono essere bloccati in questo modo. Tale cifra è separata dal dato del 90% di sostituzione, che riflette asset sostituiti e non recuperati.
Gli aggiornamenti di Binance non hanno identificato i responsabili. TRM Labs e Chainalysis hanno collegato l'attacco alla Corea del Nord, secondo quanto riportato in un precedente articolo di TechNext24 (report). Binance ha dichiarato di prevedere di condividere ulteriori risultanze tecniche entro circa 48 ore dal secondo aggiornamento e di pubblicare un post-mortem completo.

