Hackeraggio da 5,5 miliardi di dollari a Binance: 50 nonce EIP-7702 aprono una hot wallet in pochi minuti
Punti chiave
- •Un attaccante ha utilizzato un'unica transazione Ethereum di tipo 4 contenente 50 autorizzazioni EIP-7702 che coprivano i nonce da 18.914.775 a 18.914.824, e una sola ha trovato corrispondenza con il nonce attivo della hot wallet Binance 14.
- •L'autorizzazione andata a buon fine ha delegato la hot wallet a uno smart contract di tipo sweeper controllato dall'attaccante, che è stato invocato per prosciugare il wallet circa tre minuti dopo l'inclusione della transazione il 29 ottobre.
- •La prima grande estrazione ha trasferito circa 167.464 ETH, 1,615 miliardi di USDT e decine di altri token per un valore di circa 2,5 miliardi di dollari, e la delega è rimasta attiva, consentendo potenzialmente l'estrazione di ulteriori fondi senza nuove autorizzazioni.
- •Blockaid stima perdite per l'incidente più ampio non inferiori a 5,5 miliardi di dollari, con movimenti di fondi legati all'operazione segnalati su Ethereum, Optimism, Arbitrum, Avalanche, Bitcoin e Tron.
- •Al 29 ottobre erano stati congelati oltre 2,54 miliardi di dollari in asset collegati, di cui quasi 1,57 miliardi da Tether e oltre 800 milioni da Circle, mentre Binance ha dichiarato che i fondi degli utenti sono al sicuro.
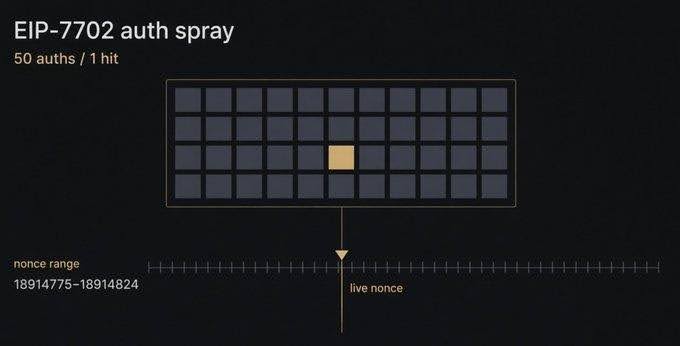
Una nuova analisi on-chain fa luce su come uno dei più grandi furti di criptovalute della storia si è sviluppato attorno al sistema di hot wallet di Binance. Secondo la società di sicurezza Blockaid, un attaccante ha inviato un'unica transazione Ethereum di tipo 4 contenente 50 autorizzazioni EIP-7702, puntando ciascuna su un nonce diverso finché una non ha trovato corrispondenza con il nonce attivo della hot wallet dell'exchange, identificata come Binance 14.
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit. A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed.
— Blockaid (@blockaid_) October 29, 2026
L'analisi della società descrive in dettaglio come una ristretta finestra temporale, combinata con l'attività in corso del wallet, abbia consentito il successo di una singola autorizzazione. L'attaccante non ha dovuto identificare in anticipo un nonce esatto; il gruppo di 50 autorizzazioni ha creato un intervallo nel quale una poteva trovare corrispondenza mentre Binance 14 continuava a effettuare transazioni. Blockaid ha stimato che nell'incidente più ampio siano andati persi almeno 5,5 miliardi di dollari.
50 autorizzazioni EIP-7702 producono un solo successo
Alle 20:20:59 UTC del 29 ottobre, l'attaccante ha inviato 50 autorizzazioni che coprivano i nonce da 18.914.775 a 18.914.824. Binance 14 stava ancora elaborando prelievi in quel momento, il che significa che il suo nonce era in fluctuazione. L'attaccante non conosceva il valore esatto del nonce attivo, sapeva solo che ricadeva da qualche parte in quell'intervallo.
Delle 50 autorizzazioni, 49 erano non valide e una sola è stata accettata, ha riferito Blockaid. L'autorizzazione andata a buon fine ha delegato il wallet di Binance a uno smart contract di tipo sweeper controllato dall'attaccante. Poiché un'autorizzazione EIP-7702 è valida solo per il nonce corrente al momento dell'inclusione, la strategia dipendeva dal fatto che il wallet restasse attivo — e mentre Binance 14 continuava a inviare transazioni, un nonce nella finestra coperta ha trovato corrispondenza. L'attaccante ha quindi invocato lo sweeper contract e ha prosciugato il wallet circa tre minuti dopo.
EIP-7702 ha trasformato la hot wallet in un account programmabile
EIP-7702 estende le capacità di Ethereum consentendo a un account esterno (externally owned account) di agire temporaneamente come un account smart contract, delegando l'esecuzione al codice. In questo caso, il contratto delegato presentava funzionalità molto ampie, tra cui la capacità di trasferire token ed ETH fuori dal wallet.
Nella prima grande estrazione, Blockaid ha registrato il trasferimento di circa 167.464 ETH, 1,615 miliardi di USDT e decine di altri token, per un valore di circa 2,5 miliardi di dollari al momento della scrittura. La delega è rimasta attiva in seguito, il che potrebbe eventualmente consentire l'estrazione di ulteriori fondi dal wallet senza richiedere alcuna nuova autorizzazione.
L'incidente di Binance si è esteso oltre un singolo wallet
L'attacco contro Binance sembra non essersi concluso con il primo prosciugamento. Secondo Blockaid, altri wallet controllati da Binance hanno trasferito fondi verso indirizzi associati alla stessa operazione su Ethereum, Optimism, Arbitrum e Avalanche. Altre stime pubbliche hanno inoltre individuato flussi in uscita di Bitcoin e di fondi su Tron legati all'attacco.
L'entità completa dei danni dovrebbe diventare più chiara man mano che l'incidente continua a svilupparsi, ma l'ultimo conteggio di Blockaid colloca le perdite totali non meno di 5,5 miliardi di dollari.
Binance ha annunciato di essere a conoscenza di una "eventuale violazione della sicurezza" e di stare indagando su come si sia verificata, senza rendere pubblici i dettagli. L'exchange ha dichiarato che i fondi degli utenti sono al sicuro.
Oltre 2,5 miliardi di dollari in criptovalute già congelati
I trasferimenti sospetti hanno spinto gli emittenti di stablecoin e altri operatori del settore ad agire rapidamente. Al 29 ottobre, Binance ha riferito che oltre 2,54 miliardi di dollari in asset collegati all'incidente erano stati congelati. Quasi 1,57 miliardi di dollari di tale importo sono stati congelati da Tether, mentre oltre 800 milioni di dollari da Circle. Anche società del settore cripto come Ripple hanno partecipato al congelamento degli asset.
L'incidente ha rimesso sotto i riflettori EIP-7702, in particolare perché non ha richiesto di violare Ethereum stessa. Si è trattato piuttosto di un'autorizzazione valida che ha permesso a un processo controllato dall'attaccante di assumere il controllo dell'esecuzione di una hot wallet.
Poco dopo la prima estrazione, Blockaid ha rilevato la delega malevola e identificato il meccanismo EIP-7702 nel giro di pochi minuti, ha dichiarato la società.

