6 milioni di dollari prosciugati da un vault su Base controllato da una Safe a 7 firmatari non identificati
Punti chiave
- •Un contratto di nuova creazione aggiunto alla whitelist del vault ha preso in prestito 1.783,067 receipt token aBaswstETH e li ha riscattati tramite Aave su Base per circa 1.783 wstETH, in sei uscite distinte conteggiate da Exvul.
- •Il proprietario operativo del vault è una Safe multisignature 3-su-7 creata circa 324 giorni fa, ma né la Safe né alcuno dei suoi sette indirizzi firmatari è stato pubblicamente identificato, e nessun protocollo ha rivendicato il vault.
- •Le società di sicurezza non hanno confermato l'esatta falla di autorizzazione, e l'incidente non ha comportato la compromissione della catena Base stessa né di alcun contratto centrale confermato.
- •Le perdite hanno superato i 6 milioni di dollari entro circa 40 minuti dal rilevamento dopo che circa 2,02 milioni di dollari avevano già lasciato il contratto quando Blockaid ha segnalato l'exploit.
- •Il rischio sistemico appare per ora contenuto, ma lo smaltimento del wstETH rubato, un collaterale ampiamente usato nei prestiti della finanza decentralizzata, potrebbe esercitare una pressione a breve termine sul suo peg.
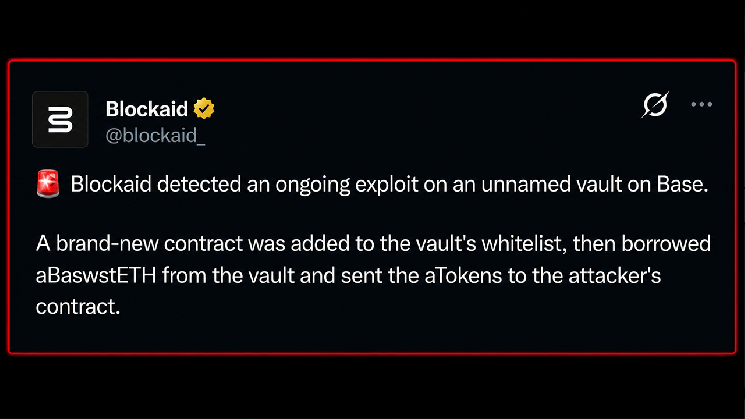
Alle 09:21 UTC del 4 ottobre, la società di sicurezza Blockaid ha rilevato quello che sembrava un exploit attivo rivolto contro un vault su Base, la rete layer-2 di Ethereum di Coinbase. A quel punto, circa 2,02 milioni di dollari avevano già lasciato il contratto. In circa 40 minuti, le perdite hanno superato i 6 milioni di dollari, con i ricercatori di sicurezza che hanno tracciato circa 1.783 wstETH fuori dal vault.
Ad alimentare il mistero, nessun protocollo si è fatto avanti per rivendicarne la proprietà. Il presunto controllore del vault è un wallet multisignature Safe 3-su-7 i cui sette firmatari restano non identificati, lasciando una scena del crimine multimilionaria senza un proprietario noto pubblicamente. Safe di questo tipo sono uno standard delle operazioni onchain — wallet contrattuali condivisi che richiedono più chiavi distinte per approvare una singola transazione, comunemente usati per custodire tesorerie di protocollo e controlli amministrativi.
Sei uscite, un contratto appena inserito in whitelist
PeckShield, CertiK ed Exvul sono giunte a un conteggio sostanzialmente identico. Secondo le società di sicurezza, 1.783,067 aBaswstETH — receipt token di Aave rappresentanti ether staked e wrapped depositati su Base — sono stati presi in prestito dal vault e riscattati tramite Aave su Base in circa 1.783 wstETH.
Nella pratica, un contratto di nuova creazione è stato aggiunto alla whitelist del vault, ha preso in prestito quei receipt token, li ha trasferiti a un contratto controllato dall'attaccante e li ha riscattati tramite Aave per il wstETH sottostante. Exvul ha conteggiato sei uscite distinte.
L'esatta falla di autorizzazione, tuttavia, resta non confermata. Le società di sicurezza non hanno affermato che alcun contratto centrale sia stato compromesso, e questo non è stato un attacco alla catena Base stessa. Le speculazioni su un walletesso o su una particolare posizione Aave restano esattamente questo — speculazioni. Finché non emerge una ricostruzione confermata, la domanda aperta centrale è come un contratto di fresca creazione sia finito nella whitelist del vault in primo luogo.
Una Safe a sette firmatari senza nome
I record onchain approfondiscono il mistero. Il vault prosciugato è un proxy trasparente OpenZeppelin il cui proprietario punta a una Safe creata circa 324 giorni fa. Quella Safe richiede tre firme su sette per agire — una configurazione a soglia pensata per garantire che nessuna singola chiave compromessa possa spostare fondi da sola — ma non porta alcun nome pubblico di protocollo, e nessuno dei suoi sette indirizzi firmatari è stato pubblicamente identificato dalle società di sicurezza che seguono l'incidente.
L'autorità di upgrade è separata, aggiungendo un altro strato di contratti tra il vault e chiunque lo controlli in ultima analisi. Per ora, il proprietario operativo visibile onchain è l'anonima Safe 3-su-7. Il proxy prosciugato è 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, mentre il suo proprietario Safe è 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan e Arkham Intelligence identificano quest'ultimo come un proxy Safe creato tramite Safe Proxy Factory 1.4.1.
Questa distinzione è importante per capire cosa sappiano davvero gli investigatori. Possono vedere il vault, il suo contratto proprietario, i sette indirizzi firmatari e la traccia dei token. Non possono vedere l'organizzazione umana dietro quegli indirizzi, né stabilire se la modifica della whitelist derivi da credenziali rubate, da un white hat hacker, da permessi difettosi o da un'altra debolezza sconosciuta. Nessun team pubblico si è fatto avanti per colmare il vuoto.
Il rischio sistemico appare per ora contenuto, sebbene lo smaltimento del wstETH rubato — il token di liquid staking wrapped di Lido, ampiamente usato come collaterale nei mercati di prestito della finanza decentralizzata — potrebbe esercitare una pressione a breve termine sul suo peg. Resta un quadro curioso: circa 6 milioni di dollari spariti, investigatori onchain in grado di tracciare i meccanismi alla base del prosciugamento e sette indirizzi firmatari in piena vista — mentre le persone che controllano quegli indirizzi restano vistosmente assenti dalla storia.
Questa storia è ancora in evoluzione. Nessun protocollo ha rivendicato il vault e nessuno ha pubblicato una ricostruzione confermata di un bug o di un compromissione delle chiavi. Tra gli aspetti aperti da monitorare: qualsiasi divulgazione che identifichi i firmatari della Safe o il protocollo dietro il vault, la conferma delle società di sicurezza su come la modifica della whitelist sia stata autorizzata, e ulteriori movimenti onchain del wstETH riscattato. Maggiori dettagli saranno aggiunti man mano che nuove informazioni emergono.

