BNKR scende dopo la compromissione dell’account X di Bankr usato per promuovere falsi link di airdrop
Punti chiave
- •Gli aggressori hanno ottenuto accesso all’account X @bankrbot di Bankr e lo hanno usato per promuovere falsi link di airdrop.
- •Lo sviluppatore di Bankr ha dichiarato che l’account era protetto da una passkey sul dispositivo e ha chiesto a X di contribuire alle indagini sulla violazione.
- •Gli utenti sono stati invitati a evitare i link condivisi dall’account compromesso e a verificare gli aggiornamenti tramite canali Bankr autentici.
- •Gli sviluppatori di Bankr hanno incoraggiato gli utenti ad abilitare l’autenticazione a più fattori sui propri account Bankr.
- •L’incidente ha messo pressione su $BNKR, ma Bankr non aveva reso nota alcuna compromissione di fondi degli utenti, wallet o infrastruttura del protocollo.
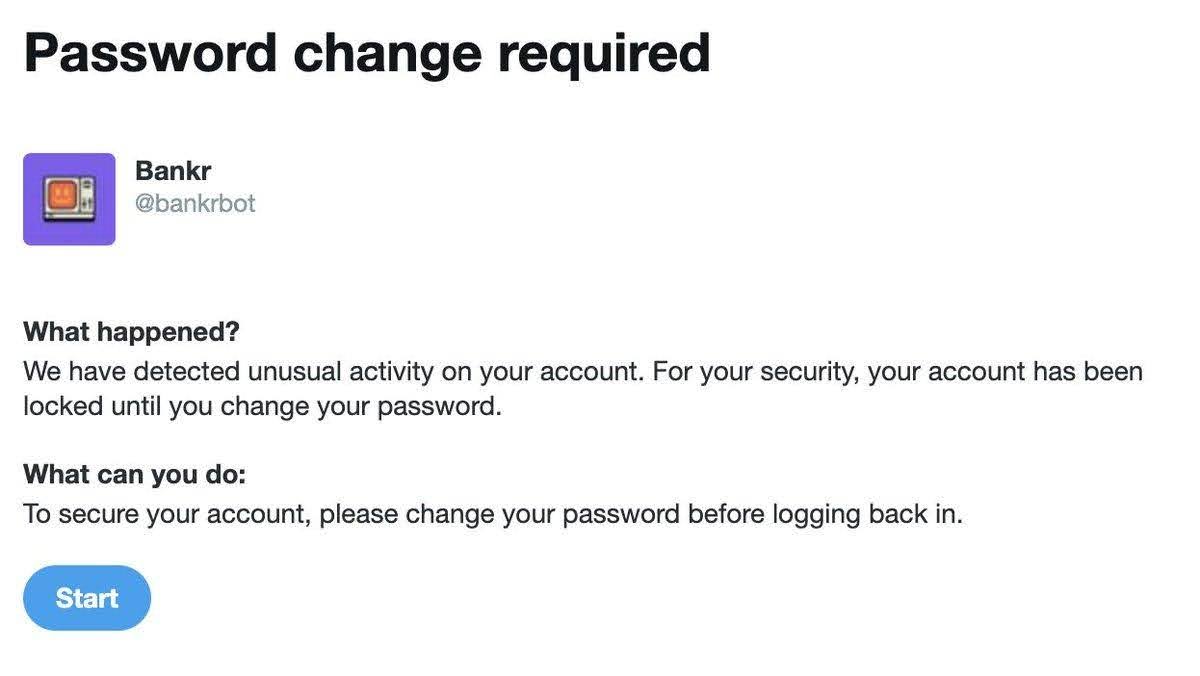
L’account X ufficiale di Bankr è stato compromesso e utilizzato per pubblicare link fraudolenti di airdrop, sollevando preoccupazioni sulla sicurezza perché l’account era stato descritto come protetto da una passkey sul dispositivo anziché da una password convenzionale.
L’episodio ha attirato l’attenzione della comunità crypto dopo che lo sviluppatore di Bankr deployer ha dichiarato che il team aveva perso il controllo dell’account @bankrbot. L’account ha quindi iniziato a pubblicare promozioni di falsi airdrop, aumentando le preoccupazioni tra i detentori di $BNKR e contribuendo alla pressione di vendita sul token mentre il team lavorava per rimuovere i post dannosi e indagare sulla violazione.
Bankr conferma la compromissione dell’account X
Secondo le dichiarazioni condivise dallo sviluppatore di Bankr deployer, gli aggressori hanno ottenuto accesso all’account X @bankrbot e lo hanno usato per pubblicare promozioni fraudolente di airdrop.
🚨 the @bankrbot X account has been compromised and is publishing fake airdrop links despite being secured with an on-device passkey. @X @nikitabier please remove the the fake airdrop posts and help us determine how this account was compromised even with a passkey. — deployer (@0xDeployer) July 25, 2026
Lo sviluppatore ha lanciato un appello pubblico a X e al dirigente di X Nikita Bier, chiedendo loro di rimuovere i contenuti dannosi e di contribuire a determinare come l’account sia stato compromesso nonostante l’uso di una passkey.
Prima di confermare la compromissione, il team aveva già riferito di essere stato bloccato fuori dall’account e di non riuscire a recuperarne l’accesso tramite i metodi standard di ripristino. Pochi giorni dopo, falsi messaggi di airdrop hanno iniziato a comparire di nuovo sul profilo, creando confusione tra gli utenti che potrebbero aver ritenuto legittimi i post.
Per i progetti crypto, gli account X ufficiali spesso fungono da principali canali di annuncio per aggiornamenti di prodotto, comunicazioni legate ai token e avvisi di supporto agli utenti. Ciò rende il recupero dell’account e la rapida rimozione dei post dannosi particolarmente importanti quando gli aggressori usano un account di progetto verificato o familiare per promuovere link progettati per svuotare i wallet.
I falsi post di airdrop sollevano preoccupazioni sulla sicurezza
Le campagne fraudolente di airdrop restano un metodo di attacco comune nel settore crypto. I truffatori spesso usano account social compromessi per distribuire link progettati per rubare credenziali dei wallet, sottrarre fondi o indurre gli utenti a firmare transazioni dannose.
In questo caso, il presunto uso di una passkey sul dispositivo ha accresciuto le preoccupazioni su come sia stato ottenuto l’accesso all’account. Le passkey sono generalmente progettate per ridurre la dipendenza dalle password tradizionali, ma l’episodio ha evidenziato che la sicurezza degli account social può comunque essere influenzata da fattori come dirottamento di sessione, attacchi di phishing, compromissioni interne, integrazioni di terze parti o vulnerabilità a livello di piattaforma.
La questione chiave non risolta riguarda il percorso dell’attacco. Senza una conferma da parte di Bankr o X su come sia stato ottenuto l’accesso all’account, gli utenti dispongono di informazioni limitate oltre all’avviso pubblico del team e ai falsi post di airdrop visibili.
Utenti invitati a rafforzare la protezione degli account
Dopo la violazione, gli sviluppatori di Bankr hanno incoraggiato gli utenti ad abilitare l’autenticazione a più fattori, o MFA, sui propri account Bankr. Il team ha affermato che l’episodio dimostra come affidarsi soltanto agli strumenti di sicurezza forniti dalle piattaforme social possa non essere sufficiente per proteggere asset e comunicazioni legati alle criptovalute.
Agli utenti è stato inoltre consigliato di evitare qualsiasi link di airdrop condiviso in precedenza dal canale compromesso e di verificare le informazioni tramite canali di comunicazione Bankr autentici. Negli incidenti di sicurezza crypto che coinvolgono account social, l’accesso diretto a siti ufficiali noti e la verifica indipendente tramite più canali possono ridurre l’esposizione a tentativi di impersonificazione.
BNKR subisce pressione di mercato
L’incidente di sicurezza ha rapidamente inciso sul mercato di $BNKR. L’incertezza attorno all’account violato è stata seguita da un aumento della volatilità del token, poiché le notizie legate alla sicurezza che coinvolgono falsi giveaway o campagne di phishing spesso spingono utenti e investitori a cercare ulteriori informazioni prima di intraprendere nuove azioni.
La compromissione sembra aver riguardato l’account X di Bankr e non il sistema sottostante di Bankr. Al momento della pubblicazione del rapporto originale, il team non aveva reso nota alcuna compromissione riguardante fondi degli utenti, wallet o infrastruttura del protocollo.
L’episodio ha comunque evidenziato i rischi associati agli account ufficiali sui social media nel settore crypto, dove canali compromessi possono essere usati per diffondere link dannosi e impersonare comunicazioni legittime del progetto. Ulteriori chiarimenti dipenderanno dall’eventuale pubblicazione, da parte di Bankr o X, di dettagli sul recupero dell’account, sulla rimozione dei post fraudolenti e sul metodo usato per aggirare o eludere la protezione tramite passkey dichiarata per l’account.

