Furto crypto da 106 milioni di dollari colpisce un'entità UE, il bot MEV Solana King prosciugato per altri 786.000 dollari
Punti chiave
- •Una serie di conti di un'entità UE senza nome è sospettata di aver perso più di 106 milioni di dollari in asset digitali presso diversi exchange crypto centralizzati il 1° novembre, con fondi inizialmente prelevati in USDC e USDT.
- •L'investigatore ZachXBT ha pubblicato 11 indirizzi collegati all'attività e ha dichiarato di avere un alto grado di fiducia sul fatto che il gruppo Lazarus, legato alla Corea del Nord, non fosse dietro al furto.
- •Nelle 24 ore successive, il sospetto attaccante ha convertito l'USDC in ether, spostato fondi tramite piattaforme di scambio istantaneo come WellWallet e Kyrrex e convertito una parte in Monero usando Wagyu, spostando asset su più blockchain.
- •Il passaggio dalle stablecoin congelabili a ether e Monero, unito all'uso rapido di exchange istantanei e bridge, potrebbe ostacolare il recupero dei fondi, e né l'azienda UE né gli exchange coinvolti hanno confermato la perdita.
- •King, uno dei bot di arbitraggio più datati di Solana con circa 7,2 milioni di dollari di profitti cumulativi, è stato prosciugato di circa 786.000 dollari, di cui circa 4.260 WSOL, 191 SOL e 366.000 dollari in stablecoin, con metodo di compromissione ancora sconosciuto.
Gli investigatori blockchain continuano a monitorare due significativi incidenti di sicurezza crypto: il sospetto furto di oltre 106 milioni di dollari da una serie di conti di un'entità europea senza nome, e il prosciugamento di circa 786.000 dollari da King, uno dei bot di trading Solana ormai datati. Tra chi segue i casi ci sono ZachXBT e l'account di analisi on-chain Onchain Lens. L'incidente più grave rimane aperto: la vittima, gli exchange coinvolti e l'attaccante non sono ancora stati identificati.
Entità UE sospettata di aver perso oltre 106 milioni di dollari in crypto
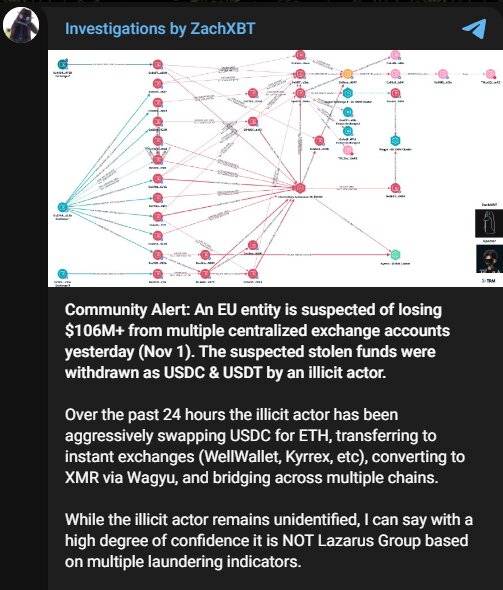
L'investigatore blockchain ZachXBT ha dichiarato che un'entità UE senza nome è sospettata di aver perso più di 106 milioni di dollari in asset digitali da conti detenuti presso diversi exchange crypto centralizzati il 1° novembre. I fondi sospettati come rubati sono stati inizialmente prelevati in forma di USDC e USDT.
ZachXBT ha reso pubblici 11 indirizzi associati all'attività, ma non ha divulgato l'identità di alcuna vittima né spiegato come fossero stati aperti i conti sugli exchange. La pubblicazione degli indirizzi dei wallet è una fase iniziale standard nelle indagini on-chain: fornisce agli exchange, alle società di analisi e agli emittenti di stablecoin un insieme concreto di identificatori da monitorare o su cui intervenire mentre i fondi sono ancora tracciabili.
Il sospetto attaccante si è poi mosso rapidamente per oscurare le tracce. Nelle 24 ore successive, l'USDC è stato convertito in ether e i fondi sono stati spostati tramite piattaforme di scambio istantaneo come WellWallet e Kyrrex. Usando Wagyu, una parte degli asset è stata convertita nella privacy coin Monero, mentre altri asset sono stati spostati attraverso diverse reti blockchain.
ZachXBT esclude il gruppo Lazarus
L'attività di riciclaggio non sembra seguire gli schemi tipicamente associati al gruppo Lazarus, legato alla Corea del Nord, ha aggiunto ZachXBT. Sebbene chi ha effettivamente commesso il furto non sia stato determinato, l'investigatore ha dichiarato di avere un "alto grado di fiducia" sul fatto che non si tratti dell'opera di Lazarus.
La valutazione è significativa, poiché giunge dopo un'onda di recenti violazioni crypto su larga scala che ha riportato i gruppi informatici nordcoreani sotto i riflettori. Tuttavia, al momento non ci sono prove che colleghino l'incidente UE a quelle operazioni. L'attribuzione nelle fasi iniziali dei casi crypto si basa tipicamente su queste firme comportamentali piuttosto che su una rivendicazione confermata, motivo per cui le conclusioni possono rimanere provvisorie mentre le indagini di tracciamento continuano.
I fondi rubati escono dalle stablecoin congelabili
Il passaggio dalle stablecoin congelabili a ETH e XMR potrebbe ostacolare gli sforzi di recupero. Gli emittenti di USDC e USDT sono in grado di congelare i token su indirizzi designati, mentre asset come ether non hanno un emittente centralizzato con capacità analoghe. Monero pone un'ulteriore sfida, poiché le caratteristiche di privacy della rete eliminano i dettagli identificativi dalle transazioni.
La rapidità con cui sono stati utilizzati exchange istantanei e bridge cross-chain rende inoltre più complesso seguire la pista del denaro, obbligando gli investigatori a tracciare l'attività attraverso diverse reti e servizi. Uno sviluppo concreto da osservare è se gli emittenti di USDC e USDT congelino alcuni degli 11 indirizzi resi pubblici — un'azione a livello di emittente già utilizzata in passato durante furti su larga scala.
Né l'azienda UE in questione né gli exchange coinvolti hanno confermato la perdita di fondi.
Il bot MEV Solana King perde altri 786.000 dollari
Un incidente separato ha colpito King, uno dei bot di arbitraggio automatizzati più datati attivi sulla rete Solana. Secondo Onchain Lens, il bot è stato prosciugato di circa 786.000 dollari, di cui circa 4.260 WSOL, 191 SOL e stablecoin per un valore di 366.000 dollari. Prima dell'incidente, King aveva generato, secondo quanto riferito, circa 7,2 milioni di dollari di profitti cumulativi. I bot di questa categoria operano scansionando continuamente le piattaforme alla ricerca di inefficienze di prezzo, e il loro capitale operativo si trova in genere in wallet online che firmano transazioni automaticamente 24 ore su 24.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana's oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens ha individuato anche il wallet sospetto di drainer, il wallet di inoltro e l'indirizzo della vittima. Non è stato ancora rivelato quale metodo specifico sia stato utilizzato per accedere all'account di monitoraggio, né se il wallet sia stato compromesso attraverso questo canale o con altri mezzi. Con gli indirizzi di drainer, forwarder e vittima ormai pubblici, ogni ulteriore movimento dei fondi prosciugati può essere seguito on-chain, anche se il metodo di accesso rimane non confermato.
Entrambi i casi restano irrisolti. Nella violazione degli exchange, l'azienda colpita, le piattaforme coinvolte e i responsabili non sono stati ancora identificati pubblicamente. Nel prosciugamento di King, il metodo esatto di compromissione non è stato ancora stabilito.
Basato su un servizio di Crypto Ninjas.

