Vitalik Buterin répond aux craintes liées au piratage par l'IA tandis qu'Ethereum teste de nouveaux outils de défense
Points clés
- •Vitalik Buterin a soutenu le 17 septembre lors d'une discussion sur X que les attaques pilotées par l'IA ne confèrent pas automatiquement un avantage durable aux pirates, car des systèmes d'IA de plus en plus performants peuvent aussi renforcer l'ingénierie logicielle défensive grâce à la vérification formelle.
- •La vérification formelle appl des preuves mathématiques pour vérifier si un logiciel respecte des règles définies, mais elle ne peut couvrir les risques absents de la spécification et doit être complétée par des vérifications plus larges couvrant protocoles, serveurs, bases de données et couches réseau.
- •L'équipe Protocol Security de l'Ethereum Foundation a indiqué en juillet que des agents d'IA coordonnés avaient détecté de véritables défauts dans des systèmes dont Ethereum dépend, dont un crash déclenché à distance dans le code Gossipsub de Rust libp2p, corrigé dans la version 0.49.4.
- •La Fondation exige une reproduction, des contrôles automatisés et une revue avant d'accepter les rapports de vulnérabilité générés par l'IA, car les agents peuvent produire des conclusions convaincantes sur du code inaccessible ou des preuves vérifiant des conditions plus faibles que prévu.
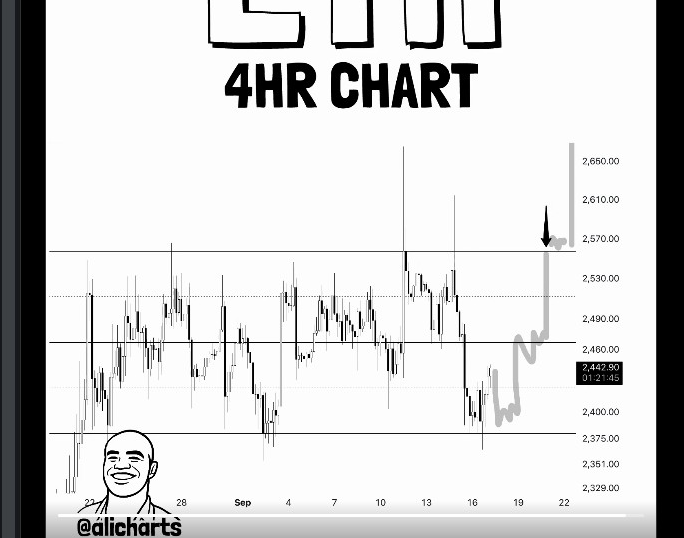
- •L'ethereum a progressé de 2,3 % sur 24 heures à 2 457,19 $, et l'analyste Ali Martinez a suggéré qu'une clôture solide en quatre heures au-dessus de 2 570 $, appuyée par des volumes plus élevés, pourrait soutenir des mouvements vers 2 700 $ et 3 000 $.
Le cofondateur d'Ethereum, Vitalik Buterin, s'est opposé aux affirmations selon lesquelles l'intelligence artificielle pourrait offrir aux attaquants un avantage permanent en cybersécurité. S'exprimant le 17 septembre lors d'une discussion partagée sur X, Buterin a soutenu que des systèmes d'IA de plus en plus performants pourraient tout aussi bien renforcer l'ingénierie logicielle défensive, son approche privilégiée étant centrée sur la vérification formelle — une méthode qui utilise des preuves mathématiques pour tester si un logiciel satisfait des propriétés de sécurité clairement définies.
Ces propos addressent une question qui traverse désormais l'industrie logicielle : à mesure que l'IA réduit le coût de la recherche de failles dans le code, les défenseurs cherchent des méthodes capables de passer à l'échelle au même rythme. Le débat revêt un poids particulier pour les blockchains publiques, où le code des clients est ouvert et où les deux parties auditent simultanément le même logiciel.
La vérification formelle comme contrepoids aux attaques par IA
Buterin a déclaré que les attaques pilotées par l'IA ne confèrent pas automatiquement un avantage durable aux pirates. Son argument repose sur la vérification formelle, qui applique des preuves mathématiques pour vérifier si un logiciel respecte les règles qui lui sont définies. À mesure que les systèmes d'IA gagnent en capacités, a-t-il indiqué, ils pourraient aider les développeurs à vérifier des programmes de plus en plus complexes et à tester des propriétés de sécurité à plus grande échelle.
L'attrait de cette technique réside dans sa couverture exhaustive. Les tests conventionnels échantillonnent le comportement d'un programme avec des entrées sélectionnées ; une preuve formelle achevée couvre chaque exécution permise par le modèle-jacent, éliminant d'un coup des classes entières de violations. Ce compromis — un effort initial plus lourd en échange d'une certitude vérifiée par machine — rend la vérification attractive alors que l'IA accroît à la fois le volume de code à examiner et la vitesse des sondages adversariaux.
La technique ne garantit toutefois pas, à elle seule, une sécurité complète. Les développeurs doivent d'abord énoncer les propriétés que le logiciel doit satisfaire. Une preuve peut confirmer que ces règles sont respectées, mais elle ne peut couvrir les risques absents de la spécification.
Buterin a ajouté que les développeurs ont besoin de vérifications plus larges, couvrant les protocoles, les serveurs, les bases de données, les couches réseau, les caches et d'autres composants de soutien. Une preuve formelle ne répond qu'à la question que les développeurs lui demandent de tester, a-t-il souligné, et n'identifie pas toutes les hypothèses manquantes.
Ethereum teste des agents d'IA sur le code du protocole
L'Ethereum Foundation utilise déjà des agents d'IA dans ses travaux de sécurité du protocole. Son équipe Protocol Security a indiqué en juillet que des agents coordonnés avaient détecté de véritables défauts dans des systèmes dont Ethereum dépend. Un cas concernait un crash déclenché à distance dans le code réseau Gossipsub de Rust libp2p — la bibliothèque de réseau pair à pair que les clients de consensus d'Ethereum utilisent pour échanger blocs et attestations — corrigé par les développeurs dans la version 0.49.4.
L'équipe a également identifié une faiblesse pratique des rapports de sécurité générés par l'IA. Les agents peuvent produire des conclusions convaincantes qui n'affectent pas les systèmes de production : certaines signalent du code inaccessible ou des comportements propres aux tests, tandis que d'autres livrent des preuves formelles vérifiant une condition plus faible que celle visée par les chercheurs. La Fondation exige donc une reproduction, des contrôles automatisés et une revue humaine avant d'accepter une vulnérabilité.
À mesure que se multiplient les rapports d'audit générés par l'IA, cette exigence de reproduction et de revue constitue la ligne de démarcation pratique entre les conclusions produites à la vitesse des machines et les défauts méritant une correction.
La vérification formelle s'approfondit dans la recherche Ethereum
La vérification formelle est appelée à jouer un rôle plus large dans le plan actuel de recherche sur le protocole d'Ethereum. L'Ethereum Foundation a indiqué le 7 septembre que la méthode soutiendra plusieurs axes de recherche jusqu'en 2029, notamment la confidentialité, la conception de l'état, le développement du zkEVM et la sécurité post-quantique. Le plan relie également les travaux de vérification à la future ingénierie du protocole.
La Fondation attend des travaux sur un zkEVM L1 — une conception qui permettrait de vérifier l'exécution des blocs d'Ethereum grâce à des preuves à divulg nulle — qu'ils améliorent les outils de vérification et les composants cryptographiques vérifiés. Un projet distinct, better.codes, combine des agents d'IA avec des preuves vérifiées par machine en Lean : les chercheurs orientent les systèmes d'IA vers des problèmes cryptographiques formalisés, tandis que le noyau Lean vérifie si chaque preuve soumise répond au théorème énoncé. Cette approche associe un travail machine plus rapide à des contrôles mathématiques stricts plutôt que de s'appuyer sur la seule sortie du modèle.
Les menaces liées à l'IA croissent tandis qu'Ethereum poursuit ses travaux de défense
Les commentaires de Buterin surviennent alors que les chercheurs en sécurité documentent l'usage croissant de l'IA à des fins offensives. Anthropic a indiqué que son rapport sur les menaces de septembre couvrait des opérations au cours desquelles des acteurs malveillants ont utilisé Claude dans des activités cybernétiques et d'autres catégories d'abus de décembre 2025 à août 2026. La société a précisé que certains opérateurs ont eu recours à l'IA pour appuyer la recherche de vulnérabilités, l'exploitation et des flux d'attaque plus larges.
Les équipes de sécurité utilisent également la même technologie pour analyser du code, générer des tests et reproduire des défaillances plus rapidement. Les propres essais d'Ethereum montrent que les chercheurs doivent encore confirmer l'accessibilité, la pertinence en production et la propriété exacte qu'une preuve vérifie.
L'ethereum rebondit vers 2 460 $ au milieu du débat sur la sécurité
Au moment de la rédaction, l'ethereum a progressé de 2,3 % sur les dernières 24 heures à 2 457,19 $. L'ETH s'est repris après un creux intraday sous les 2 400 $ et est revenu vers la zone des 2 460 $. Le graphique de quatre heures montre l'ethereum évoluant dans une fourchette plus large, avec une borne inférieure proche de 2 375 $ et une borne supérieure autour de 2 570 $.
L'analyste Ali Martinez a également relevé une trajectoire possible vers 3 000 $ si l'ethereum prolonge le rebond. Dans une publication sur X, il a indiqué que l'ETH pourrait d'abord se diriger vers le milieu de la fourchette de quatre heures avant de tester 2 570 $. Selon Martinez, une clôture solide au-dessus de 2 570 $ sur le graphique de quatre heures, appuyée par des volumes plus élevés, pourrait soutenir un mouvement vers 2 700 $, puis 3 000 $.
Cet article est fourni à titre informatif uniquement et ne constitue pas un conseil financier ou d'investissement. Les investissements en crypto-monnaies comportent des risques, et les objectifs techniques ou les avancées de la recherche en sécurité ne garantissent pas les performances futures des prix.

