Trezor alerte les acheteurs de CryptoBilis après le signalement d'un implant matériel dans un Safe 5
Points clés
- •Trezor a conseillé à tous les clients ayant acheté ses portefeuilles auprès de CryptoBilis depuis mars 2026 de transférer leurs fonds vers un portefeuille nouvellement créé avec une nouvelle phrase de récupération et de ne jamais réutiliser l'ancienne phrase.
- •Un client indonésien a signalé l'implant suspect le 28 octobre via le programme de divulgation responsable de Trezor, décrivant un circuit supplémentaire doté d'un module cellulaire et d'une antenne qui capture les données affichées à l'écran chaque fois que l'appareil est branché.
- •Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre, après que Ledger a commencé à enquêter sur des pertes de clients liées à ce revendeur, et l'inspection par Trezor de quatre appareils vendus par CryptoBilis n'a révélé aucune preuve d'altération.
- •Ledger a déclaré que toutes les pertes confirmées concernent des appareils achetés auprès de CryptoBilis, l'une des plus grandes victimes étant un escroc qui a perdu plus de 60 BTC, d'une valeur d'environ 4,8 millions de dollars, selon Chainalysis.
- •Aucun acheteur de CryptoBilis n'a signalé de perte de fonds à Trezor, et les clients concernés peuvent conserver leurs appareils et demander un remplacement auprès du support Trezor.
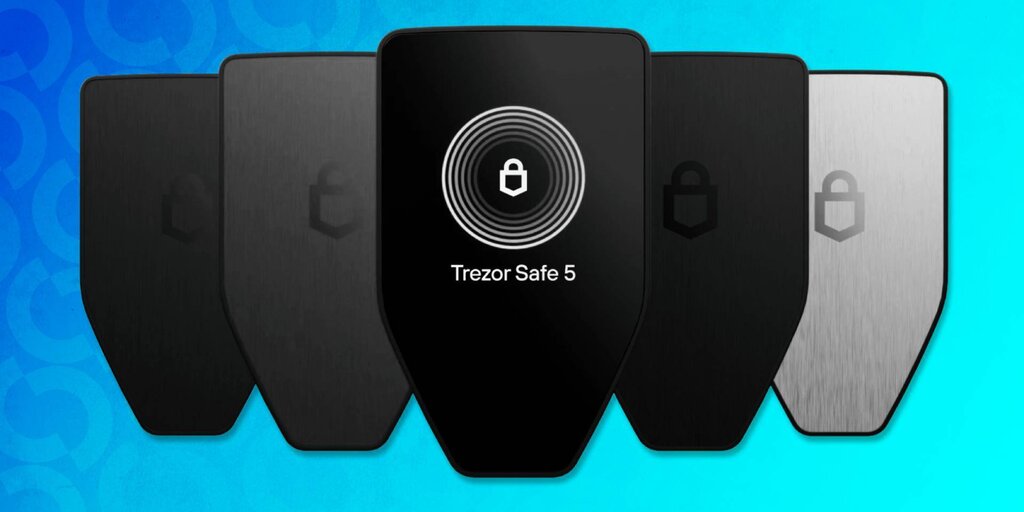
Le fabricant de portefeuilles matériels Trezor a averti les clients ayant acheté ses appareils auprès du revendeur CryptoBilis de déplacer leurs fonds, après qu'un acheteur a signalé la découverte d'un implant matériel à l'intérieur d'un Trezor Safe 5, a annoncé la société vendredi.
Trezor a indiqué avoir reçu un signalement crédible concernant un implant dans un Safe 5 acheté auprès de CryptoBilis en août 2026, mais qu'il n'a pas encore examiné l'appareil. Selon ce signalement, l'implant lit la sauvegarde du portefeuille à l'écran et la transmet via un réseau mobile — un comportement qui, selon la société, semble similaire à l'affaire de Ledger.
Un client en Indonésie a signalé l'implant le 28 octobre via le programme de divisation responsable de Trezor, selon un article de blog de la société. Le Safe 5 avait été acheté auprès de CryptoBilis via la plateforme de commerce électronique indonésienne Tokopedia en août 2026.
Dans une publication sur X, Trezor a déclaré :
CryptoBilis update We've been made aware, through responsible disclosure, of a single hardware implant in a Trezor Safe 5 device bought from the reseller CryptoBilis in August 2026. No CryptoBilis buyer has reported a loss of funds to us. IMPORTANT: If you bought a Trezor from… pic.twitter.com/TiaKfHBnX2
— Trezor (@Trezor) October 30, 2026
Le signalement décrit un circuit supplémentaire installé entre la carte principale de l'appareil et son écran, équipé d'un module cellulaire et d'une antenne. Selon ce signalement, que Trezor a dit ne pas avoir vérifié, le circuit lit tout ce qui s'affiche à l'écran — y compris la sauvegarde du portefeuille — et le transmet via un réseau mobile chaque fois que l'appareil est branché.
Une altération effectuée après la sortie d'usine d'un appareil et avant qu'il n'atteigne son acheteur est généralement qualifiée d'attaque de la chaîne d'approvisionnement — un modèle de menace distinct pour les portefeuilles matériels, dont la sécurité repose sur la livraison d'un appareil intact. Un implant tel que celui décrit n'aurait pas besoin de vaincre de cryptographie ; il suffirait de capturer ce que l'appareil lui-même affiche.
Trezor n'a pas encore reçu l'appareil, mais a indiqué considérer le signalement comme crédible sur la base de la description du client et d'un entretien vidéo. « Ce que nous avons vu semble suffisamment sophistiqué pour que nous décidions d'avertir les clients dès maintenant », a déclaré la société. « Attendre une confirmation en laboratoire laisserait les acheteurs de CryptoBilis exposés entre-temps. »
Aucun acheteur de CryptoBilis n'a signalé de perte de fonds à Trezor, a précisé la société.
Les portefeuilles matériels conservent les clés privées de l'utilisateur hors ligne, tandis que la phrase de récupération — une série de mots générée lors de la configuration de l'appareil — permet de restaurer l'accès aux fonds sur un nouvel appareil. Cette phrase est l'élément le plus sensible du dispositif : quiconque s'en empare peut recréer le portefeuille sur son propre appareil et contrôler les fonds, et cette exposition ne peut être annulée une fois les mots vus.
Trezor a exhorté toute personne ayant acheté l'un de ses portefeuilles auprès de CryptoBilis depuis mars 2026 à transférer ses fonds vers un portefeuille nouvellement créé avec une nouvelle phrase de récupération dès que possible, et à ne pas réutiliser l'ancienne phrase sur un appareil quelconque. Les acheteurs qui n'ont pas encore configuré leur appareil ne doivent pas l'utiliser. Les clients concernés peuvent conserver leur appareil CryptoBilis et contacter le support Trezor pour obtenir un remplacement.
L'incident CryptoBilis
Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre, après que son concurrent Ledger a commencé à enquêter sur des pertes parmi les clients ayant acheté ses appareils auprès de ce revendeur d'Asie du Sud-Est. Trezor a depuis inspecté quatre de ses appareils achetés auprès de CryptoBilis — un Safe 7, deux Safe 5 et un Safe 3 — sans trouver de preuve d'altération.
L'équipe de sécurité Donjon de Ledger a découvert un implant dans des appareils Ledger vendus via CryptoBilis qui lit la phrase de récupération de 24 mots à l'écran lors de la configuration et la transmet en LTE. L'article de blog de Trezor indique que l'implant nouvellement signalé « semble fonctionner de manière similaire », tout en précisant que la société ne tirera pas de comparaisons tant que les enquêtes sont en cours et qu'elle ne sait pas qui en est à l'origine.
Ledger a déclaré que toutes les pertes confirmées concernent des appareils achetés auprès de CryptoBilis, et a demandé aux revendeurs de sept marchés asiatiques de retirer ses appareils. L'une des plus grandes victimes est un escroc qui a perdu plus de 60 BTC, d'une valeur d'environ 4,8 millions de dollars, selon la société d'analyse de blockchain Chainalysis.
La suite dépendra des preuves physiques : une fois l'appareil reçu, l'examen en laboratoire de Trezor fournira la première vérification directe du signalement du client, et les enquêtes des deux fabricants restent ouvertes. L'avertissement de Trezor remonte à mars 2026 — des mois avant l'achat de l'appareil signalé — de sorte que l'étendue complète des acheteurs touchés reste indéterminée.
Trezor a également déjà dû avertir ses clients de défaillances de partenaires. En août, la société avait indiqué qu'une violation de données chez le prestataire d'expédition ShipMonk avait exposé les noms, numéros de téléphone et adresses domiciliaires de près de 14 000 clients américains — un chiffre qui s'est alourdi de 67 000 personnes supplémentaires en septembre.

