La proposition Shielded Bitcoin vise à apporter la confidentialité à la couche 1 de Bitcoin sans modifier ses règles
Points clés
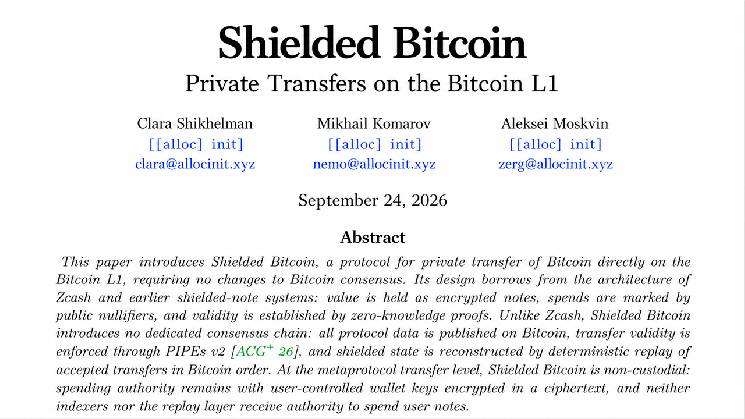
- •Shielded Bitcoin, proposé par le laboratoire de recherche [[alloc] init] dans un livre blanc du 24 septembre signé Clara Shikhelman, Mikhail Komarov et Aleksei Moskvin, permettrait des transferts privés sur la couche de base de Bitcoin grâce à des notes chiffrées, des nullifiers et des preuves à divulgation nulle, sans aucun soft fork.
- •Des indexeurs indépendants plutôt que le consensus de Bitcoin valident le métaprotocole, permettant à quiconque de revérifier la validité à partir de la blockchain publique alors que le réseau lui-même ne peut pas interpréter les paiements blindés.
- •Une charge utile blindée occupe environ 700 vbytes contre environ 100 à 200 vbytes pour un paiement bitcoin typique, ce qui signifie que les utilisateurs supportent environ quatre fois le coût d'espace de bloc au moment du transfert.
- •L'entrée et la sortie du bitcoin hors du système blindé restent non résolues et sont reportées à un livre blanc, le chiffrement à témoin — malgré des textes chiffrés réduits d'environ 300 téraoctets à 8 téraoctets en un an — étant encore expérimental.
- •Cypherpunk a salué la proposition comme une avancée, mais a cité son trusted setup, l'absence d'application par le consensus et de clients légers trustless, ainsi qu'un pont inachevé,ant qu'elle n'est pas encore une rivale de Zcash, qui bénéficie de près de 10 ans de production et d'un pool blindé dépassant 7 milliards de dollars.
L'historique des transactions de Bitcoin est notoirement public. Lorsque quelqu'un envoie du bitcoin ($BTC), le paiement atterrit sur un registre que n'importe qui peut inspecter, potentiellement pour toujours. Le laboratoire de recherche new-yorkais [[alloc] init] a proposé une réponse contre-intuitive à cette exposition : laisser les règles de Bitcoin intactes et construire la confidentialité par-dessus.
La proposition, appelée Shielded Bitcoin, utilise des notes chiffrées et des preuves à divulgation nulle (ZK) pour dissimuler les montants et les contreparties, tandis que Bitcoin fonctionne presque comme un babillard public. Le réseau enregistre les messages chiffrés dans le bon ordre sans savoir ce qu'ils signifient. Aucun soft fork n'est requis, et aucun opérateur ne décide quels transferts privés sont valides. En pratique, Bitcoin pourrait finir par transporter des paiements privés que Bitcoin lui-même ne peut pas lire. Savoir si cette séparation d'avec le consensus est une force ou une faiblesse est précisément l'objet du débat autour de la proposition.
Bitcoin devient un babillard public
Le livre blanc, « Shielded Bitcoin: Private Transfers on the Bitcoin L1 », a été rédigé par Clara Shikhelman, Mikhail Komarov et Aleksei Moskvin. Les chercheurs ont cherché à déterminer si le bitcoin peut circuler de manière privée en utilisant le réseau exactement tel qu'il existe aujourd'hui. Leur réponse est un métaprotocole dont les règles sont interprétées par des logiciels indépendants plutôt que par le consensus de Bitcoin.
Des programmes appelés indexeurs analysent Bitcoin à la recherche des données de Shielded Bitcoin, vérifient ses preuves cryptographiques et reconstruisent l'historique du système privé. Des invalides peuvent toujours atterrir sur la chaîne, car Bitcoin ne comprend pas le métaprotocole ; les indexeurs les ignorent simplement. N'importe qui peut revérifier ces contrôles à partir de l'historique publié de Bitcoin, ce qui signifie qu'aucun indexeur en particulier ne peut décider de ce qui est valide. C'est là l'aspect fascinant de la conception. Bitcoin continue de faire ce qu'il a toujours fait, tandis qu'un autre ensemble de règles donne sens aux données sélectionnées qui voyagent par-dessus.
Alice paie Bob sans montrer le montant
La valeur au sein de Shielded Bitcoin réside dans des enregistrements chiffrés appelés notes. Si Alice paie Bob, elle crée une note contenant un montant et les informations de réception de Bob, puis la chiffre afin que seul Bob puisse l'identifier. Sa transaction bitcoin publie la note chiffrée accompagnée d'un numéro de série appelé nullifier et d'une preuve à divulgation nulle.
La preuve établit que les notes d'Alice existent, qu'elle est autorisée à les dépenser et que la valeur entrante est égale à la valeur sortante — sans révéler quelles notes ont été dépensées ni leurs montants. Les indexeurs vérifient la preuve et confirment que chaque nullifier n'est pas déjà apparu. Une fois utilisé, un nullifier ne peut plus l'être à nouveau, empêchant qu'une même note soit dépensée deux fois. Le portefeuille de Bob analyse les nouvelles notes chiffrées jusqu'à ce que sa clé de visualisation en ouvre une.
Sur la chaîne, le public voit toujours qu'un transfert blindé a eu lieu, sa date, le nombre de notes impliquées, ses frais et la transaction bitcoin qui le transporte. Ce qui disparaît, ce sont le montant, l'expéditeur et le destinataire blindés, et le lien avec les notes précédemment dépensées. Cela dit, une adresse bitcoin reconnaissable payantRepeatedly des frais de transaction pourrait encore fuiter des indices, et un petit nombre d'utilisateurs rendrait la foule plus facile à analyser.
La confidentialité coûte également de l'espace de bloc. Komarov a déclaré à la journaliste Laura Shin dans une interview qu'une charge utile blindée représente environ 700 vbytes, contre environ 100 à 200 vbytes pour un paiement Bitcoin typique — soit environ quatre fois plus. Les frais Bitcoin étant fonction de la taille de la transaction, ce surcoût est payé directement au moment du transfert. Komarov a décrit le coût supplémentaire comme « pas catastrophique ». Davantage d'utilisateurs, quant à eux, renforceraient l'ensemble d'anonymat en offrant à chaque paiement une foule plus vaste dans laquelle disparaître.
Le plus grand problème, c'est la porte
Il y a un hic. Le livre blanc du 24 septembre décrit les transferts uniquement après que le bitcoin est déjà entré dans le système blindé. Faire entrer le bitcoin dans le système et en ressortir est laissé à un livre blanc complémentaire fondé sur les recherches Bitcoin PIPEs v2 de [[alloc] init] et sur le chiffrement à témoin.
système prévu verrouillerait cryptographiquement une clé privée $BTC jusqu'à ce que quelqu'un produise la preuve requise, tandis que le réseau Bitcoin voit finalement une dépense Schnorr ordinaire. [[alloc] init] affirme qu'il ne détiendrait jamais les fonds des utilisateurs, même à la frontière. Mais le chiffrement à témoin est une technologie jeune. Komarov a indiqué que ses textes chiffrés sont passés d'environ 300 téraoctets à environ 8 téraoctets en un an. C'est un progrès énorme, mais huit téraoctets, c'est toujours huit téraoctets. « C'est encore très expérimental », a expliqué Komarov.
L'entrée et la sortie pourraient également exposer des montants et des timings qui aident les observateurs à relier une activité bitcoin extérieure aux transactions blindées. Le laboratoire mène des défis publics de cassage depuis mai, mais il n'y a pas de date de lancement. Tant que la porte ne fonctionne pas, Shielded Bitcoin reste un projet de recherche plutôt qu'un système de confidentialité utilisable.
Les communautés Bitcoin et Zcash s'expriment
L'influence de Zcash est évidente. Zcash utilise déjà des notes chiffrées, des nullifiers et des preuves à divulgation nulle, et Shielded emprunte cette architecture sans créer une autre blockchain. La société cotée Cypherpunk a qualifié Shielded Bitcoin de « grande avancée », ajoutant que plus de confidentialité sur Bitcoin profite à tous.
Cependant, Cypherpunk a également fait valoir que la conception n'est pas encore une rivale pour la chaîne Zcash. La société a pointé le trusted setup de Shielded Bitcoin, l'absence d'application par le consensus et de clients légers trustless, un pont inachevé et les frais de la couche 1 de Bitcoin, tout en notant que Zcash bénéficie déjà de près de 10 ans de production et d'un pool blindé d'une valeur supérieure à 7 milliards de dollars. « La confidentialité financière n'est pas un jeu à somme nulle », a conclu Cypherpunk.
Les réactions sur X sont rapidement devenues moins diplomatiques. Joe Burnett a écrit « zcash to 0 », tandis que Daniel Buchner, directeur produit et directeur des actifs numériques chez Proof, a offert une prise de position plus tranchée : « Le nombre de fans de privacycoins pris de convulsions induites par le coping à la seule pensée que la communauté Bitcoin progresse sur la voie des transactions privées, pouvant réduire à néant d'un claquement de doigts façon Thanos les récits des chaînes de confidentialité isolées, atteint un niveau de décibels où les lésions auditives deviennent une préoccupation. »
Sam Callahan, directeur de la stratégie et de la recherche chez OranjeBTC, a proposé un argument plus large. « Les gens comprennent encore mal le fossé défensif de Bitcoin. Bitcoin n'a pas besoin de gagner chaque course de fonctionnalités. La confidentialité, la rapidité et la fonctionnalité peuvent être construites avec le temps. Le fossé défensif, c'est sa déisation, sa sécurité et sa politique monétaire crédible. Et sur ces dimensions, rien d'autre n'arrive à la cheville. »
Le compte X Rune a ramené la rivalité des privacycoins sur terre en faisant référence au piratage de Bitget et au monero ($XMR), une cryptomonnaie axée sur la confidentialité, écrivant sur X : « Les détenteurs de ZEC prient pour que le pirate de Bitget utilise zcash pour masquer la trace… mais pour une raison quelconque, le pirate utilise $XMR. » Derrière ces piques se cache un véritable débat technique : la blockchain Bitcoin peut-elle acquérir une confidentialité plus forte sans modifier ses règles de base ?
Bitcoin transporte des secrets qu'il ne peut pas lire
Contrairement au livre blanc de Satoshi, Shielded Bitcoin est une spécification, pas un produit. Le pont (peg) reste inachevé, le chiffrement à témoin est expérimental, les frais peuvent fuiter des informations, les portefeuilles doivent devenir pratiques, et la confidentialité ne s'améliore que lorsqu'assez d'utilisateurs y participent. L'actuel schéma de preuve Groth16 exige également un trusted setup unique, un événement de génération de paramètres dont les participants doivent être dignes de confiance pour avoir détruit leur matériel secret.
Shikhelman devait présenter cette recherche au BitDevs NYC le 24 septembre, [[alloc] init] recherchant des retours avant son livre blanc complémentaire sur l'entrée et la sortie. Ce prochain contournement déterminera si le système privé décrit sur le papier peut se connecter en toute sécurité au bitcoin réel — le jalon à surveiller, aux côtés des défis de cassage en cours du laboratoire.
Pour l'instant, l'idée reste merveilleusement contre-intuitive. [[alloc] init] veut que Bitcoin enregistre une activité financière privée sans modifier Bitcoin ni demander au réseau de comprendre ce qu'il enregistre. Si les éléments inachevés fonctionnent, Bitcoin pourrait préserver les transactions pour toujours tout en restant aveugle aux montants et aux contreparties qui ont rendu ces transactions dignes d'être cachées en premier lieu.
Source : CryptoNewsNet ; couverture originale sur News.Bitcoin.com.

