Les hackers de Revolut exigent 3 millions de dollars en Monero après une fuite exposant les données des détenteurs de crypto
Points clés
- •Un groupe se faisant appeler « iamnotavillain » a exigé 3 millions de dollars en Monero et menacé de vendre les dossiers volés, selon le Financial Times, tandis que Reuters rapportait que Revolut n'avait reçu aucune demande de rançon ni contact direct.
- •La fuite s'est produite lorsque des attaquants ont usurpé l'identité d'une agence gouvernementale par e-mail pour soumettre une demande de données d'urgence frauduleuse ; Revolut a déclaré que ses systèmes principaux et les fonds de ses clients n'étaient pas compromis.
- •Environ 680 dossiers clients auraient été exposés, comprenant des noms, des adresses, des pièces d'identité, des selfies de vérification, des relevés bancaires et des listes de transactions, les analystes suggérant que les détenteurs de crypto à haut patrimoine étaient des cibles délibérées.
- •Les données KYC exposées peuvent relier une richesse on-chain visible à des identités réelles, aggravant les préoccupations de sécurité physique dans un contexte de hausse signalée des attaques violentes contre les détenteurs de cryptomonnaies.
- •L'incident devrait inciter les plateformes centralisées à vérifier de manière indépendante les demandes de données officielles et à renforcer la conformité, alors que Revolut attend l'approbation finale américaine pour créer une banque nationale.
Des hackers ayant piégé Revolut pour lui faire remettre des données clients réclament une rançon de 3 millions de dollars en échange du maintien de la confidentialité des informations, selon un Financial Times. Les dossiers volés comprennent des pièces d'identité, des adresses domicile et des historiques de transactions liés à des comptes fortement exposés aux cryptomonnaies.
La demande de rançon ne constitue qu'une partie du problème. Les données volées pourraient relier une richesse on-chain visible à des identités réelles. Pour Revolut, qui a récemment reçu une approbation conditionnelle de l'OCC pour créer une banque nationale — une étape préliminaire qui précède toute approbation finale —, l'incident soulève une question plus vaste : comment le système financier centralisé protège-t-il ses données KYC ?
Une rançon en Monero et une menace de fuite
Selon le rapport du Financial Times, un groupe se faisant appeler « iamnotavillain » a exigé 3 millions de dollars en Monero et menacé de vendre les dossiers si Revolut ne cédait pas. Reuters, however, indique toutefois que Revolut n'a reçu aucune demande de rançon ni aucun contact direct des attaquants. Une source citée par le média a indiqué qu'environ 680 dossiers clients avaient été compromis, bien que Revolut n'ait fourni aucun détail précis, qualifiant simplement le nombre de clients concernés de « limité ».
Le Monero est une cryptomonnaie axée sur la confidentialité, dont la blockchain est conçue pour masquer l'expéditeur, le destinataire et les montants des transactions — contrairement aux registres publics transparents comme celui du Bitcoin, que chacun peut consulter.
Dans un rapport distinct, le Financial Times indique que les attaquants ont également affirmé avoir piraté un système de messagerie du gouvernement italien et mené une analyse axée sur la blockchain pour identifier les clients de Revolut détenant de grandes quantités de cryptomonnaies. Revolut n'a pas confirmé cette affirmation de son propre chef.
Comment les dossiers ont quitté Revolut
Selon Revolut, ses systèmes principaux et les fonds de ses clients n'ont pas été compromis. À la place, un compte de messie provenant du domaine d'une agence gouvernementale légitime a été utilisé pour soumettre des demandes d'informations frauduleuses. Les demandes de données d'urgence sont conçues pour permettre aux forces de l'ordre d'obtenir rapidement des dossiers d'utilisateurs dans des situations urgentes, sans la procédure légale formelle qu'impliquent généralement les demandes ordinaires. L'entreprise a décrit l'incident comme une « arnaque d'usurpation externe sophistiquée » et a déclaré avoir bloqué l'adresse e-mail dès qu'elle a eu connaissance du stratagème.
Les informations divulguées comprenaient des noms, des dates de naissance, des adresses domicile, des numéros de téléphone, des pièces d'identité, des selfies de vérification, des relevés bancaires et des listes de transactions. The Block a rapporté que l'ancien dirigeant de Mt. Gox, Mark Karpelès, a déclaré avoir été touché par la fuite et a partagé une notification de Revolut indiquant que des détails sur ses transactions Bitcoin avaient été révélés.
« Les clients de Revolut ont été ciblés par une demande de données d'urgence frauduleuse envoyée via un e-mail d'une 'agence gouvernementale'. » — Mark Karpelès (publication X)
Selon l'analyste on-chain ZachXBT, l'attaque semblait délibérée plutôt qu'aléatoire.
« Bien que l'incident soit probablement limité en ampleur, il semble avoir ciblé des utilisateurs à haut patrimoine. » — ZachXBT
Pourquoi les données KYC exposées deviennent un problème de sécurité
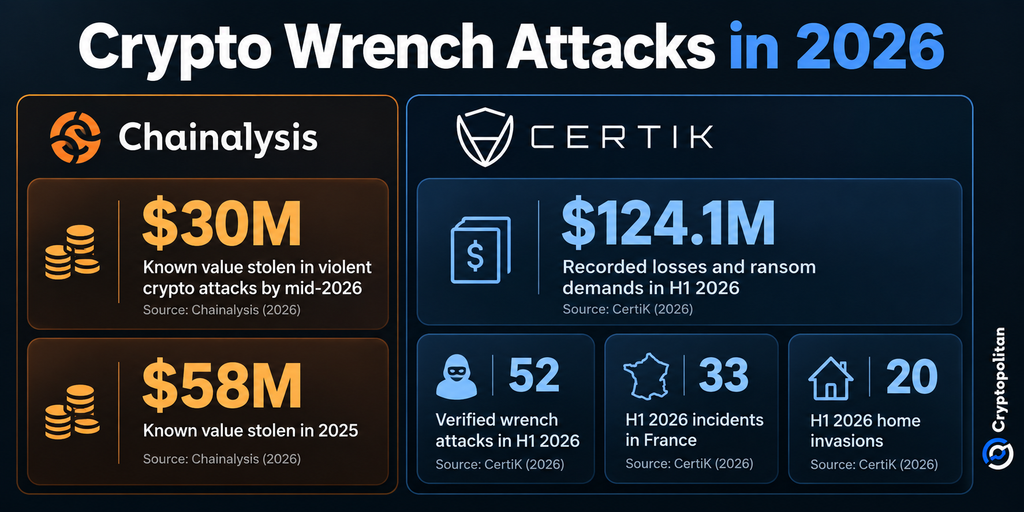
Les dossiers exposés proviennent des vérifications Know Your Customer (KYC), les exigences de vérification d'identité qui conduisent les entreprises financières régulées à collecter et conserver des données sensibles telles que des pièces d'identité, des selfies de vérification et des relevés bancaires. Une adresse domicile divulguée associée à la preuve de détentions importantes de crypto peut donc transformer une fuite de données en menace pour la sécurité physique. Chainalysis indique que de nombreuses attaques violentes liées aux cryptos sont préméditées, les victimes étant identifiées via des données divulguées, les réseaux sociaux, l'analyse blockchain ou des informations internes. L'entreprise ajoute que ses chiffres sous-estiment probablement les pertes réelles, car de nombreuses attaques ne sont pas signalées.
CertiK décrit également son jeu de données comme indicatif plutôt qu'exhaustif. Selon ses conclusions, la France a représenté 33 des 52 cas vérifiés par CertiK au premier semestre, tandis que les cambriolages à domicile sont passés de un au premier semestre 2025 à 20. Cryptopolitan avait précédemment rapporté cette forte hausse des attaques physiques.
La pression s'abat sur les plateformes centralisées
L'impact plus large sur le marché se manifestera probablement d'abord dans les dépenses de sécurité et de conformité plutôt que dans les prix des cryptos. Les plateformes détenant des dossiers KYC font face à une pression accrue pour vérifier de manière indépendante les demandes de données officielles et limiter la quantité d'informations sensibles qu'un processus compromis peut exposer. L'Autorité bancaire européenne classe déjà le risque cyber et la sécurité des données comme le premier facteur de risque opérationnel pour les banques, suivi de la fraude.
Cela compte d'autant que les utilisateurs restent fortement concentrés sur les plateformes centralisées. Une étude de la Financial Conduct Authority britannique a révélé que 73 % des utilisateurs britanniques de crypto obtiennent des actifs via des plateformes centralisées, tandis que 25 % ont déclaré qu'une réglementation plus stricte les inciterait à investir. Revolut, avec plus de 80 millions de clients, se trouve précisément à l'intersection de la banque, de la crypto et de données d'identité de plus en plus précieuses.

