Comment la cryptographie à clé publique sécurise les cryptomonnaies et Internet
Points clés
- •La cryptographie à clé publique utilise des paires de clés liées mathématiquement — une clé publique librement partagée et une clé privée protégée — pour permettre le chiffrement sécurisé, les signatures numériques et l’authentification sans échange préalable de secrets entre les parties.
- •RSA et la cryptographie à courbes elliptiques sont devenues les principales familles d’algorithmes ayant permis l’adoption commerciale généralisée de la cryptographie à clé publique, en sécurisant les sites HTTPS, les e-mails, les mises à jour logicielles et les réseaux de cryptomonnaies.
- •NIST a publié en août 2024 ses trois premières normes finales de chiffrement post-quantique — FIPS 203, FIPS 204 et FIPS 205 — fondées sur de nouvelles approches mathématiques conçues pour résister aux attaques par informatique quantique.
- •De nombreuses agences gouvernementales prévoient d’abandonner progressivement RSA-2048 et ECC P-256 d’ici 2030–2035, car des ordinateurs quantiques suffisamment puissants pourraient résoudre les problèmes mathématiques sur lesquels reposent ces algorithmes classiques.
- •La menace dite "harvest now, decrypt later" permet à des adversaires de collecter aujourd’hui des données chiffrées dans l’espoir de les déchiffrer lorsque les capacités quantiques auront mûri, rendant urgente la transition vers des normes post-quantiques avant même l’existence de machines quantiques à grande échelle.
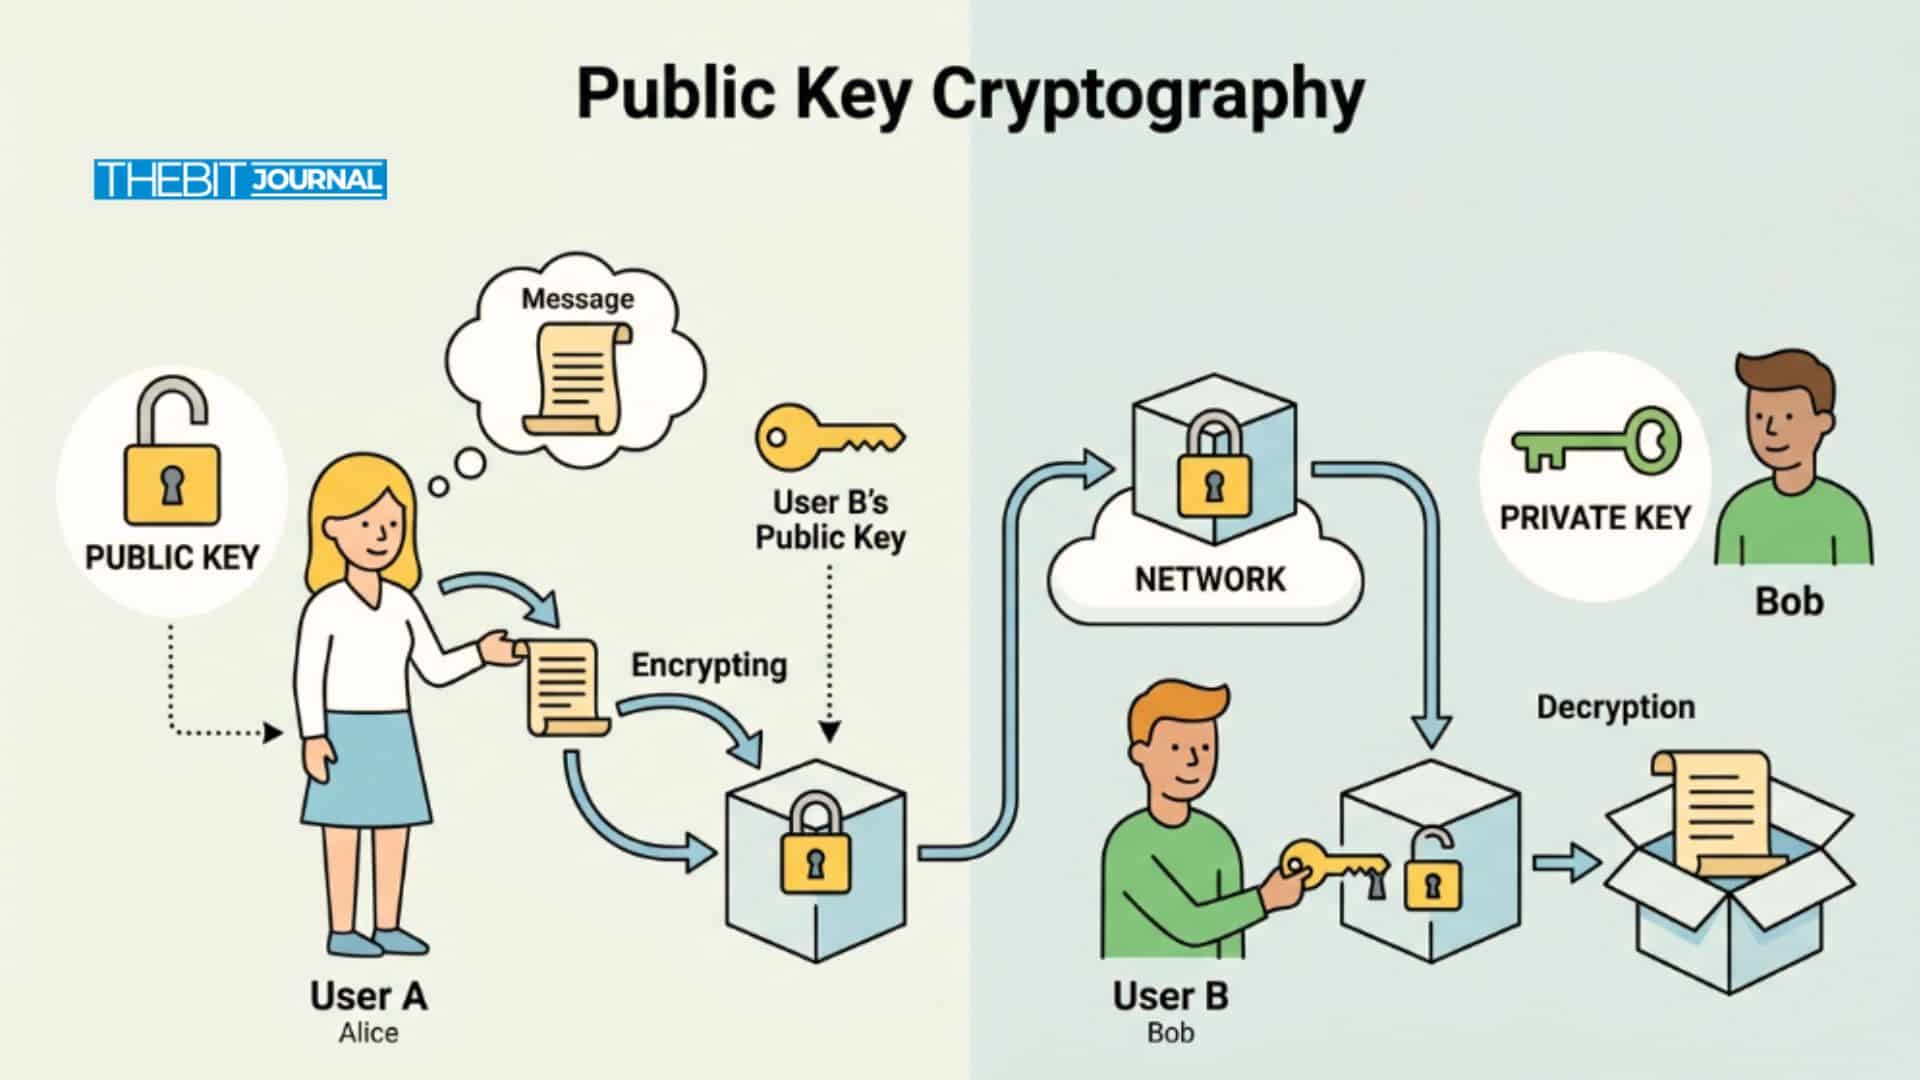
La cryptographie à clé publique constitue l’épine dorsale de la sécurité numérique moderne. En utilisant une paire de clés — l’une publique et l’autre privée — elle permet de chiffrer, signer et authentifier des données sans que les parties aient besoin de partager des secrets à l’avance. La clé publique est la moitié partageable de cette paire : tout le monde peut la voir ou l’utiliser, mais seul le détenteur de la clé privée correspondante peut déverrouiller les données chiffrées ou vérifier les signatures qui lui sont destinées.
Ce mécanisme rend possibles des communications et des transactions sécurisées et fiables sur l’Internet ouvert et les blockchains, en alimentant aussi bien les sites HTTPS que les portefeuilles de cryptomonnaies. Pratiquement chaque session web sécurisée, connexion d’application mobile et transaction blockchain réalisée aujourd’hui dépend de cette technologie.
La cryptographie à clé publique a effectivement résolu le problème de confiance fondamental d’Internet en supprimant la nécessité d’un échange de clé secrète. Comme l’a montré l’invention majeure de Whitfield Diffie et Hellman en 1976, chaque utilisateur génère une paire de clés unique, ne partage que la moitié publique et garde la moitié privée secrète. Les données chiffrées avec la clé publique ne peuvent être déchiffrées que par la clé privée correspondante, et les signatures créées avec la clé privée ne peuvent être vérifiées qu’avec la clé publique. RSA, introduit l’année suivante, puis la cryptographie à courbes elliptiques (ECC), développée au milieu des années 1980, sont devenus les deux familles d’algorithmes qui ont porté ce modèle vers une utilisation commerciale généralisée — en protégeant le trafic web, les e-mails, les mises à jour logicielles et, plus tard, les réseaux de cryptomonnaies.
Fonctionnement
La cryptographie à clé publique, également appelée chiffrement asymétrique, repose sur des algorithmes mathématiques dans lesquels les paires de clés sont liées de manière computationnelle. Chaque paire comprend une clé publique (partagée ouvertement) et une clé privée (gardée secrète).
Selon MDN Web Docs, "Public-key cryptography is a cryptographic system in which keys come in pairs. One key (the private key) is kept secret while the other is made public."
Une analogie utile est celle d’une boîte aux lettres : la clé publique fonctionne comme l’adresse de la boîte aux lettres (n’importe qui peut y déposer une lettre), tandis que la clé privée est la clé de la boîte (seul le propriétaire peut en récupérer le contenu).
Les deux clés remplissent des fonctions distinctes et complémentaires :
Chiffrement et déchiffrement : n’importe qui peut chiffrer un message à l’aide d’une clé publique, mais seule la clé privée correspondante peut le déchiffrer. Dans les applications d’e-mail ou de messagerie, les utilisateurs publient leur clé publique afin que leurs contacts puissent chiffrer des messages lisibles uniquement par le détenteur de la clé.
Signatures numériques : un utilisateur signe des données avec sa clé privée, et les autres vérifient la signature à l’aide de la clé publique. Chaque transaction en cryptomonnaie s’appuie sur une clé privée pour générer une signature numérique, que le réseau vérifie ensuite avec la clé publique. Le même principe s’applique à la signature de documents ou de paquets logiciels : n’importe qui peut confirmer leur authenticité à l’aide de la clé publique du signataire.
Ces rôles sont complémentaires : en mode chiffrement, la clé publique chiffre et la clé privée déchiffre ; pour la signature, la clé privée signe et la clé publique vérifie. Cette conception permet de publier largement les clés publiques — même de les joindre à des e-mails ou de les héberger sur des sites web — tandis que les clés privées restent protégées.
Clé publique contre clé privée
Les experts en sécurité soulignent que, si une clé publique peut être librement partagée, la clé privée donne un accès complet à tous les fonds stockés à l’adresse publique associée. Dans les réseaux blockchain, la clé publique fonctionne comme un numéro de compte : tous les participants la voient, ou en voient une version hachée, sous forme d’adresse de portefeuille. À l’inverse, la clé privée doit être protégée à tout prix, car toute personne qui la possède peut se faire passer pour le propriétaire légitime.
Chiffrement, signatures et blockchain
La cryptographie à clé publique sous-tend de nombreuses technologies du quotidien. Lorsqu’un utilisateur visite un site sécurisé (HTTPS), le navigateur récupère le certificat de clé publique du serveur et l’utilise pour établir un canal chiffré. Seule la clé privée du serveur peut déchiffrer les clés de session envoyées par le navigateur, ce qui empêche l’écoute clandestine ou la modification des données. La clé publique du site web est librement disponible dans le certificat TLS, tandis que la clé privée correspondante reste sur le serveur sécurisé.
Dans les e-mails, des protocoles tels que S/MIME et PGP permettent à n’importe qui de chiffrer des messages à l’aide de la clé publique d’un destinataire ; seul ce destinataire peut les ouvrir avec sa clé privée.
Les systèmes de connexion sans mot de passe (FIDO2/WebAuthn) reposent eux aussi sur la cryptographie à clé publique. L’appareil d’un utilisateur génère une paire de clés publique/privée pour chaque site, et le site ne voit jamais que la clé publique. Les organismes de sécurité indiquent que l’authentification moderne devient résistante au phishing lorsque les clés privées ne sont pas compromises. Les normes FIDO utilisent des techniques standard de cryptographie à clé publique pour fournir une authentification résistante au phishing : aucun mot de passe n’est transmis, l’utilisateur prouvant à la place qu’il possède la clé privée.
Dans les systèmes blockchain, les clés publiques jouent un rôle essentiel. Un portefeuille de cryptomonnaies génère une paire de clés, dérive une adresse de portefeuille à partir de la clé publique (généralement en la hachant) et partage cette adresse afin que d’autres puissent envoyer des fonds. La clé publique sert d’adresse pour recevoir des cryptomonnaies ou des données, tandis que la clé privée donne le contrôle des actifs numériques associés. Lorsqu’un utilisateur initie une transaction, le portefeuille la signe avec la clé privée, et le réseau vérifie la signature à l’aide de la clé publique — prouvant ainsi que la transaction provient bien du titulaire du compte. Alors que les grands réseaux blockchain traitent des millions de transactions par jour, cette boucle de vérification fonctionne en continu et à l’échelle mondiale.
Au-delà des cryptomonnaies, les clés publiques sont fondamentales pour les certificats numériques et les systèmes d’identité. Les organisations émettent des certificats qui lient des clés publiques à des individus ou à des serveurs, permettant à des tiers de faire confiance au fait qu’une clé appartient réellement à l’utilisateur revendiqué. Les autorités de certification (CAs) gèrent ces certificats et peuvent révoquer les clés compromises. Ce cadre, connu sous le nom d’infrastructure à clé publique (PKI), permet de vérifier les clés publiques par l’intermédiaire de CAs de confiance.
Pourquoi les clés publiques sont importantes — et comment elles sont sécurisées
Parce que les clés publiques peuvent être utilisées par n’importe qui pour le chiffrement ou la vérification, elles sont largement partagées — parfois même publiées dans des annuaires mondiaux ou enregistrées sur des blockchains. La sécurité dépend néanmoins entièrement du maintien du secret de la clé privée. Les systèmes cryptographiques modernes tels que RSA et la cryptographie à courbes elliptiques (ECC) sont conçus de sorte qu’il soit infaisable sur le plan computationnel de dériver la clé privée à partir de la clé publique. Grâce à des fonctions mathématiques à sens unique (fonctions à trappe), il est effectivement impossible de récupérer une clé privée en utilisant uniquement la clé publique.
Cependant, toutes ces garanties reposent sur une gestion rigoureuse des clés. Une clé privée volée ou divulguée compromet l’ensemble du modèle de sécurité : les données censées rester privées sont exposées, et les signatures peuvent être falsifiées. Les organisations doivent stocker les clés privées dans des modules matériels de sécurité (HSM) ou des coffres sécurisés, faire tourner les clés régulièrement et employer des algorithmes robustes, comme le souligne Encryption Consulting.
Le virage post-quantique
Une tendance majeure en 2026 consiste à préparer la cryptographie à clé publique à l’arrivée des ordinateurs quantiques. Les algorithmes classiques à clé publique tels que RSA et ECC reposent sur des problèmes mathématiques — la factorisation d’entiers et les logarithmes discrets — qu’un ordinateur quantique suffisamment puissant pourrait résoudre. Cela a fait émerger la préoccupation dite "harvest now, decrypt later" : des adversaires peuvent collecter et stocker aujourd’hui des données chiffrées dans l’espoir de les déchiffrer lorsque les capacités quantiques auront mûri, ce qui signifie que le calendrier de la menace précède effectivement l’arrivée de machines quantiques à grande échelle. NIST avertit que les administrateurs devraient commencer à migrer vers de nouvelles normes capables de résister aux attaques quantiques. En août 2024, NIST a publié ses trois premières normes finales de chiffrement post-quantique — FIPS 203 (fondée sur CRYSTALS-KYBER pour l’établissement de clés), FIPS 204 (fondée sur CRYSTALS-Dilithium pour les signatures numériques) et FIPS 205 (fondée sur SPHINCS+ pour les signatures sans état basées sur le hachage).
D’ici 2030–2035, de nombreuses agences prévoient d’abandonner progressivement RSA-2048 et ECC P-256. La signification d’une "clé publique" pourrait donc évoluer : les clés publiques futures seront plus grandes et fondées sur de nouvelles mathématiques, mais le principe central restera inchangé — une clé publique, une clé privée. Les clés publiques actuelles augmentent déjà en taille afin de préparer la cryptographie post-quantique (PQC). Un nouveau schéma de signature PQ peut produire des signatures de 2,420 octets et des clés publiques de 1,312 octets, contre des signatures RSA de 256 octets.
Avis d’expert : la confiance par les clés publiques
Les experts en cybersécurité soulignent que les clés publiques permettent d’établir la confiance sans que les parties aient à partager des secrets. Chaque transaction blockchain utilise une clé publique pour vérifier que la signature a bien été créée par le détenteur de la clé privée correspondante. La clé publique elle-même n’a pas besoin d’être secrète ; elle sert de preuve d’identité.
C’est pourquoi des attaquants ne peuvent pas voler des fonds simplement en connaissant une clé publique. Même si la clé publique, l’adresse du portefeuille et toutes les signatures de transaction sont visibles par tous, les fonds restent en sécurité tant que la clé privée demeure privée.
La cryptographie à clé publique déplace également la confiance vers les mathématiques et les normes. Les organismes publics et industriels maintiennent des algorithmes et des protocoles garantissant que les clés publiques appartiennent réellement à leurs propriétaires déclarés. Des organisations comme la FIDO Alliance encouragent désormais le remplacement des mots de passe par des "passkeys" fondées sur des clés publiques — des identifiants cryptographiques conçus pour empêcher le phishing.
Des ressources supplémentaires d’IBM et de Ledger Academy apportent davantage de contexte sur la manière dont la cryptographie asymétrique sécurise les écosystèmes blockchain.
Conclusion
Une clé publique est la moitié non secrète d’une paire de clés de chiffrement asymétrique, destinée à être partagée ouvertement. Elle permet à n’importe qui d’envoyer des données chiffrées au détenteur de la clé ou de vérifier des messages signés. La cryptographie à clé publique alimente tout, de HTTPS aux cryptomonnaies, en permettant une communication sécurisée sans secrets prépartagés.
Les normes de sécurité modernes et la recherche continuent d’évoluer autour de la cryptographie à clé publique — notamment avec le développement d’algorithmes résistants au quantique et d’une authentification résistante au phishing. Le principe fondamental demeure : la clé publique est publique, la clé privée est privée, et cette dualité protège les données par conception. Par conséquent, la cryptographie à clé publique reste en 2026 le socle indispensable de la sécurité en ligne, en fournissant un chiffrement évolutif et fiable ainsi que des signatures numériques dans les écosystèmes web et blockchain.
Glossaire
Cryptographie asymétrique : système cryptographique utilisant des paires de clés (publique et privée). Les données chiffrées avec une clé ne peuvent être déchiffrées qu’avec l’autre.
Clé privée : moitié secrète d’une paire de clés asymétrique, gardée confidentielle et utilisée pour déchiffrer des messages ou créer des signatures numériques.
Signature numérique : preuve cryptographique générée avec une clé privée et vérifiable avec la clé publique correspondante, garantissant l’intégrité et l’origine des données.
PKI (Public Key Infrastructure) : système de certificats numériques et d’autorités qui associent des clés publiques à des entités.
Cryptographie post-quantique : nouveaux algorithmes cryptographiques conçus pour résister aux attaques par informatique quantique, qui menacent de nombreux algorithmes actuels à clé publique.
Questions fréquentes
À quoi sert une clé publique ?
Une clé publique chiffre les données et vérifie les signatures. N’importe qui peut l’utiliser pour envoyer des messages chiffrés au détenteur de la clé ou pour confirmer qu’un message signé avec la clé privée correspondante est authentique.
En quoi une clé publique diffère-t-elle d’une clé privée ?
Une clé publique est partagée ouvertement ; une clé privée est gardée secrète. La clé publique permet le chiffrement et la vérification des signatures, tandis que la clé privée permet le déchiffrement et la signature.
Quelqu’un peut-il dériver ma clé privée à partir de ma clé publique ?
Dans la cryptographie moderne (par exemple RSA, ECC), dériver la clé privée à partir de la clé publique est infaisable sur le plan computationnel. La sécurité repose sur des problèmes mathématiques à sens unique, ce qui signifie que la clé privée ne peut pas être calculée même lorsque la clé publique est connue.
Pourquoi les clés publiques sont-elles importantes dans la blockchain ?
Dans les blockchains, les clés publiques (ou leurs hachages) servent d’adresses de portefeuille et identifient les comptes sur le réseau. Lors de l’envoi d’une transaction, l’expéditeur la signe avec sa clé privée ; les autres nœuds utilisent la clé publique pour vérifier la signature, garantissant que seul le propriétaire légitime a autorisé le transfert.
Que se passe-t-il si une clé publique est compromise ?
Les clés publiques étant conçues pour être partagées, le fait qu’elles soient connues ne pose pas de problème. La sécurité du système dépend du maintien du secret de la clé privée. Même si quelqu’un obtient une clé publique, il ne peut pas déchiffrer des données ni falsifier des signatures sans la clé privée correspondante.
Disclaimer : cet article est fourni à des fins éducatives et ne constitue pas un conseil financier ou d’investissement. Toute information concernant les protocoles cryptographiques ou les normes futures doit être vérifiée de manière indépendante.

