Les fuites de données en France alimentent de faux appels au support Binance et Meria visant les détenteurs de crypto
Points clés
- •Des appelants se faisant passer pour le support deinance ou de Meria affirment aux victimes que leurs comptes sont compromis et les pressent de transférer des fonds vers des portefeuilles contrôlés par les escrocs, les transactions blockchain étant irréversibles.
- •Owen Simonin, fondateur de Meria, a attribué la hausse des appels frauduleux à l'accumulation de fuites de données dans les secteurs privé et public français, dont le recoupement permet d'identifier les détenteurs de cryptomonnaies et leurs plateformes.
- •Une fuite à l'administration fiscale française, la DGFiP, a exposé des champs incluant noms, adresses, numéros de téléphone et adresses e-mail pour un nombre estimé de 678 000 à plusieurs millions de contribuables.
- •Cybermalveillance.gouv.fr a signalé le même schéma d'escroquerie le 22 janvier, avec des appelants se faisant passer pour des policiers ou des magistrats afin d'obtenir des phrases de récupération, en parallèle d'une enquête préliminaire visant la société crypto Waltio.
- •La France a enregistré 77 enlèvements, séquestrations, extorsions ou tentatives liés à la crypto fin juin, contre 45 sur l'ensemble de 2025, avec environ 200 personnes interpellées.
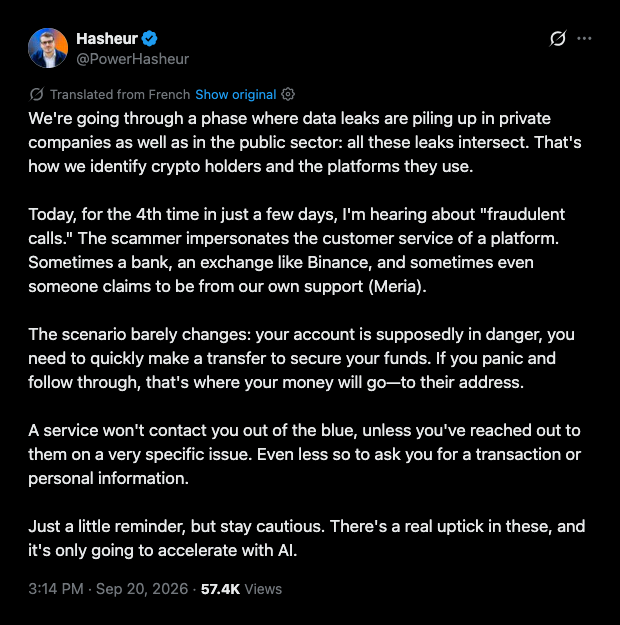
Des escrocs téléphoniques ciblent les détenteurs de cryptomonnaies français en se faisant passer pour des agents du support de grandes plateformes d'échange, et Owen Simonin, fondateur de Meria, attribue cette nouvelle vague d'appels frauduleux à la succession de fuites de données en France.
Simonin, également connu sous le pseudonyme Hasheur, a détaillé le schéma dans un post du 20 septembre sur X.
Des escrocs se font passer pour le support de Binance et de Meria
Selon Simonin, l'appelant prétend travailler pour une plateforme légitime — tantôt Binance, tantôt Meria elle-même — et indique à la cible que son compte a été compromis. La solution promise consiste à transférer immédiatement les fonds vers un portefeuille « sécurisé », qui appartient en réalité à l'escroc. Les transactions sur la blockchain étant irréversibles, tout montant envoyé vers une adresse contrôlée par l'appelant échappe définitivement à la victime.
Simonin a exhorté les détenteurs à considérer l'urgence comme un signal d'alerte. Un service légitime n'appellera pas à l'improviste, sauf si l'utilisateur l'a d'abord contacté au sujet d'un problème précis, et encore moins pour demander une transaction ou des informations personnelles, a-t-il déclaré. Il s'attend également à ce que l'intelligence artificielle rende ces appels plus rapides.
« Nous traversons une phase où les fuites de données s'accumulent dans les entreprises privées comme dans le secteur public », a écrit Simonin en français, selon la traduction de X. Le recoupement de ces fuites permet d'identifier les détenteurs de cryptomonnaies et les plateformes qu utilisent, a-t-il ajouté.
La fuite de la DGFiP a exposé des données de contribuables
Cryptopolitan a rapporté mi-août que l'administration fiscale française, la DGFiP, avait indiqué qu'un intrus avait utilisé une identité volée pour extraire des données personnelles et fiscales. La fuite a commencé fin juin et a été clôturée à la fin du même mois.
Les estimations d'exposition vont de 678 000 contribuables à plusieurs millions de personnes. Les champs exposés peuvent inclure les noms, les informations de naissance, les adresses, les numéros de téléphone, les adresses e-mail et les numéros d'identification fiscale — y compris les numéros de téléphone et adresses e-mail qui donnent à un escroc une ligne directe vers sa cible.
Cybermalveillance a recensé le même schéma en janvier
L'agence publique de cybersécurité Cybermalveillance.gouv.fr a signalé ce schéma le 22 janvier. Sa ligne d'assistance 17Cyber a été inondée de signalements de détenteurs contactés par de faux opérateurs crypto ou de faux services antifraude bancaire invoquant une activité suspecte sur un portefeuille.
Les appelants ont orienté des actifs vers des portefeuilles frauduleux. Certains se sont fait passer pour des policiers, des gendarmes, des douaniers ou des magistrats afin de soutirer des phrases de récupération et d'autres informations sensibles. Le communiqué mentionne également une enquête préliminaire visant la société crypto Waltio, menée par la section cybercriminalité du parquet de Paris et l'unité cyber de la gendarmerie nationale.
Les escroqueries téléphoniques s'ajoutent aux violentes attaques à la clé
Les escroqueries téléphoniques coexistent avec les violentes « attaques à la clé » (« wrench attacks »), dans lesquelles les criminels recourent à la force physique plutôt qu'au piratage pour voler des cryptomonnaies. En avril, le fondateur de Telegram, Pavel Durov, a déclaré que la France avait enregistré 41 enlèvements de détenteurs de cryptomonnaies au cours des trois premiers mois et demi de 2026.
Le ministre de l'Intérieur, Laurent Nuñez, a indiqué que la France avait recensé 77 enlèvements, séquestrations, extorsions ou tentatives liés à la crypto fin juin, contre 45 sur l'ensemble de 2025. Environ 200 personnes ont été interpellées à la suite d'attaques ou dans le cadre d'opérations préventives. Pris ensemble, le communiqué de janvier, la divulgation de la DGFiP et l'avertissement de Simonin en septembre décrivent une année durant laquelle la fraude à distance et la contrainte physique ont progressé de conserve — et l'enquête préliminaire visant Waltio ainsi que les comptages d'incidents du ministère sont les chiffres à suivre désormais.

